De phishing-e-mail Webmail – We received a request to terminate your account is een oplichterij die bedoeld is om e-mailgegevens te stelen door zich voor te doen als een webmaildienstverlener. Er wordt beweerd dat iemand heeft gevraagd om het e-mailaccount van de ontvanger te beëindigen en waarschuwt dat de toegang permanent zal worden uitgeschakeld tenzij het verzoek wordt geannuleerd. De e-mail gebruikt de dreiging van accountsluiting om ontvangers onder druk te zetten om een phishingwebsite te bezoeken.
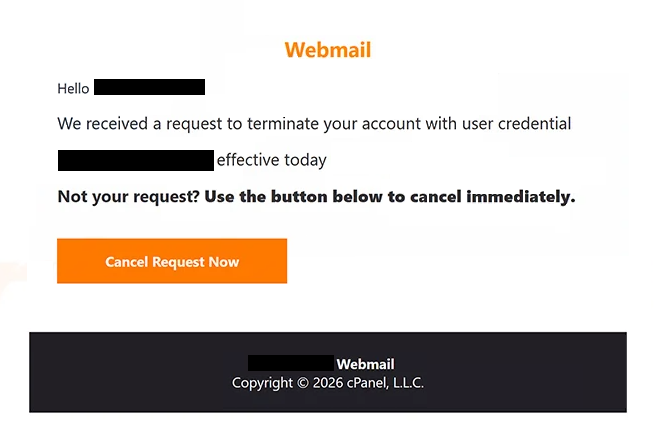
De phishingmail gebruikt het onderwerp “Herinnering: Valideer uw inloggegevens voor -” en presenteert zich als een officiële accountmelding. Deze adresseert de ontvanger met hun e-mailaccountidentificatie en beweert dat er een beëindigingsverzoek is ontvangen. De melding geeft ook een specifieke datum en tijdstempel voor de vermeende sluiting, waardoor de waarschuwing geloofwaardiger lijkt.
Ontvangers worden geïnformeerd dat ze het beëindigingsproces kunnen stoppen als ze het niet hebben goedgekeurd. Een knop met de titel “Verzoek nu annuleren” wordt gepresenteerd als manier om toegang tot het account te behouden. De e-mail levert echter geen bewijs dat er een legitiem beëindigingsverzoek is ingediend.
Door op de knop te klikken, worden ontvangers naar een phishingpagina gehost op sharemyhtml.com, een platform waar gebruikers HTML-inhoud kunnen hosten. De pagina imiteert een Google-inloginterface en toont automatisch het e-mailadres van de ontvanger. Bezoekers worden vervolgens gevraagd hun wachtwoorden in te voeren, zogenaamd om hun identiteit te verifiëren en de aanstaande beëindiging te annuleren.
Het inlogformulier is ontworpen om inloggegevens vast te leggen in plaats van accountbeheerverzoeken te verwerken. Als ontvangers geldige wachtwoorden invoeren, kunnen oplichters proberen toegang te krijgen tot hun e-mailaccounts, privécorrespondentie lezen en gevoelige bijlagen verkrijgen. Ze kunnen zich ook voordoen als accounteigenaren of de gecompromitteerde mailboxen gebruiken om andere personen te targeten.
Toegang tot een e-mailaccount kan ook verdere aanvallen op verbonden online diensten mogelijk maken. Oplichters kunnen proberen wachtwoorden te resetten voor accounts die aan het getroffen adres zijn gekoppeld, waardoor mogelijk extra persoonlijke of financiële informatie wordt blootgesteld. De gevolgen hangen af van de beveiligingsinstellingen van het account en of de aanvallers met succes de gestolen inloggegevens gebruiken.
De e-mail bevat een copyright-kennisgeving die verwijst naar cPanel, L.L.C., een legitiem webhostingsoftwarebedrijf. Deze verwijzing is bedoeld om de melding officieel te laten lijken, maar legt geen verband vast tussen het bedrijf en de phishingcampagne. De vermeende beëindiging van het account is een misleidende claim die wordt gebruikt om inloggegevens te verkrijgen.
De volledige phishing-e-mail Webmail – We received a request to terminate your account staat hieronder:
Subject: Reminder: Validate Your Credentials For –
Webmail
Hello -,
We received a request to terminate your account with user credential -, effective today .
Not your request? Use the button below to cancel immediately.
[Cancel Request Now]
– Webmail
Copyright © 2026 cPanel, L.L.C.
Hoe je phishing-e-mails herkent
De phishingmail Webmail – We received a request to terminate your account bevat verschillende waarschuwingssignalen, te beginnen met de onverwachte melding van het afsluiten van het account. Er wordt beweerd dat er een beëindigingsverzoek is ingediend zonder uit te leggen wie het heeft gestart of waarom het account is gepland voor verwijdering. De toevoeging van een precieze sluitingstijdstempel creëert urgentie, maar verifieert de waarschuwing niet.
Een andere verdachte eigenschap is de instructie om het verzoek te annuleren via een ingebedde knop. De e-mail presenteert “Request nu annuleren” als een directe oplossing voor een mogelijk ernstig accountprobleem. Deze aanpak moedigt ontvangers aan de link te volgen voordat ze onderzoeken of de melding echt is.
De onderwerpregel roept ook vragen op over het doel van de e-mail. Hoewel het gaat om het valideren van accountgegevens, richt het bericht zich op het stoppen van het beëindigen van het account. Deze inconsistentie suggereert dat het verkrijgen van inloggegevens centraal staat in de oplichting.
De bestemming van de annuleringsknop is bijzonder onthullend. In plaats van ontvangers naar hun gebruikelijke webmail-accountbeheerdienst te verwijzen, opent deze een pagina die wordt gehost op een niet-gerelateerd HTML-hostingplatform. De pagina toont een Google-achtige inlogformulier, ondanks dat de e-mail zich presenteert als een cPanel-gerelateerde melding.
Het automatisch ingevulde e-mailadres kan de phishingpagina legitiem laten lijken. Oplichters kunnen echter de adressen van ontvangers opnemen in phishinglinks of deze invoeren in inlogformulieren zonder toegang te hebben tot de daadwerkelijke accounts. Een gepersonaliseerde inlogpagina bewijst niet dat de website tot een vertrouwde dienst behoort.
De administratieve opmaak en copyright-melding van de e-mail zijn extra elementen die bedoeld zijn om geloofwaardigheid op te bouwen. Verwijzingen naar cPanel en bekende accountbeheerterminologie kunnen de melding doen lijken op een echte serviceverklaring. Desalniettemin kunnen bedrijfsnamen en standaard e-mailtemplates door oplichters worden gekopieerd.