Uma onda de ataques cibernéticos que interrompe equipamentos de refrigeração em supermercados franceses se expandiu além de um único fabricante, com as autoridades confirmando que sistemas fornecidos pela Copeland e Dixell também foram comprometidos. Os incidentes levantaram preocupações sobre a segurança dos equipamentos industriais conectados à internet usados para conservar alimentos.
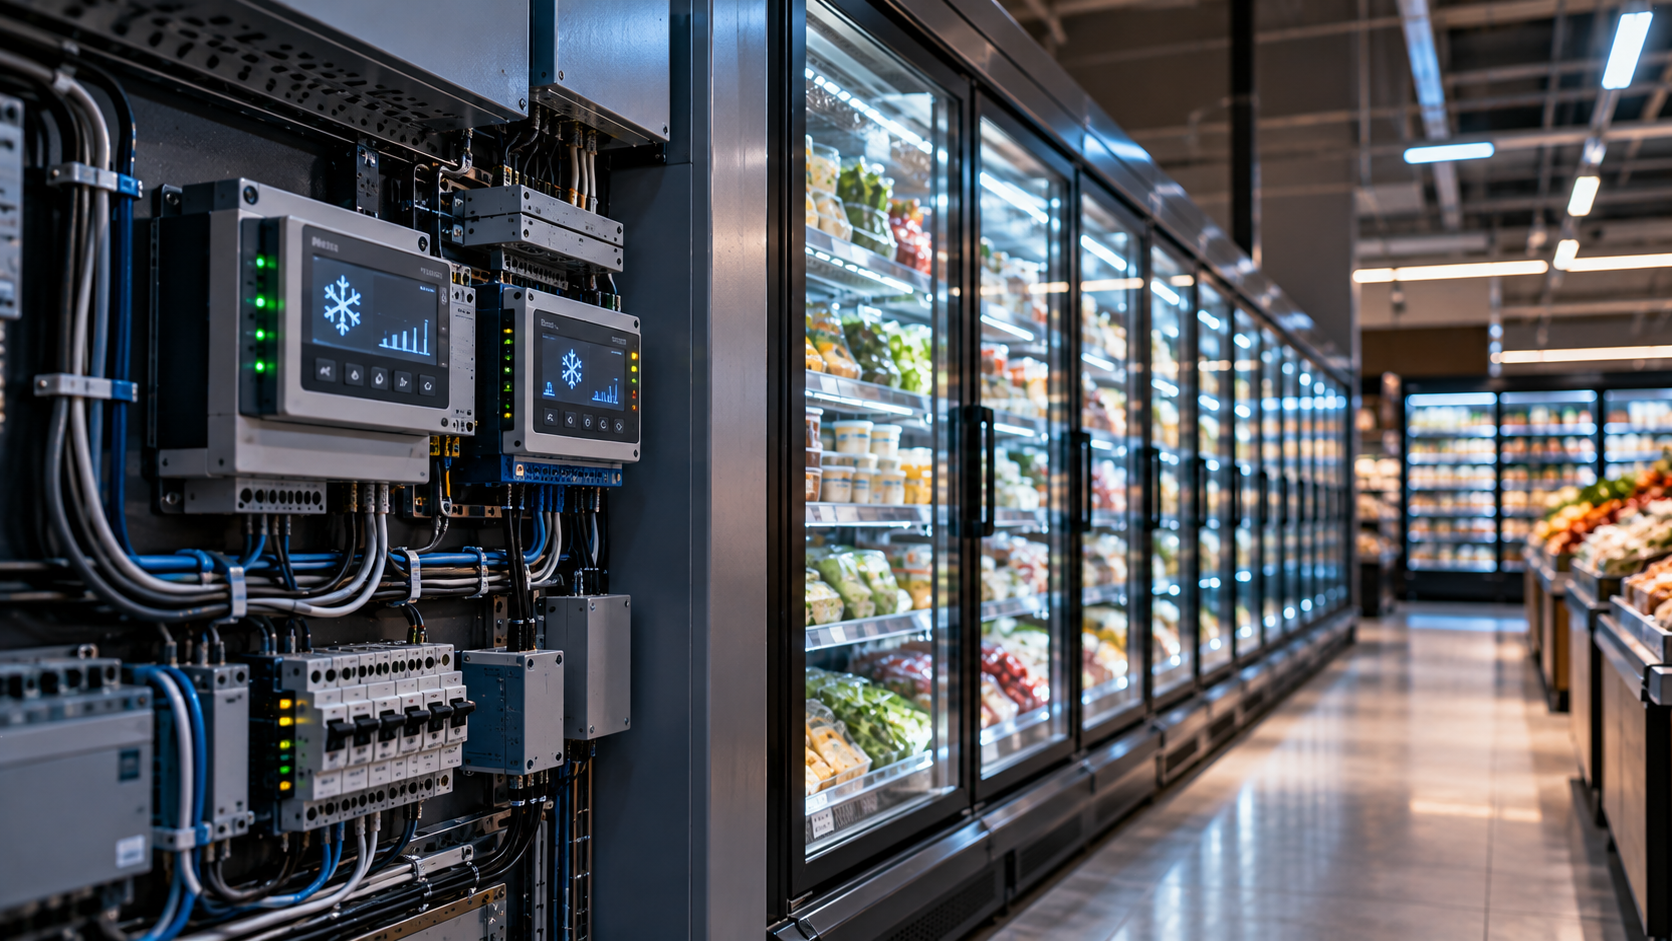
Os ataques mais recentes surgiram em 13 de outubro de 2026, após uma operação anterior que visava controladores de refrigeração Danfoss em centenas de supermercados. Hackers alteraram remotamente as configurações de resfriamento, fazendo geladeiras e freezers superaquecerem, estragando alimentos e, segundo relatos, desencadeando incêndios em alguns locais.
Um supermercado E.Leclerc próximo a Albi, no sul da França, estava entre as vítimas recém-identificadas. O diretor da loja, Yoan Rivera, relatou que funcionários descobriram o incidente por volta das 4h da manhã, quando os computadores de controle de refrigeração pararam de responder normalmente. A loja utilizou equipamentos Dixell em vez dos sistemas Danfoss implicados nos ataques iniciais.
Dixell pertence ao fabricante americano de tecnologia industrial Copeland. A agência nacional de cibersegurança da França, ANSSI, posteriormente confirmou compromissos envolvendo controladores de refrigeração Copeland XWEB e Dixell XWEB.
A Copeland reconheceu uma vulnerabilidade de segurança que afeta uma geração antiga e descontinuada de controladores e afirmou estar auxiliando os clientes afetados. No entanto, a empresa não confirmou que essa fraqueza específica foi responsável pelos ataques.
Especialistas em segurança acreditam que os incidentes destacam um problema mais amplo envolvendo controladores industriais expostos diretamente à internet. Esses dispositivos permitem que os contratados de manutenção monitorem as temperaturas e ajustem as configurações de refrigeração remotamente, mas proteção inadequada também pode torná-los acessíveis aos atacantes.
A empresa de cibersegurança SOCRadar relatou a encontro de quase 2.900 sistemas Danfoss acessíveis à internet na França durante uma varredura realizada em 13 de outubro. Isso representou aproximadamente 65% dos aproximadamente 4.500 sistemas expostos identificados mundialmente, embora a exposição à internet sozinha não comprove que um dispositivo tenha sido comprometido.
Pesquisadores da Claroty já divulgaram vulnerabilidades que afetam plataformas de gerenciamento de refrigeração da Danfoss e Copeland. Algumas fraquezas poderiam potencialmente permitir mudanças não autorizadas nas configurações operacionais, mas os investigadores não confirmaram se essas falhas foram exploradas na campanha atual.
As autoridades francesas de cibersegurança aconselharam os operadores a remover interfaces de gerenciamento expostas da internet pública, inspecionar equipamentos potencialmente comprometidos e restaurar os controladores afetados de forma segura. Elas também recomendam o uso de redes protegidas ou conexões VPN e a atualização do firmware suportado.
O escritório do promotor de Paris abriu uma investigação criminal sobre as interrupções e os danos resultantes. Nenhum grupo de hackers reivindicou publicamente a responsabilidade, e os investigadores não estabeleceram as identidades ou motivos dos atacantes.