O e-mail de phishing ” cPanel – The SSL certificate has expired ” é um golpe que se passa por cPanel para roubar credenciais da conta de email. Ele afirma que o certificado SSL associado ao domínio do destinatário expirou e que o acesso seguro ao site pode ser interrompido. A notificação incentiva os destinatários a ativarem um certificado de substituição por meio de um link que leva a uma página de login falsa de webmail.
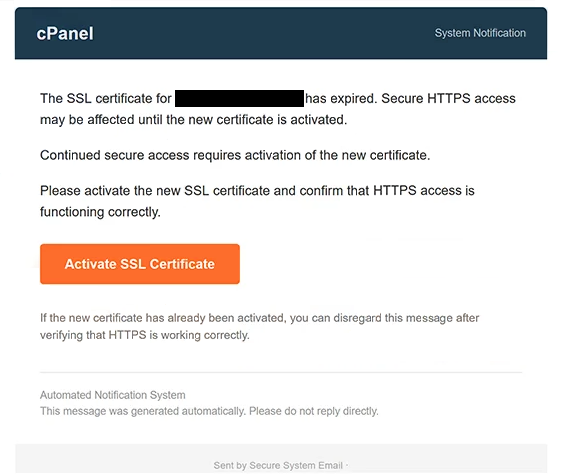
O e-mail usa a linha de assunto “[-]: Por favor, confirme para continuar” e se apresenta como uma notificação automática do sistema cPanel. Ele alerta que o acesso HTTPS pode ser afetado até que um novo certificado SSL seja ativado. Embora certificados SSL sejam usados para proteger conexões entre sites e visitantes, o e-mail não fornece nenhuma evidência de que o certificado do destinatário tenha realmente expirado.
Os destinatários são orientados a clicar em um botão rotulado “Ativar Certificado SSL” e confirmar que o acesso HTTPS está funcionando corretamente. O e-mail também informa que usuários que já ativaram um novo certificado podem ignorar a notificação após verificar seu site. Essas instruções fazem o e-mail parecer um alerta rotineiro de administração de hospedagem.
No entanto, o botão de ativação leva a uma página de phishing que imita a interface de login do Roundcube Webmail. Em vez de oferecer opções de gerenciamento de certificados, a página solicita um endereço de e-mail completo e uma senha. O formulário de login foi projetado para coletar credenciais, em vez de ativar ou renovar um certificado SSL.
A página de phishing é hospedada usando o Firebase Storage, um serviço legítimo de armazenamento em nuvem do Google. Golpistas podem usar indevidamente essas plataformas para hospedar conteúdo enganoso, e a presença de um provedor de nuvem reconhecível em uma URL não comprova que uma página é confiável. A operação de phishing não está associada ao Google nem ao software legítimo Roundcube.
Se os destinatários enviarem credenciais válidas, os atacantes podem tentar acessar suas contas de e-mail sem autorização. Uma caixa de correio comprometida pode expor correspondência privada, anexos sensíveis e informações sobre outras contas online. Golpistas também podem se passar pelo dono da conta, distribuir e-mails adicionais de phishing ou tentar redefinir senhas para serviços conectados.
O e-mail completo de phishing ” cPanel – The SSL certificate has expired ” está abaixo:
Subject: [-]: Please confirm to continue.
cPanel System Notification
The SSL certificate for – has expired. Secure HTTPS access may be affected until the new certificate is activated.
Continued secure access requires activation of the new certificate.
Please activate the new SSL certificate and confirm that HTTPS access is functioning correctly.
[Activate SSL Certificate]
If the new certificate has already been activated, you can disregard this message after verifying that HTTPS is working correctly.
Automated Notification System
This message was generated automatically. Please do not reply directly.Sent by Secure System Email
Como reconhecer e-mails de phishing
O e-mail de phishing ” cPanel – The SSL certificate has expired ” utiliza um aviso técnico que pode parecer confiável para proprietários de sites e administradores de hospedagem. Ele afirma que um certificado SSL expirado pode interferir no acesso seguro ao HTTPS, uma preocupação real para sites. No entanto, o e-mail não fornece detalhes verificáveis do certificado nem demonstra que o domínio do destinatário está enfrentando um problema.
Uma característica suspeita é a instrução para ativar um certificado SSL por meio de um botão de e-mail. Embora provedores de hospedagem possam enviar notificações legítimas de expiração de certificado, a página vinculada nesta campanha solicita credenciais de webmail em vez de exibir configurações de gerenciamento de certificados. Essa descorrespondência entre o problema alegado e a ação solicitada é um indicador significativo de phishing.
O botão “Ativar Certificado SSL” é particularmente enganoso porque seu rótulo sugere um procedimento técnico rotineiro. Destinatários que esperam gerenciar o certificado de segurança de seu site recebem, em vez disso, um formulário de autenticação no estilo Roundcube. A solicitação inesperada de endereço de e-mail e senha revela que o link tem uma função diferente daquela descrita.
O local de hospedagem da página de phishing é outro detalhe que vale a pena examinar. A página usa o Armazenamento Firebase em vez de um endereço de administração cPanel reconhecível ou do provedor de hospedagem do destinatário. Infraestrutura legítima em nuvem pode hospedar conteúdo malicioso, portanto um nome de serviço familiar dentro de um endereço de site não deve ser tratado como prova de autenticidade.
O e-mail também tenta estabelecer credibilidade por meio da formatação administrativa. Inclui o título “Notificação do Sistema”, se identifica como um aviso automatizado e instrui os destinatários a não responderem. Esses elementos se assemelham a comunicações comuns de serviço, mas podem ser reproduzidos por golpistas.
Outro sinal de alerta é a natureza genérica do aviso do certificado. O e-mail afirma que o acesso seguro pode ser afetado, mas não fornece informações específicas do certificado que permitam aos destinatários entender a suposta expiração. Sua ênfase permanece em clicar no botão de ativação, em vez de explicar o problema técnico.