O e-mail de phishing ” Security Verification – Periodic Due Diligence ” é um golpe que tenta obter credenciais de contas de e-mail se passando por um serviço de segurança webmail. Ele afirma que os destinatários devem completar um procedimento obrigatório de verificação de conta para manter acesso ininterrupto às suas caixas de correio. A notificação apresenta esse requisito como parte de uma revisão de segurança de rotina, mas seu objetivo real é direcionar os usuários para um site de phishing.
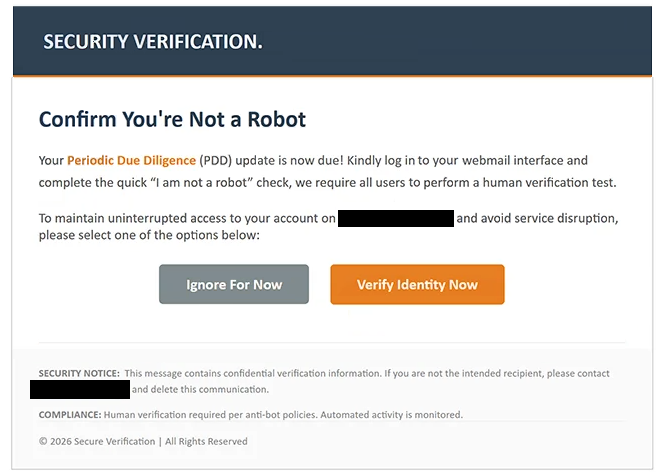
O e-mail usa o assunto “Diligência Periódica” e inclui títulos destacados como “VERIFICAÇÃO DE SEGURANÇA” e “Confirme que você não é um robô.” Ele informa aos destinatários que uma atualização de Diligência Periódica (PDD) é necessária e que eles devem fazer login em suas contas de webmail para completar uma verificação de identidade. No entanto, o e-mail não identifica um incidente de segurança específico nem explica por que a verificação é necessária.
Os destinatários são avisados de que não concluir o procedimento pode interromper o acesso às suas contas de email. A notificação inclui dois botões, “Ignorar por agora” e “Verificar identidade agora”, incentivando os usuários a selecionar a opção de verificação. Esse arranjo faz com que a solicitação se assemelhe a um procedimento rotineiro de manutenção de conta, em vez de uma tentativa de obter informações sensíveis.
Clicar em “Verificar Identidade Agora” leva a um site de phishing. A página imita uma interface de login do cPanel Webmail e solicita o endereço de e-mail e a senha do visitante. Apesar das alegações do e-mail sobre verificação humana, o site não realiza uma verificação CAPTCHA legítima.
O formulário de phishing foi projetado para coletar credenciais de login dos golpistas. Se os destinatários fornecerem senhas válidas, os atacantes podem tentar acessar suas caixas de correio, ler correspondências privadas e obter anexos sensíveis. Eles também podem se passar por donos de contas para distribuir e-mails adicionais de phishing ou tentar comprometer outros serviços vinculados aos endereços afetados.
O e-mail inclui referências a políticas anti-bot, monitoramento automatizado de atividades e procedimentos confidenciais de verificação de contas. Esses elementos têm como objetivo criar a impressão de uma administração oficial de segurança, embora não comprovem que qualquer revisão genuína esteja sendo realizada.
O e-mail de phishing ” Security Verification – Periodic Due Diligence ” abusa da aparência de serviços legítimos de webmail, incluindo o cPanel. A suposta exigência de due diligence serve de pretexto para roubo de credenciais, e nenhuma conexão legítima com o cPanel foi identificada.
O e-mail completo de phishing ” Security Verification – Periodic Due Diligence ” está abaixo:
Subject: Periodic Due Diligence
SECURITY VERIFICATION.
Confirm You’re Not a Robot
Your Periodic Due Diligence (PDD) update is now due! Kindly log in to your webmail interface and complete the quick “I am not a robot” check, we require all users to perform a human verification test.
To maintain uninterrupted access to your account on – and avoid service disruption, please select one of the options below:
[Ignore For Now] [Verify Identity Now]
SECURITY NOTICE: This message contains confidential verification information. If you are not the intended recipient, please contact – and delete this communication.
COMPLIANCE: Human verification required per anti-bot policies. Automated activity is monitored.
© 2026 Secure Verification | All Rights Reserved
Como reconhecer e-mails de phishing
O e-mail de phishing ” Security Verification – Periodic Due Diligence ” contém vários sinais de alerta, começando com sua explicação vaga sobre a suposta revisão da conta. Ele afirma que a verificação é obrigatória, mas não identifica a organização responsável pelo requisito nem fornece detalhes específicos da conta. A terminologia formal sozinha não comprova que uma solicitação administrativa seja legítima.
Outra característica suspeita é a instrução de confirmar que o destinatário é humano fazendo login em uma conta de webmail. Sites legítimos podem usar desafios CAPTCHA para distinguir pessoas de softwares automatizados, mas a página de phishing identificada solicita uma senha de e-mail em vez disso. Essa descompassão entre a verificação de segurança anunciada e a solicitação real de autenticação é um forte indicativo de engano.
O aviso sobre o acesso interrompido à conta também cria pressão para agir. Os destinatários são incentivados a acreditar que suas caixas de correio podem ficar indisponíveis a menos que completem a verificação. No entanto, o e-mail não explica qual restrição específica será aplicada nem por que a conta requer autenticação adicional.
Os dois botões, “Ignorar Por Agora” e “Verificar Identidade Agora”, são outra característica distintiva. A apresentação faz com que a notificação se assemelhe a um lembrete padrão de segurança, com a verificação parecendo ser a ação recomendada. Mesmo assim, o botão de verificação direciona os usuários para um site não relacionado ao seu provedor de e-mail identificável.
O site de phishing imita uma página de login cPanel Webmail familiar, o que pode fazê-lo parecer confiável. No entanto, golpistas podem reproduzir logotipos reconhecíveis, campos de autenticação e interfaces administrativas. O endereço do site e sua relação com o serviço alegado são indicadores mais significativos do que seu design visual.
O e-mail também contém referências a políticas anti-bot e requisitos de confidencialidade. Essas declarações conferem à notificação um tom técnico e oficial sem fornecer evidências verificáveis de um procedimento de segurança real. A referência de direitos autorais à “Verificação Segura” também não estabelece a identidade do remetente.