O golpe de e-mail ” Abuse Complaint Regarding Your Account ” é uma tentativa de phishing criada para roubar credenciais de contas de e-mail. Ele utiliza uma denúncia de abuso fabricada para convencer os destinatários de que eles devem confirmar seus endereços de e-mail para continuar usando um serviço online. O e-mail de phishing não identifica uma reclamação legítima nem fornece evidências de que a conta do destinatário violou qualquer regra.
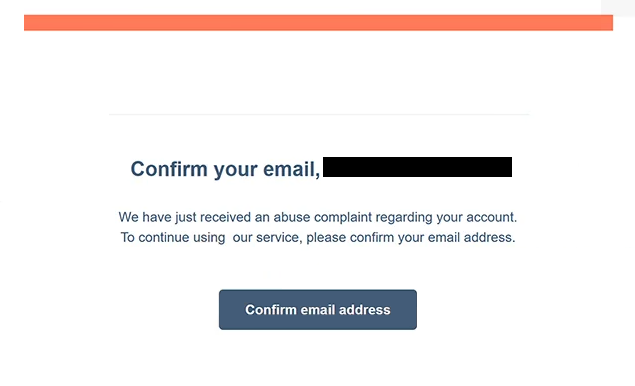
O e-mail chega com o assunto “Confirme seu endereço de e-mail” e afirma que uma denúncia de abuso foi recentemente apresentada contra a conta do destinatário. Em seguida, instrui o destinatário a verificar seu endereço de e-mail para manter o acesso ao serviço. O aviso é deliberadamente vago, pois não identifica a suposta violação, a pessoa que enviou a reclamação ou o serviço supostamente afetado.
Um botão chamado “Confirmar endereço de e-mail” é fornecido para completar a suposta verificação. Ao clicar nele, abre uma página de login de Webmail falsificada que imita a interface usada pelo cPanel. O site solicita um endereço de e-mail e senha, criando a impressão de que o login é necessário para resolver a reclamação.
A página de phishing é hospedada usando o Google Firebase Storage, um serviço legítimo de hospedagem em nuvem que pode ser usado de forma inadequada para distribuir conteúdo enganoso. O uso de uma plataforma de hospedagem reconhecível não torna a página confiável. Seu objetivo é coletar as credenciais inseridas pelos visitantes e disponibilizá-las aos golpistas.
Se os invasores obtiverem credenciais de e-mail válidas, podem tentar acessar a caixa de correio da vítima sem autorização. Uma conta de e-mail comprometida pode expor correspondências privadas, anexos e outras informações sensíveis. Golpistas também podem se passar pelo dono da conta para enviar e-mails adicionais de phishing ou tentar redefinir senhas para outros serviços online associados ao endereço comprometido.
O e-mail de phishing inclui um rodapé no estilo da empresa contendo um endereço em Cambridge, Massachusetts. No entanto, o nome da empresa está incompleto, aparecendo apenas como “Inc.”, e o endereço não estabelece nenhuma conexão legítima com o provedor de e-mail do destinatário. Esses dados parecem ter a intenção de fazer a notificação se assemelhar a uma correspondência comercial comum.
O golpe de e-mail ” Abuse Complaint Regarding Your Account ” foca no roubo de credenciais, e não na distribuição de malware. Não há indicação de que o e-mail de phishing identificado contenha um anexo malicioso ou instale software. A suposta denúncia de abuso é simplesmente um pretexto para direcionar os destinatários a um formulário de login falsificado.
O e-mail completo de phishing Abuse Complaint Regarding Your Account está abaixo:
Subject: Comfirm Your Email Address
Confirm your email, –
We have just received an abuse complaint regarding your account.
To continue using our service, please confirm your email address.[Confirm email address]
Inc.
25 Sims Street, 2nd Floor
Cambridge, MA 92141
Como reconhecer e-mails de phishing
Um dos sinais de alerta mais claros no e-mail de phishing Abuse Complaint Regarding Your Account é o erro de grafia no assunto. A palavra “Comfirm” é usada em vez de “Confirmar”, o que é incomum para uma notificação oficial de conta. Embora erros ortográficos sozinhos não provem que um e-mail é malicioso, eles podem indicar que a comunicação não se originou de um provedor de serviço legítimo.
O e-mail também não identifica a organização supostamente responsável por lidar com a denúncia de abuso. Ele se refere ao “nosso serviço” sem explicar qual serviço está envolvido ou fornecer uma identidade reconhecível da empresa. Essa falta de contexto é particularmente suspeita porque o aviso diz respeito a uma suposta violação envolvendo a conta do destinatário.
Outro indicador é o pedido para confirmar um endereço de e-mail fazendo login por meio de um botão incorporado. O e-mail de phishing afirma que a verificação é necessária para continuar usando o serviço, mas a página vinculada solicita tanto um endereço de e-mail quanto uma senha. Essa inconsistência sugere que o procedimento de verificação tem como objetivo obter credenciais de login, e não confirmar a propriedade de um endereço de e-mail.
O site de destino fornece mais evidências de engano. Embora a página de login se assemelhe ao cPanel Webmail, ela é hospedada pelo Google Firebase Storage, e não pelo provedor real de webmail do destinatário. Sites de phishing frequentemente copiam interfaces de login familiares enquanto operam a partir de domínios ou plataformas de hospedagem não relacionadas.
As informações incompletas da empresa no final do e-mail são outro sinal de alerta. O rodapé inclui um endereço físico, mas identifica o suposto remetente apenas como “Inc.” sem um nome oficial da empresa. Esses detalhes genéricos de negócios podem ser adicionados a e-mails de phishing para criar uma impressão de legitimidade sem estabelecer quem os enviou.