O golpe de e-mail ” Account Sign-In Required Within 48 Hours ” é uma tentativa de phishing criada para roubar credenciais de login de contas de e-mail. Os e-mails de phishing são disfarçados de notificações oficiais de provedores de serviços de e-mail, informando aos destinatários que a manutenção recente do servidor exige que eles façam login em suas contas. Os golpistas usam um aviso de expiração de senha fabricado para pressionar os destinatários a seguirem suas instruções.
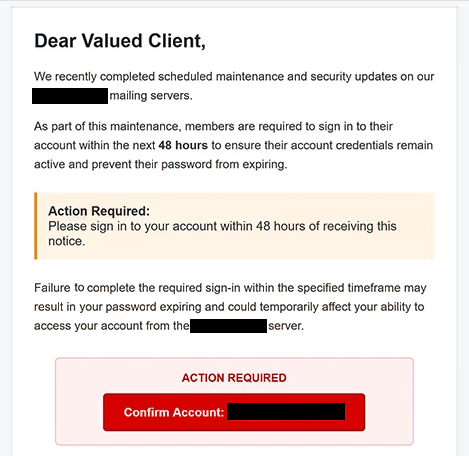
Os e-mails de phishing podem chegar com o assunto “Urgente: Account Sign-In Required Within 48 Hours .” Eles afirmam que atualizações de manutenção e segurança programadas foram recentemente concluídas nos servidores de e-mail do provedor. De acordo com o e-mail, os titulares de contas devem fazer login em até 48 horas para manter suas credenciais ativas e evitar que suas senhas expirem.
Os destinatários são avisados de que não completar o login exigido pode interromper temporariamente o acesso às suas contas de e-mail. Os e-mails de phishing também usam uma saudação genérica, “Prezado Cliente Valioso”, e são assinados por uma suposta equipe de suporte ao cliente. Esses detalhes ajudam a criar a aparência de uma notificação administrativa oficial sem identificar um provedor de e-mail específico.
Os e-mails de phishing contêm um botão “Confirmar Conta” destinado a direcionar os destinatários para um site externo. No entanto, o site vinculado não estava mais operacional quando a tentativa de phishing foi examinada, então seu conteúdo exato não pôde ser verificado. Com base nas instruções do e-mail e na natureza da campanha, suspeita-se que o link levasse a uma página de phishing projetada para coletar credenciais de login de e-mail.
Essas páginas de phishing podem imitar interfaces legítimas de login de e-mail e solicitar nomes de usuário e senhas. Se os destinatários inserirem suas credenciais, golpistas podem obter acesso não autorizado às suas contas de e-mail. Isso pode expor correspondências privadas, informações pessoais e documentos sensíveis armazenados na caixa de correio.
O acesso a uma conta de e-mail comprometida também pode permitir que atacantes solicitem resetagem de senha para outros serviços online associados ao mesmo endereço. As consequências podem incluir comprometimento adicional de contas e exposição de informações financeiras ou pessoais. No entanto, não há evidências confirmadas de que esses resultados tenham ocorrido como resultado dessa campanha de phishing específica.
A tentativa de phishing depende principalmente da engenharia social, e não de um mecanismo documentado de entrega de malware. Sua tática central é apresentar um requisito inventado de segurança de conta como consequência rotineira da manutenção do servidor, incentivando os destinatários a fornecerem suas credenciais sem verificar o aviso.
O e-mail completo de phishing Account Sign-In Required Within 48 Hours está abaixo:
Subject: Urgent: Account Sign-In Required Within 48 Hours
Dear Valued Client,
We recently completed scheduled maintenance and security updates on our – mailing servers.
As part of this maintenance, members are required to sign in to their account within the next 48 hours to ensure their account credentials remain active and prevent their password from expiring.
Action Required:
Please sign in to your account within 48 hours of receiving this notice.Failure to complete the required sign-in within the specified timeframe may result in your password expiring and could temporarily affect your ability to access your account from the – server.
ACTION REQUIRED
[Confirm Account] –We appreciate your prompt attention to this matter and apologize for any inconvenience caused by the recent maintenance.
Thank you for your cooperation.
Sincerely,
Customer Support Team
Como Reconhecer e Evitar E-mails de Phishing
E-mails inesperados que exigem verificação de conta após a manutenção do servidor devem ser examinados cuidadosamente, especialmente quando impõem prazos curtos ou ameaçam a expiração da senha. Nesse caso, o requisito de 48 horas tem como objetivo fazer os destinatários acreditarem que adiar a ação pode resultar na perda do acesso às suas contas.
Um sinal de alerta é a ausência de um provedor de serviço de e-mail claramente identificado. Os e-mails de phishing geralmente se referem à manutenção do servidor e credenciais da conta, sem estabelecer qual organização supostamente emitiu a notificação. Saudações e assinaturas genéricas também podem indicar phishing, embora essas características sozinhas não provem que um e-mail seja malicioso.
Os destinatários devem evitar usar botões de confirmação de conta em e-mails inesperados. Em vez disso, devem acessar diretamente o site oficial do provedor de e-mail e verificar se atualizações de segurança ou ações da conta são realmente necessárias. Se necessário, podem entrar em contato com o provedor por meio de um canal de suporte verificado.
Também é importante examinar o endereço de e-mail do remetente e o destino dos links incorporados. Sites de phishing podem imitar páginas de login genuínas enquanto usam nomes de domínio não relacionados ou enganosos. Os usuários devem verificar o endereço do site antes de inserir credenciais e evitar assumir que um formulário de login familiar é legítimo.
Qualquer pessoa que tenha inserido sua senha de e-mail em um site suspeito de phishing deve alterá-la imediatamente pelo serviço oficial. Se a mesma senha for usada para outras contas, essas senhas também devem ser alteradas. Ativar a autenticação multifator e revisar atividades recentes de login pode oferecer proteção adicional.
Os usuários também devem verificar as configurações de recuperação da conta, sessões ativas e regras de encaminhamento de e-mails para alterações não autorizadas. Se for detectada atividade desconhecida, entrar em contato com o provedor de e-mail pode ajudar a proteger a conta afetada e investigar possíveis abusos.
Destinatários que não enviaram nenhuma informação devem denunciar o e-mail de phishing e excluí-lo. Como a campanha identificada tenta explorar uma suposta expiração de senha relacionada à manutenção, a precaução mais relevante é verificar os requisitos da conta diretamente com o provedor de e-mail, em vez de depender do prazo de 48 horas indicado no e-mail.