O golpe de e-mail é Action required: Confirm and Upgrade your email address uma campanha de phishing projetada para roubar senhas de contas de e-mail disfarçando uma solicitação de credencial como um procedimento de segurança rotineiro. Os e-mails de phishing se passam por um provedor de serviço de e-mail e afirmam que os destinatários devem confirmar suas informações de contato para completar uma atualização programada do sistema. A suposta verificação é apresentada como necessária para manter acesso ininterrupto às suas caixas de correio.
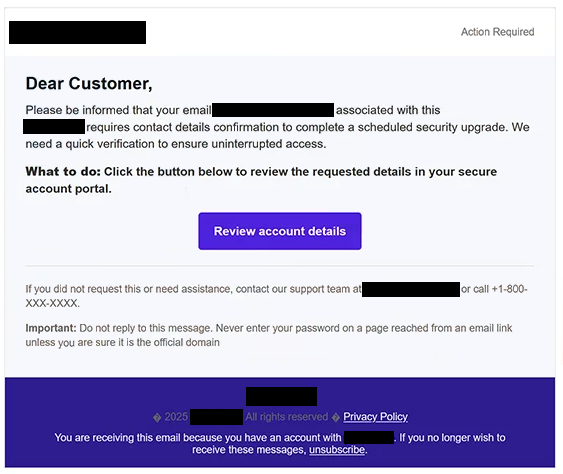
Os e-mails de phishing podem usar a linha de assunto ” Action required: Confirm and Upgrade your email address “, seguida do endereço de e-mail do destinatário. Eles começam com uma saudação genérica “Prezado Cliente” e explicam que a conta de e-mail requer confirmação adicional como parte de uma atualização de segurança. Embora a notificação pareça administrativa, ela não identifica claramente o provedor de e-mail supostamente responsável pela atualização.
Os destinatários são instruídos a revisar suas informações por meio de um botão chamado “Revisar detalhes da conta.” O e-mail de phishing descreve o destino como um portal seguro de conta e sugere que completar o processo evitará possíveis problemas de acesso. Também inclui um suposto número de telefone de suporte e instruções para não responder, dando ao e-mail de phishing a aparência de uma notificação automática de serviço.
Clicar no botão abre um site de phishing hospedado em sharemyhtml.com. O site foi projetado para reconhecer o provedor de e-mail do visitante e exibir uma interface de login correspondente. Em um exemplo observado, a página imitou o Gmail, exibiu automaticamente o endereço de e-mail do destinatário e afirmou que a sessão anterior havia expirado.
Esse aviso de sessão expirada fornece outro motivo para o visitante inserir sua senha. Como o endereço de e-mail já está preenchido, o formulário de login falsificado pode parecer fazer parte de um processo de autenticação existente. No entanto, o site é controlado por golpistas, e quaisquer credenciais enviadas por ele são expostas a eles.
Credenciais de e-mail roubadas podem permitir que atacantes acessem correspondências privadas, examinem anexos sensíveis e se passem pelo dono da conta. Uma caixa de correio comprometida também pode ser usada para solicitar resetagem de senha para outros serviços online ou distribuir e-mails adicionais de phishing para os contatos da vítima. Os provedores de e-mail legítimos cujas páginas de login são imitadas não têm envolvimento identificado na campanha.
O e-mail completo de phishing Action required: Confirm and Upgrade your email address está abaixo:
Subject: Action required: Confirm and Upgrade your email address: –
Action Required
Dear Customer,
Please be informed that your email – associated with this – requires contact details confirmation to complete a scheduled security upgrade. We need a quick verification to ensure uninterrupted access.
What to do: Click the button below to review the requested details in your secure account portal.
[Review account details]
If you did not request this or need assistance, contact our support team or call +1-800-XXX-XXXX.
Important: Do not reply to this message. Never enter your password on a page reached from an email link unless you are sure it is the official domain.
Como reconhecer e-mails de phishing
E-mails de phishing disfarçados de notificações de segurança de contas frequentemente descrevem requisitos rotineiros de manutenção ou verificação sem fornecer informações suficientes para comprovar sua autenticidade. Nesta campanha, a alegação de que os dados de contato devem ser confirmados para completar uma atualização de segurança programada é um sinal de alerta chave. O e-mail de phishing não identifica uma atualização específica nem explica por que o destinatário deve se autenticar por meio de um site externo.
A saudação genérica e a ausência de um provedor de serviço claramente identificado são detalhes adicionais que merecem ser analisados. Embora empresas legítimas às vezes enviem e-mails automáticos com saudações gerais, uma solicitação inesperada de verificação de conta por parte de um provedor não identificado deve levantar suspeitas. Os destinatários também devem inspecionar o endereço real de e-mail do remetente, em vez de confiar apenas no nome exibido.
O botão “Revisar detalhes da conta” é particularmente importante porque direciona os destinatários para longe do serviço de e-mail habitual. O destino usa sharemyhtml.com, uma plataforma de hospedagem de terceiros não relacionada ao provedor de e-mail que está sendo imitado. Uma página de login familiar exibida em um domínio não relacionado é um forte indicativo de phishing.
Outra característica é o aviso de sessão expirada exibido na página de login falsificado. Esses avisos podem fazer com que solicitações de senha pareçam rotineiras, especialmente quando o endereço de e-mail do visitante já foi inserido automaticamente. No entanto, um nome de usuário pré-preenchido não demonstra que o site está conectado ao serviço de e-mail legítimo.
O e-mail de phishing também contém linguagem tranquilizadora sobre verificação segura de contas e um alerta contra o inserimento de senhas em sites não verificados. Essas declarações podem criar uma impressão de legitimidade, mas não comprovam que o remetente ou o site vinculado seja confiável. E-mails de phishing podem conter conselhos de segurança que parecem genuínos enquanto direcionam os destinatários para páginas que roubam credenciais.