O e-mail de phishing Correspondence Record Advisory é um golpe criado para roubar credenciais de contas de e-mail por meio de um anexo enganoso. Ele se apresenta como uma notificação automática de conta e informa aos destinatários que um aviso importante sobre sua conta de e-mail está disponível para análise. Em vez de direcionar os usuários para um serviço legítimo de gerenciamento de contas, o e-mail incentiva que eles abram um arquivo HTML anexo contendo um formulário de login falsificado.
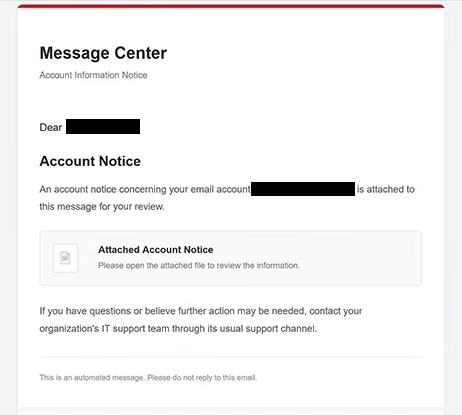
O e-mail de phishing usa o assunto ” Correspondence Record Advisory ” e identifica seu remetente como “Centro de Mensagens.” Inclui o título “Aviso de Informações da Conta” e afirma que um documento relacionado à conta foi anexado. No entanto, não identifica o provedor de e-mail, não explica o propósito do aviso nem descreve qualquer problema específico que afete a conta do destinatário.
Diferente dos e-mails de phishing que direcionam os destinatários para sites externos por meio de links embutidos, esta campanha entrega sua página de autenticação falsificada como um anexo HTML. Quando aberto, o arquivo carrega no navegador web do destinatário e exibe uma página intitulada “LOGIN.” A página pede que os usuários confirmem seus endereços de e-mail inserindo as credenciais da conta.
O anexo HTML é o componente central do golpe. Como a página de login se abre a partir de um arquivo local, os destinatários podem não reconhecer imediatamente que estão interagindo com um formulário de phishing. A ausência de um endereço de site desconhecido na barra de endereços do navegador pode tornar o engano menos evidente, especialmente para usuários que associam phishing principalmente a links suspeitos.
As informações inseridas no formulário de login falsificado têm a intenção de alcançar os golpistas. Se os destinatários fornecerem endereços de e-mail e senhas válidos, os atacantes podem tentar acessar suas caixas de correio sem autorização. Uma conta de e-mail comprometida pode expor correspondências privadas, documentos armazenados, informações de contato e outros dados sensíveis.
Credenciais de e-mail roubadas também podem facilitar ataques adicionais. Golpistas podem se passar por donos de contas para enviar e-mails de phishing aos contatos ou tentar acessar outros serviços conectados à caixa de correio comprometida. Dependendo das permissões e configurações de segurança da conta, isso pode afetar armazenamento em nuvem, serviços financeiros e outras contas online.
O e-mail de phishing ” Correspondence Record Advisory ” também sugere entrar em contato com a equipe de suporte de TI da organização caso seja necessário mais assistência. Essa instrução faz com que a notificação pareça mais consistente com uma comunicação administrativa comum, mesmo que o arquivo anexado seja projetado para coletar informações de login.
O golpe foca em roubo de credenciais, e não em uma infecção de malware confirmada. Abrir o anexo HTML exibe a página de login enganosa, mas o ataque identificado não requer a instalação de software. O principal risco surge quando os destinatários inserem suas credenciais no formulário.
Subject: Correspondence Record Advisory— Review—
Message Center
Account Information Notice
Dear -,
Account Notice
An account notice concerning your email account – is attached to this message for your review.
Attached Account Notice
Please open the attached file to review the information.
If you have questions or believe further action may be needed, contact your organization’s IT support team through its usual support channel.
This is an automated message. Please do not reply to this email.
Message Center © 2026
All rights reserved.
Como reconhecer e-mails de phishing
O e-mail de phishing contém Correspondence Record Advisory vários sinais de alerta, especialmente sua explicação vaga do suposto aviso de conta. Ele afirma que informações importantes foram anexadas, mas não identifica a organização responsável por emiti-las nem explica por que o destinatário precisa revisá-las. Essa falta de contexto é suspeita quando um e-mail diz respeito à segurança ou verificação da conta.
O nome do remetente “Centro de Mensagens” é outro detalhe que vale a pena examinar. Parece ser administrativo, mas não identifica um provedor de e-mail ou organização reconhecível. Da mesma forma, o título “Aviso de Informações da Conta” cria uma impressão oficial sem fornecer informações específicas sobre a conta do destinatário.
O anexo é o indicador mais distintivo desta campanha. Em vez de conter um documento comum, o arquivo HTML abre uma página de login solicitando credenciais de e-mail. Um anexo inesperado que pede aos usuários que digitem suas senhas deve ser tratado como suspeito, especialmente quando o e-mail não fornece uma explicação clara para a solicitação de autenticação.
A linha de assunto também contribui para o engano. A frase ” Correspondence Record Advisory ” e o número de referência “Ref.1758” fazem o e-mail parecer um aviso administrativo formal. No entanto, um número de referência não comprova que a notificação seja legítima, especialmente quando não há organização identificável ou questão de conta acompanhada dela.
Outro sinal de alerta é a instrução para abrir o anexo sem explicar seu conteúdo. O e-mail simplesmente afirma que um aviso de conta está disponível para análise, deixando os destinatários descobrirem o formulário de login após abrir o arquivo. Essa abordagem oculta a solicitação de credencial até que o destinatário já tenha interagido com o anexo.
O e-mail inclui uma notificação automática, aviso de direitos autorais e instruções para não responder. Esses elementos podem se assemelhar a e-mails legítimos gerados pelo sistema, mas podem ser reproduzidos por golpistas. A presença deles não verifica a identidade do remetente nem comprova que o anexo é confiável.