O e-mail de phishing cPanel – Automated Storage Report é um golpe de roubo de credenciais que se passa pelo cPanel. Ele apresenta aos destinatários um aviso de armazenamento fabricado e tenta convencê-los de que a caixa de correio está quase cheia e requer sincronização imediata.
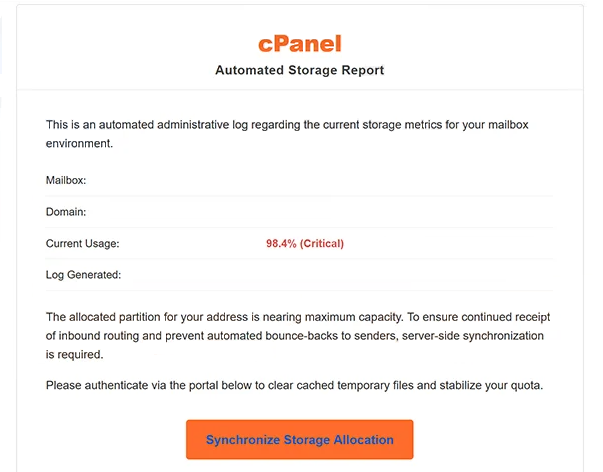
O e-mail usa o assunto “Notificação” e se apresenta como um relatório automatizado de armazenamento administrativo. Inclui campos para a caixa de correio e domínio do destinatário e afirma que o uso atual da caixa de correio atingiu 98,4%, o que é marcado como “Crítico”.
De acordo com o aviso, a partição de armazenamento alocada está se aproximando de sua capacidade máxima. O e-mail afirma que isso pode interferir na correspondência recebida e fazer com que as mensagens retornem aos remetentes, a menos que o destinatário tome uma atitude.
Para supostamente evitar esses problemas, os destinatários são instruídos a autenticar por meio de um portal fornecido. O e-mail diz que esse processo limpará arquivos temporários em cache, estabilizará a cota de caixa de correio e manterá a operação normal de correspondência. O botão fornecido para esse fim é rotulado como “Sincronizar Alocação de Armazenamento”.
Essas alegações são falsas. Selecionar o botão abre uma página de login fraudulenta do Webmail em vez de uma interface legítima de gerenciamento de armazenamento cPanel. O site de phishing é hospedado usando o Firebase Storage, um serviço legítimo do Google Cloud que está sendo usado indevido para hospedar a página falsa.
A página fraudulenta imita de perto a interface de login do webmail cPanel. Ela exibe a marca cPanel e inclui um menu de seleção de idioma para tornar a página mais convincente. Os visitantes são convidados a inserir seu endereço de e-mail e senha.
As credenciais enviadas por meio deste formulário são enviadas aos golpistas que operam a campanha. A sincronização do armazenamento na caixa de correio não ocorre, e o inserimento dos dados de login não aumenta o armazenamento disponível nem impede que e-mails recebidos sejam rejeitados.
O acesso a uma conta de e-mail comprometida pode fornecer informações sensíveis aos golpistas e também pode permitir que eles mirem em outras contas conectadas ao endereço de e-mail. Qualquer pessoa que tenha inserido credenciais na página falsa do Webmail deve mudar a senha afetada rapidamente e substituí-la em qualquer outro lugar onde tenha sido reutilizada.
A cPanel, L.L.C. não está envolvida na campanha. Seu nome e marca estão sendo usados sem autorização para fazer o relatório de armazenamento fabricado e a página de phishing parecerem legítimos.
O e-mail completo de phishing cPanel – Automated Storage Report está abaixo:
Subject: Notification
cPanel
Automated Storage ReportThis is an automated administrative log regarding the current storage metrics for your mailbox environment.
Mailbox:
Domain:
Current Usage: 98.4% (Critical)
Log Generated:The allocated partition for your address is nearing maximum capacity. To ensure continued receipt of inbound routing and prevent automated bounce-backs to senders, server-side synchronization is required.
Please authenticate via the portal below to clear cached temporary files and stabilize your quota.
[Synchronize Storage Allocation]Notice ID: | Routing Protocol: Active
This system log was generated automatically by the server daemon. Manual intervention is required to maintain active mail protocols. If you do not manage the infrastructure for -, contact your local network administrator.
This is a post-only mailing address. Replies to this message are routed to an unmonitored null device.
© 2026 cPanel, L.L.C. operating for -. All rights reserved.
Como reconhecer e-mails de phishing
O aviso de armazenamento incomumente preciso é uma característica importante do e-mail de phishing cPanel – Automated Storage Report . Em vez de simplesmente afirmar que a caixa de correio está cheia, ele afirma que o uso atingiu exatamente 98,4% e rotulou a situação como crítica.
O e-mail também utiliza terminologia técnica para tornar suas alegações credíveis. Refere-se a uma partição alocada, roteamento de entrada, sincronização do lado do servidor, arquivos temporários em cache, protocolos de e-mail ativos e um daemon de servidor. Esses termos são apresentados como justificativa para direcionar o destinatário ao botão “Sincronizar Alocação de Armazenamento”.
Os destinatários não devem assumir que linguagem técnica detalhada ou números específicos provam que um relatório de armazenamento é genuíno. Um aviso inesperado de caixa de correio pode ser verificado diretamente pelo painel de controle legítimo do provedor de hospedagem, sem usar um link fornecido em um e-mail.
A página de login acessada pelo botão oferece outro motivo para cautela. Nesta campanha, os destinatários são direcionados a uma página de Webmail no estilo cPanel hospedada pelo Firebase Storage. A presença de logos do cPanel e um formulário de login familiar não significam que a página pertença ao cPanel ou ao provedor de hospedagem do destinatário.
Verificar o endereço real exibido no navegador é, portanto, importante. Uma página de phishing pode reproduzir logos, formulários, menus e outros elementos visuais enquanto está hospedada em um lugar não relacionado à empresa que se apresenta.
O pedido de endereço de e-mail e senha também deve ser considerado no contexto. O e-mail original afirma que o armazenamento deve ser sincronizado, mas seguir suas instruções resulta em uma solicitação de credenciais de Webmail em uma página fraudulenta.
Destinatários que realmente precisam verificar o armazenamento da caixa de correio podem fazer login em sua conta de hospedagem ou serviço de Webmail de forma independente, em vez de clicar em “Sincronizar Alocação de Armazenamento” no e-mail.