O e-mail de phishing cPanel Bot Prevention Check é um golpe criado para roubar senhas de contas de e-mail se passando por uma equipe de segurança de webmail. Ele afirma que uma atividade incomum foi detectada na conta do destinatário e que uma verificação adicional é necessária para confirmar sua identidade. O e-mail apresenta esse pedido como uma medida de segurança rotineira destinada a proteger contra ataques automatizados e acessos não autorizados.
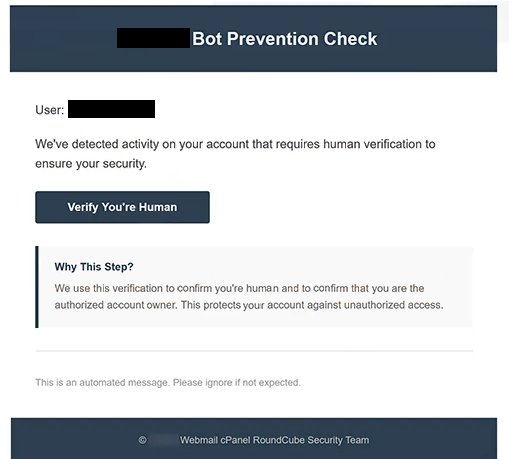
O e-mail de phishing usa uma linha de assunto contendo “Verificação da Conta Confirme que você não é um robô” e exibe o título “Verificação de Prevenção de Bots.” Ele sugere que o destinatário deve completar um procedimento de verificação humana para manter a segurança da conta. No entanto, não fornece informações específicas sobre a suposta atividade suspeita ou evidências de que a conta foi comprometida.
Os destinatários são instruídos a clicar em um botão rotulado “Verificar que você é humano.” Em vez de abrir um CAPTCHA legítimo ou um serviço de verificação de conta, o botão leva a uma página de login falsa de webmail hospedada no enfestarif[.] web.tr. O site imita uma interface de autenticação cPanel Webmail e solicita a senha do e-mail do visitante.
A página de phishing exibe a marca familiar do webmail e preenche automaticamente o endereço de e-mail do destinatário. Essa personalização pode fazer o site parecer conectado à conta real de e-mail do destinatário. No entanto, golpistas podem incluir endereços de e-mail conhecidos em links de phishing para tornar formulários de login enganosos mais convincentes.
Senhas inseridas no formulário podem ser capturadas pelos atacantes. Com credenciais válidas, golpistas podem tentar acessar e-mails privados, baixar anexos sensíveis e se passar pelo dono da conta. Eles também podem tentar comprometer outros serviços online associados ao endereço de e-mail afetado.
A campanha faz referência ao cPanel e ao RoundCube, produtos de software legítimos associados a hospedagem web e serviços de e-mail. Esses nomes são usados sem qualquer autorização ou envolvimento identificado de seus desenvolvedores. O suposto procedimento de prevenção de bots serve como pretexto para coletar credenciais de login.
O e-mail completo de phishing cPanel Bot Prevention Check está abaixo:
Subject: – Account Verification Confirm you are not a robot
– Bot Prevention Check
User: -,
We’ve detected activity on your account that requires human verification to ensure your security.
[Verify You’re Human]
Why This Step?
We use this verification to confirm you’re human and to confirm that you are the authorized account owner. This protects your account against unauthorized access.
This is an automated message. Please ignore if not expected.
© – Webmail cPanel RoundCube Security Team
Como reconhecer e-mails de phishing
O e-mail de phishing contém cPanel Bot Prevention Check vários sinais de alerta, incluindo sua vaga alegação sobre atividade incomum da conta. Embora sugira que a caixa de correio do destinatário precisa de proteção adicional, ele não identifica a atividade suspeita nem explica o que desencadeou a solicitação de verificação. Essa falta de detalhes torna difícil comprovar o aviso.
Outra característica suspeita é o pedido inesperado para confirmar que o destinatário é humano. Serviços legítimos podem usar desafios CAPTCHA para evitar abusos automáticos, mas a página de phishing identificada solicita uma senha de e-mail em vez disso. A diferença entre o procedimento de verificação anunciado e a solicitação real é um indicador significativo de engano.
O botão “Verificar que você é humano” também oculta um destino de site não relacionado. A página vinculada se assemelha a uma interface de login de webmail familiar, mas seu domínio não estabelece nenhuma conexão com o provedor de hospedagem do destinatário. Um logotipo reconhecível ou um formulário de autenticação profissionalmente elaborado não provam que um site é legítimo.
O endereço de e-mail pré-preenchido é outro elemento destinado a estabelecer credibilidade. Os destinatários podem supor que a página reconhece suas contas porque seus endereços aparecem automaticamente. Na realidade, essas informações podem ser inseridas em uma URL de phishing ou coletadas antes que o e-mail seja distribuído.
A identidade alegada do remetente também merece análise. O e-mail faz referência a uma “Equipe de Segurança Webmail cPanel RoundCube”, combinando nomes de software reconhecíveis para criar a impressão de suporte técnico oficial. No entanto, essas referências não identificam a organização responsável por gerenciar a caixa de correio do destinatário.
O e-mail reforça ainda mais sua aparência administrativa por meio de linguagem automatizada de notificação e instruções para não responder. Tais elementos podem aparecer em comunicações legítimas de segurança, mas golpistas podem reproduzi-los sem dificuldade.