O golpe de e-mail ” cPanel – Needs More Disk Space ” é uma campanha de phishing que tenta obter senhas de contas de e-mail oferecendo armazenamento adicional em caixas de correio. Os e-mails de phishing se passam pelo cPanel, uma plataforma legítima de gerenciamento de hospedagem web, e afirmam que o servidor de e-mail do destinatário está ficando sem espaço em disco. O suposto problema de armazenamento é usado para persuadir os destinatários a completar um processo de verificação de conta em um site de phishing.
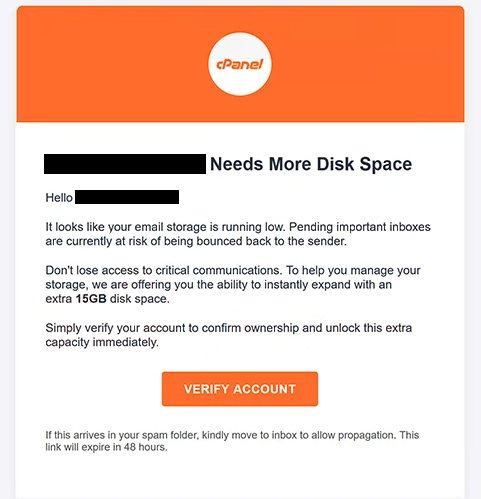
Os e-mails de phishing podem ter um assunto como “Olá, – Servidor de E-mail Precisa de Mais Espaço em Disco.” Eles alertam que a conta tem capacidade de armazenamento insuficiente e que os e-mails recebidos podem ser retornados aos remetentes em breve. O alerta é particularmente preocupante porque sugere que comunicações importantes podem ser perdidas a menos que o destinatário tome uma atitude.
Em vez de simplesmente solicitar que os usuários deletem e-mails desnecessários, os e-mails de phishing oferecem 15 GB adicionais de armazenamento sem custo declarado. Os destinatários são informados de que podem desbloquear a capacidade extra confirmando a propriedade de suas contas de e-mail. Um botão rotulado “VERIFICAR CONTA” está incluído, acompanhado de um aviso de que o link de verificação expirará em até 48 horas.
Os e-mails de phishing também contêm a marca cPanel, informações de direitos autorais e dados de contato da empresa para criar a aparência de uma notificação oficial de serviço. Eles até instruem os destinatários a mover o e-mail para sua caixa de entrada caso ele chegue à pasta de spam. Esses elementos têm como objetivo fazer a tentativa de phishing parecer confiável e aumentar a probabilidade de que os destinatários interajam com ela.
O botão de verificação leva a um site de phishing projetado para roubar credenciais de login. Uma versão observada do site exibia uma janela de login do Google falsificada em holandês, posicionada sobre uma página que se assemelha a uma tela de consentimento do Google. O site de phishing pode adaptar sua aparência com base no provedor de e-mail do visitante, permitindo imitar diferentes serviços de login.
Por exemplo, usuários com endereços do Gmail podem encontrar uma interface de autenticação falsa do Google, enquanto aqueles que usam outros provedores de e-mail podem ver páginas de login diferentes. Algumas versões da tentativa de phishing também direcionam os destinatários a falsificar formulários de login de webmail cPanel. Independentemente da imagem exibida, o objetivo é obter o endereço de e-mail e a senha inseridos pelo visitante.
Credenciais roubadas podem permitir que golpistas acessem e-mails privados, obtenham informações sensíveis e se passem pelo dono da conta. Atacantes também podem usar a caixa de correio comprometida para redefinir senhas de outros serviços online ou distribuir e-mails adicionais de phishing. A empresa legítima cPanel não está envolvida nessa campanha, e a suposta expansão do armazenamento é apenas um pretexto para roubo de credenciais.
O e-mail completo de phishing cPanel – Needs More Disk Space está abaixo:
Subject: Hello, – Mail Server Needs More Disk Space
– Needs More Disk Space
Hello -,
It looks like your email storage is running low. Pending important inboxes are currently at risk of being bounced back to the sender.
Don’t lose access to critical communications. To help you manage your storage, we are offering you the ability to instantly expand with an extra 15GB disk space.
Simply verify your account to confirm ownership and unlock this extra capacity immediately.
[VERIFY ACCOUNT]
If this arrives in your spam folder, kindly move to inbox to allow propagation. This link will expire in 48 hours.
© 2026 cPanel International, Ltd. All rights reserved.
1100 West 23rd Street, Suite 153 Houston, TX 77008
cPanel.net
Como reconhecer e-mails de phishing
E-mails de phishing envolvendo problemas de armazenamento em caixas de correio frequentemente exploram preocupações com comunicação interrompida ou e-mails perdidos. Nesta campanha, o aviso de que os e-mails recebidos podem ser devolvidos aos seus remetentes é combinado com uma oferta de 15 GB de armazenamento adicional. Essa combinação de um problema técnico e uma solução atraente é uma característica notável da tentativa de phishing.
A exigência de verificar a propriedade da conta antes de receber armazenamento adicional é outro sinal de alerta. Embora provedores legítimos de hospedagem possam notificar os clientes sobre limites de armazenamento, um e-mail inesperado direcionando usuários para uma página externa de login deve ser examinado cuidadosamente. Uma oferta de atualização de armazenamento não comprova que a caixa de correio do destinatário está realmente chegando à sua capacidade.
O prazo de 48 horas também tem como objetivo influenciar a decisão do destinatário. Ao alegar que o link de verificação expirará em breve, o e-mail de phishing cria pressão para agir antes de verificar as informações. A instrução de tirar o e-mail da pasta de spam é particularmente suspeita, pois incentiva os destinatários a ignorarem um possível aviso do serviço de e-mail.
Os destinatários devem examinar o endereço de e-mail real do remetente e o destino do botão de verificação. E-mails de phishing podem exibir nomes legítimos de empresas, endereços e logotipos enquanto linkam para sites não relacionados. Mesmo uma página de login que se assemelhe muito ao Google ou ao cPanel pode ser falsa se estiver hospedada fora do domínio legítimo do provedor.
Outro detalhe importante é a capacidade do site de phishing de exibir diferentes interfaces de login dependendo do endereço de e-mail utilizado. Isso significa que a identificação familiar da marca na página de destino não necessariamente confirma sua autenticidade. O endereço do site e as circunstâncias que levaram à solicitação de login são indicadores mais confiáveis do que a aparência da página.