O golpe de e-mail Email Unable To Send é uma campanha de phishing que se passa por um sistema automatizado de entrega de e-mails para roubar credenciais de login de conta. Os e-mails de phishing afirmam que um e-mail de saída foi bloqueado porque foi identificado como spam. Os destinatários são instruídos a completar uma etapa adicional de verificação para supostamente liberar o e-mail não entregue.
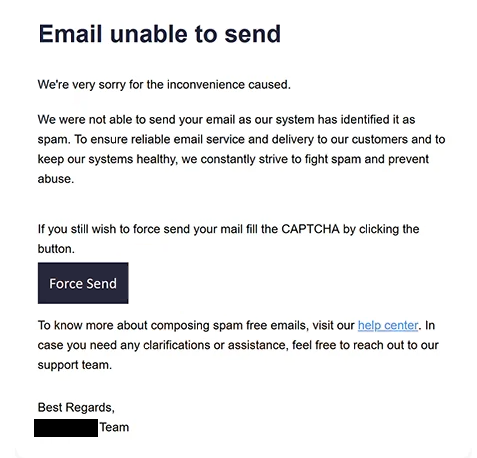
Os e-mails de phishing usam o assunto “Correspondência Não Entregue Devolvida ao Remetente” e se apresentam como notificações de falha de entrega. Eles explicam que o serviço de e-mail bloqueou automaticamente um e-mail enviado recentemente para manter uma entrega confiável e prevenir spam. Essa explicação tem como objetivo fazer a notificação parecer uma resposta rotineira de um provedor de e-mail.
Em vez de identificar um erro específico de entrega ou fornecer informações técnicas sobre o e-mail rejeitado, os e-mails de phishing incentivam os destinatários a agir por meio de um botão chamado “Forçar o envio”. Os usuários são informados de que devem completar uma verificação CAPTCHA para enviar o e-mail bloqueado. Isso cria uma razão aparentemente legítima para direcionar os destinatários para longe da interface usual de e-mail.
O botão está associado a um site de phishing destinado a imitar uma página de login de serviço de e-mail. No entanto, o site vinculado não estava mais operacional quando examinado, então sua aparência exata e funcionalidade não puderam ser verificadas. O objetivo suspeito do site é obter credenciais de contas de e-mail apresentando um formulário de autenticação falsificado.
Sites de phishing desse tipo podem imitar provedores de e-mail conhecidos e solicitar endereço de e-mail e senha. Se os destinatários inserirem credenciais válidas, atacantes podem acessar suas caixas de correio, ler correspondências privadas e obter informações sensíveis armazenadas em e-mails. Contas comprometidas também podem ser usadas para se passar por seus donos ou enviar e-mails adicionais de phishing para contatos existentes.
O acesso a uma conta de e-mail também pode permitir que golpistas tentem redefinir senhas para outras contas vinculadas ao mesmo endereço. Isso pode resultar em comprometimento adicional de contas, especialmente quando o e-mail é usado como principal método de recuperação. No entanto, não há evidências confirmadas de que essas consequências tenham ocorrido em conexão com essa campanha específica.
O e-mail completo de phishing Email Unable To Send está abaixo:
Subject: Undelivered Mail Returned to Sender.
Email unable to send
We’re very sorry for the inconvenience caused.
We were not able to send your email as our system has identified it as spam. To ensure reliable email service and delivery to our customers and to keep our systems healthy, we constantly strive to fight spam and prevent abuse.
If you still wish to force send your mail fill the CAPTCHA by clicking the button.
[Force Send]To know more about composing spam free emails, visit our help center. In case you need any clarifications or assistance, feel free to reach out to our support team.
Como reconhecer e-mails de phishing
E-mails de phishing disfarçados de notificações de falha de entrega podem ser reconhecidos examinando as ações que eles solicitam. Erros genuínos na entrega de e-mails podem gerar notificações automáticas, mas instruções inesperadas para visitar um site externo, completar um CAPTCHA ou fornecer credenciais de login para reenviar um e-mail são sinais de alerta significativos.
Uma característica dessa campanha é a alegação de que um e-mail enviado foi bloqueado por ser classificado como spam. Destinatários que não enviaram um e-mail recentemente devem ser particularmente desconfiados dessas notificações. Mesmo quando um e-mail foi enviado recentemente, a notificação deve ser verificada em relação ao status real de entrega mostrado pelo provedor de e-mail.
O botão “Forçar Enviar” é outro indicador importante. Ele sugere que o destinatário pode superar uma restrição de entrega relacionada a spam ao completar um processo de verificação. Essa solicitação é incomum porque notificações legítimas de falha na entrega geralmente fornecem informações sobre por que um e-mail não poderia ser entregue, em vez de exigir autenticação por meio de um site desconhecido.
A referência à verificação por CAPTCHA também pode fazer o e-mail de phishing parecer mais confiável. Desafios CAPTCHA são comumente associados a sites legítimos, mas sua presença não estabelece que um serviço seja confiável. Nesta campanha, o requisito CAPTCHA é usado como parte do suposto processo para liberar um e-mail bloqueado.
Os destinatários também devem examinar o endereço do remetente e o destino dos links embutidos. E-mails de phishing podem usar nomes de remetente semelhantes a sistemas automáticos de e-mail enquanto se originam de domínios não relacionados. Da mesma forma, botões que parecem levar a ferramentas de gerenciamento de e-mail podem redirecionar usuários para sites que não têm conexão legítima com seu provedor de e-mail.
Outro sinal de alerta é a falta de informações específicas sobre o e-mail supostamente rejeitado. Notificações autênticas de falha na entrega geralmente incluem detalhes como o destinatário pretendido, status da entrega ou informações de erro técnico. Um aviso genérico que foca principalmente em incentivar os usuários a clicarem em um botão deve, portanto, ser tratado com cautela.
A combinação de uma reivindicação de falha de entrega relacionada a spam, um botão “Forçar Enviar” e um requisito inesperado de CAPTCHA distingue essa campanha de phishing. Os destinatários podem avaliar o aviso verificando seus e-mails enviados e notificações de entrega diretamente pelo serviço de e-mail habitual, em vez de depender das instruções contidas no e-mail de phishing.