O e-mail de phishing ” Email Validation Required ” é uma tentativa de roubo de credenciais apresentada como um aviso automático de segurança de caixa de correio. Sua premissa é simples: um problema supostamente foi detectado na conta de e-mail do destinatário, e é necessária validação para manter a caixa de correio funcionando normalmente.
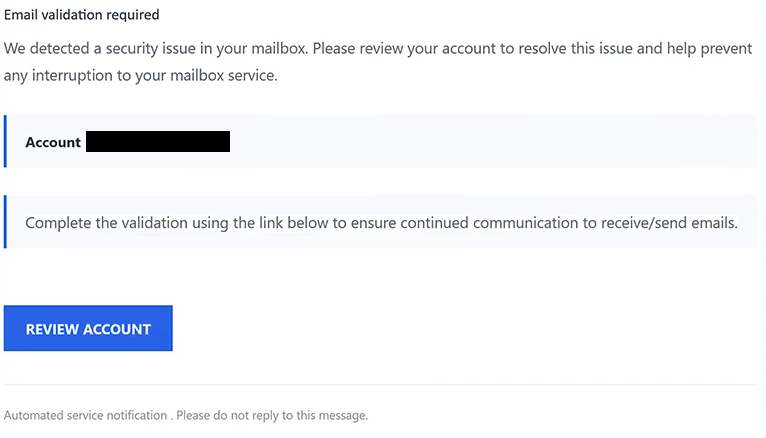
O e-mail usa o assunto ” Email Validation Required “. Ele afirma que um problema de segurança foi encontrado na caixa de correio e alerta que o problema pode interferir na capacidade do usuário de enviar e receber e-mails.
Nenhum provedor de e-mail específico é identificado. Em vez disso, a notificação utiliza referências amplas à caixa de correio e à conta do destinatário, permitindo que o mesmo e-mail pareça relevante para pessoas que usam diferentes serviços de webmail.
Os destinatários são orientados a completar um procedimento de validação para garantir a comunicação contínua. A única forma oferecida para realizar essa suposta verificação é um botão “REVISAR A CONTA” incluído no e-mail.
Esse botão não abre uma página real de segurança da conta. Ele envia o destinatário para uma página de login falsa do cPanel Webmail hospedada por meio de um serviço externo de armazenamento de arquivos. O objetivo da página é obter a senha da conta de e-mail alvo.
O formulário de phishing é personalizado exibindo automaticamente o endereço de e-mail do destinatário. Como o endereço já está preenchido, o visitante só precisa inserir a senha associada. Isso pode fazer a página parecer que já reconhece a conta do usuário.
Enviar a senha não valida a caixa de correio nem resolve um problema de segurança. As informações são entregues aos golpistas por trás da campanha.
O acesso a uma conta de e-mail pode expor correspondência privada e outras informações armazenadas na caixa de correio. Golpistas também podem tentar redefinir senhas de serviços conectados ao endereço comprometido ou usar a conta sequestrada para enviar e-mails enganosos adicionais.
O nome cPanel e a interface do Webmail estão sendo imitados sem autorização. O cPanel não se responsabiliza pelo e-mail nem pela página de login falsa.
Qualquer pessoa que já tenha digitado uma senha pela página fraudulenta deve alterá-la usando o serviço de e-mail legítimo. Se essa senha for usada em outras contas, essas senhas também devem ser substituídas. Sessões ativas e configurações da conta também devem ser revisadas para detectar alterações não autorizadas.
O e-mail completo de phishing Email Validation Required está abaixo:
Subject: Email validation required
Email validation required
We detected a security issue in your mailbox. Please review your account to resolve this issue and help prevent any interruption to your mailbox service.
Account –
Complete the validation using the link below to ensure continued communication to receive/send emails.
[REVIEW ACCOUNT]
Automated service notification . Please do not reply to this message.
Como reconhecer o e-mail de phishing Email Validation Required
Essa tentativa de phishing evita nomear um provedor específico, o que é uma característica importante da campanha. O e-mail fala sobre um “problema de segurança” na caixa de correio do destinatário sem explicar claramente qual empresa detectou ou qual serviço supostamente precisa de validação.
O problema em si é igualmente vago. Nenhum detalhe é fornecido sobre qual é realmente o problema de segurança. Em vez disso, o e-mail rapidamente direciona a atenção para a possível consequência: interrupção no envio e recebimento de e-mails.
Isso cria pressão sem fornecer aos destinatários informações suficientes para avaliar independentemente o suposto problema. O botão “REVISAR CONTA” é então apresentado como a forma direta de evitar a interrupção.
O destino desse botão expõe o verdadeiro propósito do e-mail. Um aviso geral de segurança de caixa de correio eventualmente leva a um formulário de login de Webmail no estilo cPanel pedindo uma senha. O fato de o endereço de e-mail do destinatário já estar exibido pode fazer a transição parecer legítima, mas um endereço pré-preenchido não é prova de que o site pertence ao provedor do usuário.
A localização da hospedagem também importa. A página de phishing é colocada em um serviço externo de armazenamento de arquivos, em vez de um portal legítimo pertencente ao provedor de e-mail do destinatário. A marca conhecida da Webmail pode ser copiada para essa página, independentemente de quem realmente a controle.
Usuários que recebem o e-mail de phishing Email Validation Required não precisam selecionar “REVISAR CONTA” para determinar se a caixa de correio tem algum problema. Eles podem abrir seu aplicativo de webmail normal ou acessar manualmente a página legítima de login do provedor e inspecionar a conta a partir daí.