O e-mail de phishing FedEx – Your Shipment is in Transit é um golpe de roubo de credenciais que se passa pela FedEx. Ele afirma que o destinatário tem um pacote circulando pela rede de entrega da FedEx e o incentiva a abrir informações de rastreamento e documentos de envio.
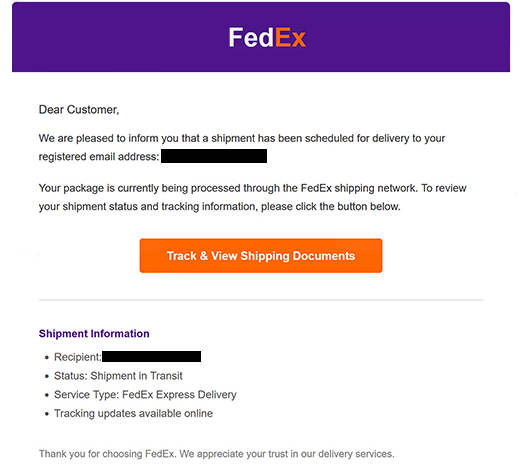
O e-mail é apresentado como uma notificação de entrega rotineira. Ele se dirige ao destinatário como “Prezado Cliente” e afirma que uma remessa foi agendada para entrega. O status do pacote é listado como “Envio em Trânsito”, enquanto o tipo de serviço é mostrado como “FedEx Express Delivery”.
Os destinatários são informados de que atualizações de rastreamento estão disponíveis online e são instruídos a selecionar “Rastrear & Visualizar Documentos de Envio”. A redação faz o botão parecer fornecer informações comuns sobre pacotes, mas não leva a um serviço legítimo de rastreamento da FedEx.
Clicar no botão abre um site de phishing projetado para se assemelhar a um documento compartilhado do Microsoft Excel Online. A página exibe um prompt de login no estilo Microsoft Office e orienta os visitantes a fazer login com as credenciais do provedor de e-mail para acessar os supostos documentos de envio.
Esta solicitação de login é fraudulenta. Quaisquer credenciais inseridas na página são enviadas aos golpistas por trás da campanha. O documento falso não fornece informações legítimas de envio da FedEx.
Portanto, o golpe alterna entre duas marcas confiáveis. O FedEx é usado no e-mail inicial para tornar a notificação de entrega crível, enquanto o site de phishing imita os serviços da Microsoft para fazer a solicitação de credencial parecer legítima.
O acesso a uma conta de e-mail pode expor correspondências privadas e outras informações armazenadas na caixa de correio. Também pode permitir que golpistas mirem em serviços conectados ao endereço de e-mail comprometido, especialmente contas que usam e-mail para recuperação de senhas.
A FedEx não está associada ao e-mail de phishing FedEx – Your Shipment is in Transit . Seu nome e serviços de entrega são falsificados para persuadir os destinatários a visitarem a página do documento falso e fornecerem suas credenciais de login de e-mail.
O e-mail completo de phishing FedEx – Your Shipment is in Transit está abaixo:
Subject: Your Shipment Is in Transit
FedEx
Dear Customer,
We are pleased to inform you that a shipment has been scheduled for delivery to your registered email address: -.
Your package is currently being processed through the FedEx shipping network. To review your shipment status and tracking information, please click the button below.
[Track & View Shipping Documents]Shipment Information
Recipient: –
Status: Shipment in Transit
Service Type: FedEx Express Delivery
Tracking updates available onlineThank you for choosing FedEx. We appreciate your trust in our delivery services.
2026 FedEx Express. All rights reserved.
Como reconhecer e-mails de phishing
O e-mail de phishing contém FedEx – Your Shipment is in Transit vários detalhes que os destinatários podem verificar antes de interagir. Um deles é a saudação genérica “Prezado Cliente” em vez de informações personalizadas que identifiquem o destinatário pretendido.
O botão “Rastrear & Visualizar Documentos de Envio” merece atenção especial. Embora o e-mail o apresente como uma forma de acessar informações de envio da FedEx, seguir o botão leva os visitantes a um domínio não relacionado à FedEx.
O que acontece depois é uma indicação ainda mais forte de phishing. Em vez de mostrar uma página normal de rastreamento da FedEx, o site imita um documento do Excel Online e apresenta um prompt de login no estilo Microsoft Office. Os visitantes são então solicitados a fornecer suas credenciais de e-mail antes de visualizar os supostos documentos de envio.
Um logo familiar ou um design de login reconhecível não comprovam que um site seja legítimo. Páginas de phishing podem copiar elementos visuais da FedEx, Microsoft e outras empresas. O domínio real mostrado na barra de endereços do navegador deve ser verificado antes de qualquer credencial ser inserida.
A natureza do pedido de login também deve levantar suspeitas. Uma notificação de envio da FedEx que leva a uma página de terceiros solicitando a senha de uma conta de e-mail pessoal não corresponde ao propósito original de verificar informações de rastreamento de pacotes.
Destinatários que esperam um pacote da FedEx podem verificar seu status sem usar o botão do e-mail. Eles podem acessar a FedEx de forma independente e inserir suas informações de rastreamento pelo serviço legítimo de rastreamento.
Qualquer pessoa que já tenha fornecido credenciais pela página falsa deve mudar a senha do e-mail afetada. Se essa senha já foi reutilizada em outros serviços, essas senhas também devem ser alteradas.