O e-mail de phishing ” Incoming Mail Is Being Misrouted ” é um golpe que tenta roubar credenciais de contas de e-mail se passando por um serviço de roteamento de e-mail. Ele alerta os destinatários que seus e-mails recebidos estão sendo bloqueados devido a um suposto problema de configuração de domínio. A notificação incentiva os usuários a corrigirem o problema por meio de um link que leva a um site de phishing.
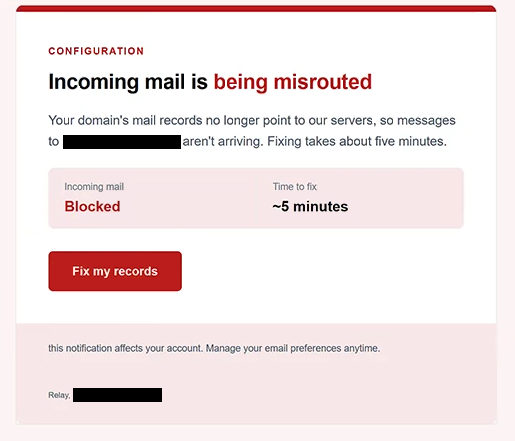
O e-mail usa o assunto “E-mails Recebidos Não Chegando à Sua Caixa de Entrada”. Ele afirma que os registros de e-mail do destinatário não apontam mais para os servidores da empresa, impedindo que e-mails recebidos cheguem ao destino. No entanto, o e-mail não fornece evidências de que as configurações de domínio do destinatário tenham mudado ou que a entrega de correspondência tenha sido interrompida.
Para fazer o suposto problema parecer urgente, o e-mail exibe o status “Correspondência recebida: Bloqueada” e afirma que resolver o problema levará aproximadamente cinco minutos. Os destinatários são incentivados a clicar em um botão chamado “Corrigir meus registros.” Isso cria a impressão de que um problema sério de entrega de e-mails pode ser resolvido por meio de um procedimento administrativo rápido.
Clicar no botão abre um site de phishing. A página solicita um nome de usuário, endereço de e-mail e senha, enquanto o link fornece automaticamente o endereço de e-mail do destinatário para que o formulário de login pareça personalizado. Apesar da aparência, o site não está associado ao serviço de roteamento de e-mail alegado.
As credenciais inseridas no formulário de phishing são destinadas aos golpistas. Se os invasores obterem informações de login válidas, podem tentar acessar a caixa de correio da vítima, ler correspondências privadas e recuperar anexos sensíveis. Eles também podem se passar pelo dono da conta, distribuir e-mails adicionais de phishing ou tentar redefinir a senha de serviços online conectados.
O e-mail completo de phishing Incoming Mail Is Being Misrouted está abaixo:
Subject: Incoming Emails Not Reaching Your Inbox
Configuration
Incoming mail is being misrouted
Your domain’s mail records no longer point to our servers, so messages to – aren’t arriving. Fixing takes about five minutes.
Incoming mail: Blocked
Time to fix: ~5 minutes[Fix my records]
this notification affects your account. Manage your email preferences anytime.
Relay, –
Como reconhecer e-mails de phishing
O e-mail de phishing Incoming Mail Is Being Misrouted usa uma explicação técnica para tornar seu aviso confiável. Referências a registros de e-mail de domínio e configurações de servidores podem soar convincentes, especialmente para destinatários que não conhecem a infraestrutura de e-mail. No entanto, o e-mail não fornece detalhes específicos de configuração ou evidências de que a correspondência recebida está realmente sendo bloqueada.
Outro sinal de alerta é a solução simplificada oferecida para o suposto problema. O e-mail afirma que a entrega de correspondências parou, mas sugere que clicar em “Corrigir meus registros” resolverá o problema em aproximadamente cinco minutos. Essa combinação de um aviso técnico sério e uma solução imediata tem como objetivo incentivar os destinatários a seguirem o link sem questionar a notificação.
O site por trás do botão é particularmente suspeito. Em vez de direcionar os destinatários para um portal de administração de e-mail reconhecido, ele abre uma página hospedada em um domínio não relacionado. O site solicita credenciais de login de e-mail mesmo que a notificação original diga respeito aos registros de e-mail do domínio, criando uma incompatibilidade entre o suposto problema e a ação solicitada.
O endereço de e-mail preenchido automaticamente também pode fazer a página de phishing parecer confiável. Os destinatários podem supor que o site reconhece suas contas porque seus endereços já estão exibidos. No entanto, golpistas podem incluir endereços de e-mail em URLs para personalizar formulários de phishing sem ter acesso legítimo às contas.
A identidade alegada do remetente também merece ser examinada. Golpistas podem se passar por provedores de serviço copiando seus nomes e apresentando seus e-mails como alertas técnicos automatizados.
O e-mail também inclui um cabeçalho de configuração e uma nota sobre gerenciamento de preferências de e-mail. Esses detalhes se assemelham a comunicações administrativas comuns, mas não verificam a identidade do remetente. A ausência de informações específicas do domínio torna o problema alegado de entrega especialmente difícil de comprovar.