O e-mail de phishing Mail Capacity Guide “” é um golpe criado para roubar credenciais de login da conta de e-mail. Ele se apresenta como uma notificação sobre o armazenamento da caixa de correio do destinatário e afirma falsamente que a conta atingiu seu limite de capacidade.
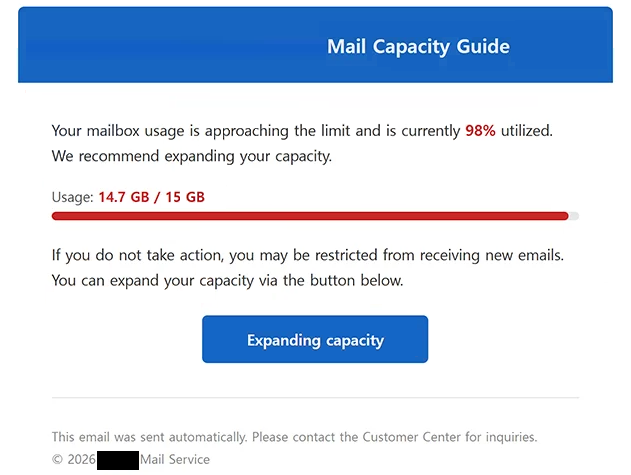
O e-mail informa aos destinatários que a caixa de correio está cheia e que eles precisam agir para continuar usando-a normalmente. Isso cria a impressão de que o problema de armazenamento pode interferir nos e-mails recebidos ou enviados, dando aos destinatários um motivo para responder rapidamente.
Para supostamente resolver o problema, os destinatários são instruídos a seguir um link fornecido no e-mail. O link não leva a uma página legítima de gerenciamento de armazenamento pertencente ao provedor de e-mail do destinatário. Em vez disso, ele abre um site de phishing projetado para coletar credenciais de conta.
A página fraudulenta imita uma interface de login de e-mail e pede aos visitantes que forneçam seu endereço de e-mail e senha. As informações inseridas nesta página são enviadas aos golpistas, em vez de serem usadas para aumentar a capacidade da caixa de correio ou gerenciar o armazenamento.
O objetivo do ” Mail Capacity Guide ” e-mail de phishing, portanto, é o roubo de credenciais. Ao apresentar o pedido de senha como parte de um procedimento rotineiro de armazenamento na caixa de correio, os golpistas tentam convencer os destinatários de que o login pela página fornecida é necessário.
Credenciais de e-mail comprometidas podem ser especialmente valiosas porque uma caixa de entrada pode conter correspondências privadas e outras informações sensíveis. Uma conta de e-mail também pode ser conectada a outros serviços online e usada para receber e-mails com senha redefinida.
Se a mesma senha for reutilizada em várias contas, obtê-la pode criar riscos adicionais. Golpistas podem tentar usar credenciais roubadas para acessar outros serviços onde a vítima usou as mesmas informações de login.
Destinatários que já tenham inserido suas credenciais no site de phishing devem alterar a senha da conta de e-mail afetada. Senhas de outras contas que usam as mesmas credenciais também devem ser alteradas. Ativar a autenticação em dois fatores quando disponível pode adicionar uma camada extra de proteção contra acessos não autorizados.
O e-mail completo de phishing Mail Capacity Guide está abaixo:
Subject: Mail box data logger
Mail Capacity Guide
Your mailbox usage is approaching the limit and is currently 98% utilized. We recommend expanding your capacity.
Usage: 14.7 GB / 15 GB
If you do not take action, you may be restricted from receiving new emails. You can expand your capacity via the button below.
[Expanding capacity]
This email was sent automatically. Please contact the Customer Center for inquiries.
© 2026 – Mail Service
Como reconhecer e-mails de phishing
O aviso de capacidade da caixa de correio é um detalhe importante para examinar no e-mail de phishing Mail Capacity Guide . Alegações inesperadas de que uma conta atingiu seu limite de armazenamento devem ser verificadas pelo próprio provedor de e-mail, e não por links incluídos no aviso.
Os destinatários também devem considerar como o suposto problema está sendo resolvido. Um pedido para inserir uma senha de e-mail após seguir um link não solicitado é um forte motivo para inspecionar o site cuidadosamente antes de fornecer qualquer informação.
O destino real do link é particularmente importante. Sites de phishing podem reproduzir formulários de login, logos, cores e outros elementos associados a serviços de e-mail legítimos. Uma tela de login familiar não comprova que o site é administrado pelo provedor que ele afirma representar.
Portanto, o domínio mostrado na barra de endereços do navegador deve ser verificado antes de inserir as credenciais. Se o endereço não pertencer ao provedor de e-mail legítimo, as informações de login não devem ser enviadas.
As informações do remetente podem oferecer outra oportunidade para detectar phishing. O nome do remetente exibido pode parecer legítimo, então os destinatários devem examinar o endereço de e-mail completo e seu domínio, em vez de confiar apenas no nome visível.
O armazenamento na caixa de correio também pode ser verificado de forma independente. Em vez de usar o link fornecido no e-mail, os destinatários podem abrir seu aplicativo de webmail normal ou navegar manualmente até o site oficial do provedor. Qualquer aviso genuíno de armazenamento deve ser visível pela interface da conta legítima.
A pressão inesperada para resolver um problema de conta imediatamente também deve incentivar verificações adicionais. E-mails de phishing frequentemente dependem da reação dos destinatários a um aviso antes de verificar se a reivindicação subjacente é genuína.
O e-mail de phishing Mail Capacity Guide “” depende de um problema fabricado de armazenamento de caixa de correio para persuadir os destinatários a acessar uma página de login falsa. O suposto problema de capacidade é usado como motivo para solicitar credenciais de e-mail, mas inserir um endereço de e-mail e senha no site de phishing vinculado expõe essa informação aos golpistas.