O e-mail de phishing Password reset requested “” é um golpe de roubo de credenciais disfarçado de notificação de redefinição de senha de um provedor de serviço de e-mail. Ele tenta convencer os destinatários de que foi solicitada uma alteração de senha para sua conta e que eles precisam concluir o processo para evitar problemas ao receber e-mails.
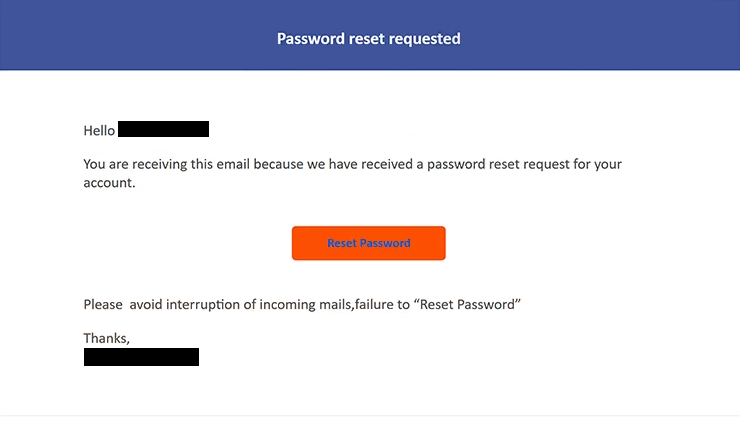
O assunto diz “Redefinir sua senha” seguido de informações identificando o destinatário. No interior, o e-mail indica que foi recebido um pedido de redefinição de senha para a conta. Os destinatários então recebem um botão “Redefinir senha”.
O e-mail também alerta que a falha em redefinir a senha pode interromper a entrada de e-mails. Essa alegação cria urgência e dá aos destinatários um motivo para selecionar o botão mesmo que não se lembrem de ter solicitado a mudança de senha.
Não existe um processo legítimo de redefinição de senha por trás do e-mail. Selecionar “Redefinir Senha” abre um site de phishing hospedado no armazenamento em nuvem do Backblaze B2. O próprio Backblaze B2 é um serviço legítimo, mas nesta campanha ele está sendo usado de forma indebida para hospedar conteúdo de phishing.
A página fraudulenta combina elementos de diferentes serviços de e-mail. Ela exibe uma tela de login do Webmail Roundcube com um popup de login com a marca Google colocada sobre ela. O objetivo é persuadir os visitantes a fornecerem as credenciais de suas contas de e-mail.
As informações inseridas nos campos de login são enviadas aos golpistas. Fornecer credenciais não redefine a senha nem impede que as mensagens recebidas sejam interrompidas.
O acesso a uma conta de e-mail pode expor correspondências privadas e outras informações sensíveis. Uma caixa de entrada comprometida também pode ser útil para redefinir senhas de outras contas associadas ao mesmo endereço de e-mail ou para se passar pelo dono da conta em e-mails enviados a contatos.
Nem o Backblaze nem os serviços de e-mail cuja marca aparece na página de phishing são responsáveis por essa campanha. Seus serviços e elementos visuais estão simplesmente sendo usados de forma inadequada como parte do engano.
Qualquer pessoa que tenha inserido uma senha na página de login falsa deve mudá-la imediatamente. A senha também deve ser substituída em outras contas onde foi reutilizada.
O e-mail completo de phishing Password reset requested está abaixo:
Subject: Reset your password –
Password reset requested
Hello -,
You are receiving this email because we have received a password reset request for your account.
[Reset Password]Please avoid interruption of incoming mails,failure to “Reset Password”
Thanks,
–
Como reconhecer e-mails de phishing
O e-mail de phishing ” Password reset requested ” pode parecer crível inicialmente porque serviços online genuínos enviam notificações quando são solicitadas redefinições de senha. No entanto, vários detalhes neste e-mail em particular indicam que a notificação não deve ser confiável.
A primeira pergunta que os destinatários devem considerar é se realmente solicitaram a redefinição da senha. Uma notificação de reset inesperada deve ser tratada com cautela, especialmente quando pressiona o destinatário a concluir o processo por meio de um botão dentro do e-mail.
O aviso sobre a correspondência recebida é outro sinal importante. O e-mail afirma que não selecionar “Redefinir Senha” resultará na interrupção dos e-mails recebidos. Essa ameaça é usada para pressionar os destinatários a agirem rapidamente em vez de verificarem sua conta de forma independente.
O destino do botão “Redefinir Senha” fornece evidências mais fortes do golpe. Em vez de levar os destinatários ao site do provedor de e-mail real, ele leva ao conteúdo hospedado pelo Backblaze B2. Uma plataforma legítima de hospedagem em nuvem não torna automaticamente confiável o conteúdo hospedado nela.
A própria página de phishing também é inconsistente. Ela combina uma interface de Webmail do Roundcube com um popup de login com a marca Google. Misturar a marca de diferentes serviços em um único processo de redefinição de senha é um motivo importante para questionar a página.
Os destinatários também devem examinar o domínio exibido no navegador antes de inserir as credenciais. Um logotipo familiar, formulário de login ou nome da empresa pode ser facilmente copiado para um site fraudulento, enquanto o endereço real pode revelar que a página não é operada pelo provedor de e-mail esperado.
A redefinição de senha pode ser verificada com segurança sem precisar do botão do e-mail. Os usuários podem abrir o site oficial ou aplicativo do provedor de e-mail de forma independente e revisar sua conta e configurações de segurança lá.