O golpe de e-mail ” Recent updates to Microsoft policies ” é uma campanha de phishing que se passa pela Microsoft para roubar credenciais de login de conta. O e-mail de phishing afirma que mudanças recentes nas políticas da Microsoft exigem que os usuários façam login novamente em seus aplicativos. Ele apresenta o pedido como um procedimento administrativo rotineiro necessário para manter acesso ininterrupto aos serviços da Microsoft.
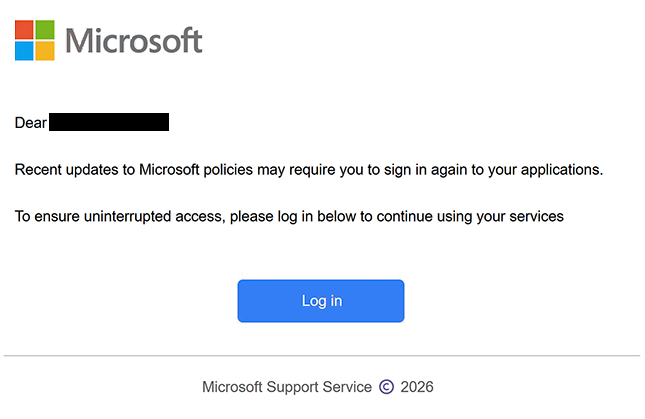
O e-mail de phishing usa o assunto “OFFICE365 ATUALIZAÇÃO DE SENHA” e se identifica como uma notificação do Serviço de Suporte da Microsoft. Ele informa aos destinatários que mudanças na política podem afetar suas sessões de aplicação existentes e os incentiva a autenticar novamente. Embora o e-mail se refira a uma atualização de política, ele não explica quais políticas mudaram ou por que os usuários precisam fornecer suas credenciais.
Para completar o suposto processo de verificação, os destinatários são instruídos a clicar em um botão chamado “Login”. O botão leva a um site de phishing hospedado no cocoonwoodsavoie.com, que não tem relação com a Microsoft. O site imita a interface de autenticação da Microsoft, exibe o logotipo da empresa e solicita um endereço de e-mail ou número de telefone para iniciar o processo de login.
O site falsificado foi projetado para coletar informações de login, em vez de autenticar usuários com a Microsoft. Credenciais enviadas pela página de phishing podem ser capturadas pelos golpistas e potencialmente usadas para acessar as contas Microsoft correspondentes. A aparência familiar da interface de login ajuda a ocultar o fato de que os usuários estão interagindo com um site não autorizado.
Uma conta Microsoft comprometida pode expor informações sensíveis armazenadas entre os serviços conectados. Dependendo da conta e de suas permissões, golpistas podem acessar e-mails do Outlook, documentos do OneDrive, informações pessoais e outros recursos associados. Eles também podem se passar pelo dono da conta, tentar acessar serviços adicionais ou mirar em outras contas caso a mesma senha tenha sido reutilizada.
O e-mail completo de phishing Recent updates to Microsoft policies está abaixo:
Subject: OFFICE365 PASSWORD UPDATE
Dear –
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Como reconhecer e-mails de phishing
E-mails de phishing que se passam por fornecedores de software frequentemente usam solicitações de verificação de contas, atualizações de segurança e mudanças administrativas para incentivar os destinatários a divulgar suas credenciais. No golpe do ” Recent updates to Microsoft policies ” e-mail, o principal sinal de alerta é a alegação de que os usuários devem fazer login novamente devido a mudanças de política não especificadas. O e-mail não fornece nenhuma explicação significativa da atualização ou por que ela exigiria autenticação por meio de um botão incorporado.
A linha de assunto “OFFICE365 ATUALIZAÇÃO DE SENHA” é outro detalhe que vale a pena examinar. Embora sugira uma mudança relacionada à senha, o corpo do e-mail discute as políticas da Microsoft e o acesso contínuo a aplicativos. Essa inconsistência entre o assunto e o pedido real pode indicar que o e-mail foi projetado para chamar atenção, e não para comunicar uma atualização legítima da conta.
O pedido para clicar em um botão de “Login” é particularmente suspeito porque direciona os destinatários para longe dos serviços oficiais de autenticação da Microsoft. E-mails de phishing frequentemente disfarçam destinos externos atrás de botões com rótulos familiares, tornando menos óbvio que os usuários estão sendo enviados para sites não relacionados. Verificar o destino real pode revelar se o link pertence à organização que supostamente está enviando o e-mail.
A página de login falsa da Microsoft também ilustra como sites de phishing podem imitar sistemas legítimos de autenticação. Ela exibe uma marca reconhecível e solicita identificadores de conta familiares, incluindo endereço de e-mail, número de telefone ou nome de usuário do Skype. No entanto, esses recursos podem ser copiados, e sua presença não comprova que o site seja operado pela Microsoft.
Outro indicativo é o uso pelo e-mail do nome “Microsoft Support Service” e de um aviso de direitos autorais para criar uma aparência oficial. Nomes de empresas, logotipos e assinaturas formais podem ser reproduzidos em e-mails de phishing sem autorização da organização. O endereço de e-mail completo do remetente e o destino dos links incorporados fornecem informações mais úteis do que apenas a marca.
Os destinatários também devem ter cautela quando um e-mail inesperado afirma que o acesso aos aplicativos pode ser interrompido a menos que completem um procedimento de autenticação. Esse tipo de aviso cria pressão para agir, mesmo quando nenhum problema específico da conta foi identificado. Notificações legítimas de contas podem ser verificadas abrindo o serviço relevante de forma independente, em vez de seguir um link de login não solicitado.