O e-mail de phishing Truist – We’ve Detected Suspicious Activity é um golpe que se passa pelo Truist Bank para obter credenciais de banco online. Ele afirma que atividade suspeita foi detectada na conta do destinatário e que o acesso foi temporariamente restringido como medida de segurança. O aviso foi criado para convencer os destinatários a acessarem um site bancário falsificado e inserirem suas informações de login.
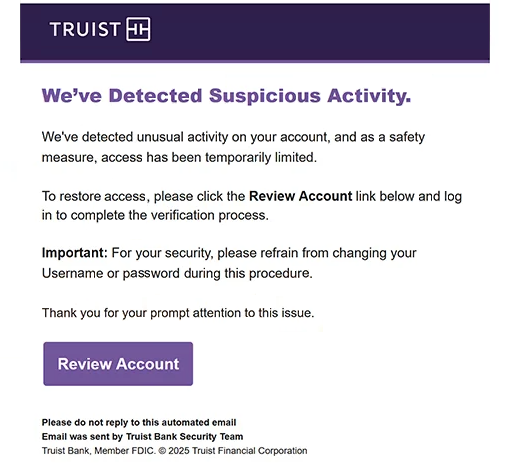
O e-mail de phishing usa o assunto “Aviso de Segurança Importante Sobre Sua Conta de Banco Online” e se apresenta como uma notificação da Equipe de Segurança do Truist Bank. Ele afirma que uma atividade incomum desencadeou medidas de proteção e instrui o destinatário a verificar sua identidade para restaurar o acesso normal à conta. No entanto, não explica qual atividade foi detectada nem fornece detalhes significativos sobre o suposto incidente de segurança.
Para completar a suposta verificação, os destinatários são incentivados a clicar em um link rotulado “Revisar Conta”. O link os direciona a um site de phishing projetado para imitar o portal de banco online da Truist. Embora o site não fosse mais acessível quando examinado, seu propósito pretendido era coletar nomes de usuário e senhas bancárias de visitantes que acreditavam estar acessando suas contas legítimas.
Uma característica distintiva do e-mail de phishing Truist – We’ve Detected Suspicious Activity é a instrução de não alterar nomes de usuário ou senhas existentes durante o processo de verificação. Esse pedido é particularmente suspeito porque desencoraja os destinatários a modificarem credenciais que golpistas possam estar tentando roubar. Manter as credenciais inalteradas pode dar aos atacantes oportunidades adicionais de usá-las.
Se credenciais bancárias válidas forem obtidas, golpistas podem tentar acessar a conta da vítima, visualizar informações financeiras ou iniciar transações não autorizadas. Eles também podem tentar alterar as configurações da conta ou interferir no acesso do proprietário legítimo. As possíveis consequências dependem das informações roubadas e das medidas de segurança que protegem a conta.
O e-mail completo de phishing Truist – We’ve Detected Suspicious Activity está abaixo:
Subject: Important Security Notice Regarding Your Online Banking Account
Truist
We’ve Detected Suspicious Activity.
We’ve detected unusual activity on your account, and as a safety measure, access has been temporarily limited.To restore access, please click the Review Account link below and log in to complete the verification process.
Important: For your security, please refrain from changing your Username or password during this procedure.
Thank you for your prompt attention to this issue.
[Review Account]Please do not reply to this automated email
Email was sent by Truist Bank Security Team
Truist Bank, Member FDIC. © 2025 Truist Financial Corporation
Como reconhecer e-mails de phishing
O e-mail de phishing usa Truist – We’ve Detected Suspicious Activity um aviso de segurança para criar urgência e incentivar os destinatários a agirem sem verificar a alegação. Ele afirma que uma atividade incomum foi detectada e que a conta foi restrita, mas não identifica a transação suspeita, tentativa de login ou outro evento supostamente responsável pela restrição.
Outro sinal de alerta é o pedido para verificar informações da conta por meio de um link embutido. Embora bancos legítimos possam notificar clientes sobre atividades suspeitas, um e-mail inesperado orientando usuários a inserir credenciais bancárias em um site vinculado deve ser tratado com cautela. O destino pode imitar a página oficial de login do banco enquanto opera em um domínio não relacionado.
A instrução para não mudar nomes de usuário ou senhas é especialmente reveladora. É incomum que uma notificação de segurança de conta desencoraje mudanças de credenciais enquanto alerta sobre possíveis acessos não autorizados. Nesta campanha, a solicitação aparece junto com o suposto procedimento de verificação, tornando-se um indicador distinto da tentativa de phishing.
A identidade do remetente também merece atenção. O e-mail de phishing afirma ter origem na Equipe de Segurança do Truist Bank e inclui terminologia bancária formal, um aviso automático de notificação e informações da empresa. Esses dados podem ser copiados em e-mails de phishing e não comprovam que a comunicação realmente se originou do Truist.
A redação do e-mail fornece outra pista. Ele enfatiza restrições de contas e a necessidade de restaurar o acesso, mas oferece pouca informação sobre o suposto incidente de segurança. Essa abordagem cria pressão enquanto direciona o destinatário para a ação que os golpistas desejam que ele tome.