O e-mail de phishing ” Update your account information to avoid interruption ” é um golpe que se passa por provedores de hospedagem web para roubar credenciais de conta de e-mail. Ele alerta os destinatários que as informações da conta precisam ser atualizadas e sugere que a falha em concluir o processo pode interromper seus serviços de hospedagem. O suposto problema da conta é usado para persuadir os destinatários a visitarem um site de login falsificado.
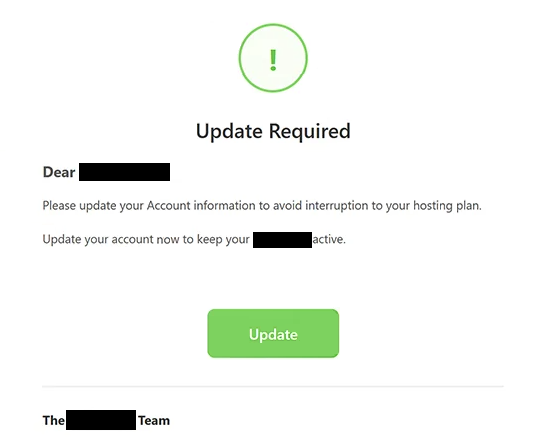
O e-mail de phishing se apresenta como uma notificação automática de uma empresa de hospedagem. Ele afirma que os detalhes da conta do destinatário exigem atenção, mas não explica quais informações estão desatualizadas ou por que uma atualização é necessária. Esse aviso vago cria incerteza enquanto incentiva os destinatários a seguirem as instruções fornecidas.
Para completar a suposta atualização, os destinatários são orientados a clicar em um botão chamado “Atualizar”. Em vez de abrir uma página legítima de gerenciamento de conta de hospedagem, o botão leva a um site de phishing. O site tenta identificar o provedor de e-mail do visitante e exibir uma interface de login falsificada correspondente.
Uma versão observada da página de phishing imita a tela de login do Gmail. Ao exibir uma interface de autenticação familiar, os golpistas tentam convencer os visitantes de que estão acessando seu serviço de e-mail habitual. No entanto, o site não é operado pelo Google nem pelo provedor de hospedagem supostamente responsável pela notificação.
A página de phishing foi projetada para capturar endereços de e-mail e senhas inseridos pelos visitantes. Se os atacantes obterem credenciais válidas, eles podem tentar acessar as correspondências correspondentes, ler correspondências privadas e coletar informações sensíveis. Contas comprometidas também podem ser usadas para se passar por seus proprietários ou distribuir e-mails adicionais de phishing.
O acesso a contas de e-mail pode expor outros serviços online a atividades não autorizadas. Atacantes podem tentar redefinir a senha de contas associadas à caixa de correio comprometida, potencialmente obtendo acesso a informações pessoais ou empresariais adicionais. Essas consequências dependem das medidas de segurança que protegem cada conta.
O e-mail de phishing Update your account information to avoid interruption “” não é uma notificação legítima de serviço de hospedagem. Seu objetivo é obter credenciais de login por meio de uma página de autenticação enganosa, em vez de resolver um problema real da conta.
O e-mail completo de phishing Update your account information to avoid interruption está abaixo:
Subject: Update Required: –
Update Required
Dear -,
Please update your Account information to avoid interruption to your hosting plan.
Update your account now to keep your – active.
[Update]The – Team
– Web Hosting Ltd.
Automated account notification • Please do not reply to this email
© 2026 – All rights reserved.
Como reconhecer e-mails de phishing
O e-mail de phishing Update your account information to avoid interruption usa um aviso de interrupção de serviço para pressionar os destinatários a agir. Embora provedores legítimos de hospedagem possam, ocasionalmente, solicitar atualizações da conta, um e-mail inesperado que ameace interrupção sem explicar o problema subjacente deve ser examinado cuidadosamente.
Um sinal de alerta é a falta de informações específicas sobre a conta. O e-mail de phishing não identifica quais detalhes precisam ser atualizados nem fornece uma explicação clara para o suposto problema. Em vez disso, direciona os destinatários para um botão genérico de atualização, fazendo a ação solicitada parecer rotineira.
O destino do botão “Atualizar” é outro indicador importante. O link leva a um site não relacionado, em vez do serviço oficial de gerenciamento de contas do provedor de hospedagem. E-mails de phishing frequentemente disfarçam destinos externos atrás de botões que parecem oferecer funções comuns de manutenção de conta.
A página de login falsificada fornece mais evidências de engano. Embora o e-mail diga respeito a uma conta de hospedagem, o destino pode exibir um formulário de autenticação no estilo Gmail solicitando credenciais de e-mail. Essa incompatibilidade entre o propósito declarado do e-mail e as informações solicitadas pelo site é característica de tentativas de phishing.
A identidade do remetente também deve ser examinada. E-mails de phishing podem incluir nomes de empresas hospedadas, formatação profissional, etiquetas de notificação automáticas e avisos de direitos autorais. Esses dados podem criar uma aparência oficial, mas não comprovam que o e-mail tenha se originado da organização que está sendo usurpada.
Outra característica suspeita é o uso da urgência sem informações de apoio significativas. O e-mail sugere que os serviços de hospedagem podem ser interrompidos se o destinatário não atualizar os dados da conta. Isso incentiva a ação rápida, mas oferece pouca oportunidade para avaliar se o aviso é genuíno.