O golpe de e-mail é Webmail – cPanel Email Account Shutdown uma campanha de phishing que tenta roubar credenciais de contas de e-mail se passando pelo cPanel, uma plataforma legítima de gerenciamento de hospedagem web. Os e-mails de phishing alertam os destinatários sobre um problema de segurança não especificado que supostamente ameaça o acesso à caixa de correio. O objetivo é convencer os usuários a acessar uma página de login falsificada e fornecer seus nomes de usuário e senhas.
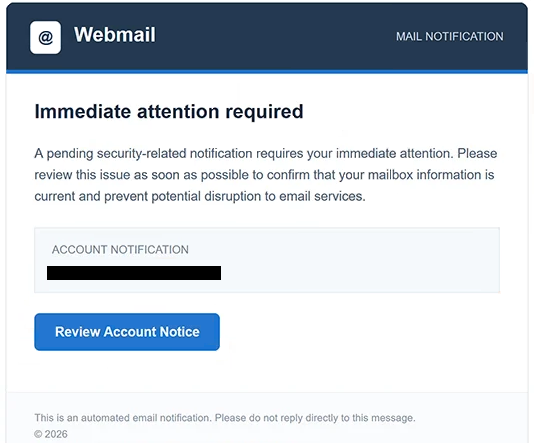
Os e-mails de phishing usam a linha de assunto “Ação Necessária: Encerramento da Conta de E-mail cPanel” e se apresentam como notificações automáticas de webmail. Eles afirmam que um problema pendente relacionado à segurança requer atenção imediata e que o destinatário deve confirmar as informações da caixa de correio para evitar interrupções no serviço. Apesar do assunto alarmante, o e-mail não fornece nenhuma explicação significativa sobre o suposto problema de segurança.
Em vez de descrever o problema ou oferecer detalhes que os destinatários possam verificar de forma independente, o e-mail de phishing os direciona para um botão chamado “Revisar Aviso de Conta.” Isso cria a impressão de que informações adicionais estão disponíveis por meio de uma interface oficial de gerenciamento de contas. A notificação também inclui um aviso automático por e-mail, um aviso de direitos autorais e um carimbo de data gerado pelo sistema para reforçar sua aparência administrativa.
Clicar no botão abre um site de phishing hospedado no pencontrol.com. O site imita interfaces de login pertencentes a provedores de serviços de e-mail, com uma versão observada exibindo a marca Gmail e um título “Authentication Required”. Os visitantes são solicitados a inserir seus nomes de usuário e senhas, supostamente para completar a revisão da conta.
O formulário de login não está conectado ao serviço de e-mail legítimo. As credenciais enviadas por meio dele são capturadas pelos golpistas, potencialmente permitindo que eles acessem a caixa de correio afetada. Como o site imita páginas de autenticação familiares, os destinatários podem não reconhecer imediatamente que foram redirecionados para longe de seu provedor de e-mail real.
O acesso a uma caixa de correio comprometida pode expor correspondências pessoais, anexos confidenciais e informações relacionadas à conta. Golpistas também podem se passar pelo dono da conta, distribuir e-mails adicionais de phishing ou tentar redefinir senhas de serviços vinculados ao mesmo endereço de e-mail. Credenciais roubadas também podem ser oferecidas a outros cibercriminosos, embora esses resultados não tenham sido confirmados para vítimas individuais dessa campanha.
O e-mail completo de phishing Webmail – cPanel Email Account Shutdown está abaixo:
Subject: Action Required: cPanel Email Account Shutdown
@ Webmail MAIL NOTIFICATION
Immediate attention required
A pending security-related notification requires your immediate attention. Please review this issue as soon as possible to confirm that your mailbox information is current and prevent potential disruption to email services.
Account notification
[Review Account Notice]
This is an automated email notification. Please do not reply directly to this message.
© 2026
Como reconhecer e-mails de phishing
E-mails de phishing alegando que uma conta está prestes a ser desativada frequentemente dependem de urgência e avisos de segurança vagos. Nesta campanha, o assunto ameaça o fechamento da conta de e-mail, enquanto o corpo se refere apenas a uma notificação pendente relacionada à segurança. A ausência de uma explicação específica é um sinal importante de alerta, especialmente quando se espera que os destinatários tomem uma ação imediata.
Outra característica suspeita é o pedido para confirmar informações da caixa de correio por meio de um botão embutido. O e-mail de phishing não explica quais informações estão desatualizadas ou por que uma revisão da conta é necessária. Em vez disso, incentiva os destinatários a abrirem um site externo onde são solicitados a autenticar.
A identidade do remetente também deve ser examinada cuidadosamente. Embora o e-mail de phishing se apresente como uma notificação do cPanel, nomes reconhecíveis de empresas e formatação administrativa não comprovam autenticidade. O endereço real do remetente e seu domínio podem revelar inconsistências com a organização supostamente responsável pela notificação.
O destino do botão “Revisar Aviso de Conta” é especialmente relevante. Ele leva a pencontrol.com, um domínio não relacionado ao provedor de e-mail legítimo, sendo se passando por isso. Uma página de login exibindo a marca do Gmail em um site não relacionado é um forte indicativo de que a página tem a intenção de enganar os visitantes.
O título “Autenticação Necessária” no site de phishing adiciona outra camada de engano. Prompts de autenticação são comuns ao acessar serviços de e-mail legítimos, mas uma solicitação inesperada de senha após um aviso de segurança deve ser tratada com cautela. A aparência de uma interface de login familiar não comprova que o site pertence ao provedor correspondente.
Os destinatários também podem notar que o e-mail de phishing utiliza uma linguagem administrativa genérica em vez de fornecer detalhes de segurança específicos da conta. Referências a notificações do sistema, confirmação de caixa de correio e interrupção do serviço criam um tom oficial sem explicar o que realmente aconteceu. Um carimbo de data gerado pelo sistema e um aviso automático de e-mail podem fazer a notificação parecer crível, mas nenhum verifica sua origem.