O e-mail de phishing Webmail: We detected a suspicious login é um golpe de roubo de credenciais disfarçado de alerta de segurança por webmail. Ele afirma que um novo dispositivo acessou recentemente a conta de e-mail do destinatário e o incentiva a revisar o suposto login caso não o reconheça.
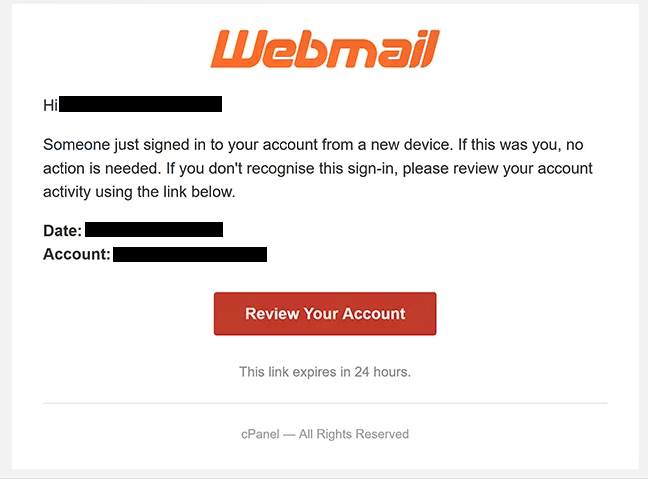
O e-mail foi criado para criar preocupação de que alguém possa ter obtido acesso não autorizado à caixa de correio do destinatário. Ele fornece detalhes sobre o suposto login e informa aos destinatários que nenhuma ação é necessária caso reconheçam a atividade. Quem não reconhece é incentivado a investigar.
Para revisar o suposto evento de segurança, os destinatários são instruídos a selecionar o botão “Revisar sua Conta”. O e-mail também alerta que o link fornecido expirará em até 24 horas, aumentando a urgência da solicitação.
O botão “Revisar sua Conta” não abre uma página legítima de gerenciamento de conta de webmail. Ele direciona os destinatários para um site de phishing hospedado em um domínio não relacionado. O site imita uma página de login do cPanel Webmail e usa uma marca familiar para fazer o processo de login parecer legítimo.
A página falsa pede que os visitantes digitem seu endereço de e-mail e senha. Quaisquer credenciais enviadas por meio deste formulário são expostas aos golpistas, em vez de serem usadas para revisar o suposto login suspeito.
Credenciais de webmail roubadas podem dar aos golpistas acesso não autorizado à caixa de correio afetada e às informações armazenadas nela. Uma conta de e-mail também pode estar conectada a outros serviços online que utilizam o endereço para recuperação de conta.
Qualquer pessoa que tenha digitado credenciais na página de login falsa deve mudar a senha do e-mail afetada. Se a mesma senha for usada em outras contas, ela deve ser substituída nesses serviços também.
O aviso de segurança no e-mail de phishing Webmail: We detected a suspicious login é, portanto, uma isca. Seu objetivo é convencer os destinatários a seguirem o link fornecido e inserirem suas credenciais em uma página de login de webmail falsa.
O e-mail completo de phishing Webmail: We detected a suspicious login está abaixo:
Subject: Webmail : We detected a suspicious login
Webmail
Hi -,
Someone just signed in to your account from a new device. If this was you, no action is needed. If you don’t recognise this sign-in, please review your account activity using the link below.
Date: –
Account: –[Review Your Account]
This link expires in 24 hours.
cPanel — All Rights Reserved
Como reconhecer e-mails de phishing
O aviso inesperado de novo dispositivo é a principal razão para questionar o e-mail de phishing Webmail: We detected a suspicious login . Alertas de segurança sobre logins desconhecidos podem incentivar uma reação imediata, pois os destinatários podem acreditar que sua conta já está comprometida.
O prazo de 24 horas aumenta essa pressão. O e-mail afirma que o link “Revisar sua Conta” expirará, incentivando os destinatários a investigarem rapidamente o suposto login, em vez de verificarem o alerta de forma independente.
O destino atrás do botão é um indicador mais útil do que sua redação visível. Nesta campanha, selecionar “Revisar sua Conta” leva os destinatários a um domínio não relacionado ao serviço legítimo de webmail. Links em e-mails de segurança inesperados devem, portanto, ser verificados antes de qualquer credencial ser inserida.
A página de login falsificada é outra parte do engano. Ela utiliza a marca cPanel Webmail e pede um endereço de e-mail e senha. Um logo familiar ou um formulário de login realista, no entanto, não comprovam que um site pertence ao serviço que ele representa. Sites de phishing podem reproduzir esses elementos visuais.
Os destinatários devem examinar o domínio exibido na barra de endereços do navegador antes de inserir as informações de login. Se o endereço não pertencer ao serviço esperado, credenciais não devem ser enviadas.
O endereço do remetente também deve ser verificado, em vez de depender apenas do nome exibido. Um e-mail pode parecer que vem de um serviço familiar, enquanto vem de um endereço não relacionado.
Um alerta de login suspeito pode ser investigado sem precisar usar o botão do e-mail. Os destinatários podem acessar diretamente seu serviço normal de webmail e revisar as informações disponíveis da conta ou de segurança lá. Isso impede que um e-mail não solicitado determine qual site recebe sua senha.