O e-mail de phishing You’ll soon lose access to Spotify Premium faz parte de um golpe que se passa pelo Spotify para enganar os destinatários a atualizar suas informações de pagamento por meio de um site enganoso. O e-mail de phishing afirma que há um problema com os dados de pagamento do destinatário e alerta que sua assinatura Premium pode ser interrompida a menos que ele tome uma atitude.
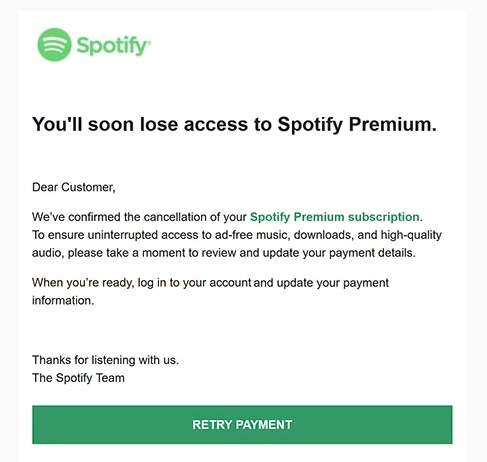
O golpe utiliza a possibilidade de perder acesso a uma assinatura paga para incentivar os destinatários a responderem rapidamente. Ao apresentar a situação como um problema rotineiro de faturamento, o e-mail de phishing tenta fazer parecer necessária a atualização de pagamento solicitada. O destinatário é levado a acreditar que seguir as instruções ajudará a manter sua assinatura Premium do Spotify existente.
O e-mail de phishing se refere ao destinatário como “Cliente” em vez de se dirigir pelo nome. Essa saudação impessoal é um dos sinais de alerta do golpe, especialmente porque o e-mail supostamente trata de uma assinatura individual e seu status de faturamento. No entanto, uma saudação genérica sozinha não prova que um e-mail é phishing.
A tentativa de phishing depende do nome reconhecível do Spotify e da expectativa de que serviços de assinatura ocasionalmente exijam atualizações de pagamento. O objetivo é direcionar os destinatários para longe do serviço legítimo e persuadi-los a divulgar informações sensíveis sob o pretexto de resolver um problema de cobrança.
O e-mail de phishing usa o assunto “Atualizar Detalhes de Faturamento” e informa que a assinatura Premium do destinatário já foi cancelada devido a um problema de pagamento. Inclui um botão “RETENTAR PAGAMENTO” que leva a uma página de login falsa do Spotify hospedada no 4f70b74c7c.nxcli.io. A página imita a interface de login do Spotify e oferece várias opções de autenticação, incluindo Google, Facebook, Apple, número de telefone e um formulário convencional de e-mail e senha.
Apesar da aparência, o site não é uma página autorizada de login do Spotify. Seu objetivo é capturar credenciais inseridas por visitantes, o que pode permitir que golpistas assumam o controle de suas contas do Spotify, alterem senhas e impediam que proprietários legítimos façam login. Senhas reutilizadas também podem colocar contas não relacionadas em risco. A tentativa de phishing identificada foca no roubo de credenciais, em vez de um processo comprovado de instalação de malware.
O e-mail completo de phishing You’ll soon lose access to Spotify Premium está abaixo:
Subject: Update Billing Details
You’ll soon lose access to Spotify Premium.
Dear Customer,
We’ve confirmed the cancellation of your Spotify Premium subscription.
To ensure uninterrupted access to ad-free music, downloads, and high-quality audio, please take a moment to review and update your payment details.When you’re ready, log in to your account and update your payment information.
Thanks for listening with us.
The Spotify Team
[RETRY PAYMENT]
© 2026 Spotify ABSpotify (Pty) Ltd, 2st Floor, Block B, The Boulevard Office Park, Searle Street, Woodstock, Cape Town, 392
Como reconhecer e-mails de phishing
O e-mail de phishing contém You’ll soon lose access to Spotify Premium vários detalhes que podem ajudar a diferenciá-lo de uma notificação de assinatura genuína. Um deles é sua saudação genérica, “Prezado Cliente”, em vez do nome do destinatário. Embora e-mails automáticos legítimos às vezes possam usar saudações impessoais, isso pode ser um sinal potencial de phishing, especialmente quando o e-mail afirma referir-se ao status de faturamento de um cliente específico.
Outro sinal de alerta é a combinação de uma solicitação de cancelamento de assinatura e um pedido imediato para atualizar as informações de pagamento. O e-mail de phishing refere-se a benefícios Premium familiares, incluindo escuta sem anúncios, downloads e áudio de alta qualidade, para tornar a ameaça de perda do serviço mais convincente. Esses detalhes não comprovam que o Spotify realmente tentou cobrar um pagamento ou cancelou a assinatura do destinatário.
O endereço do remetente oferece outra forma de identificar o engano. Embora o e-mail de phishing use o nome do Spotify e inclua informações da empresa, seu endereço de envio não tem relação com os domínios oficiais do Spotify. Os destinatários devem examinar o endereço completo do remetente em vez de confiar no nome exibido ou na marca dentro do e-mail.
O botão “RETENTAR PAGAMENTO” é particularmente revelador porque direciona os usuários para um site fora do domínio legítimo do Spotify. A página falsificada se assemelha muito a uma tela de login genuína, incluindo opções de autenticação familiares, mas sua aparência não estabelece autenticidade. Um formulário de login acessado por um e-mail de cobrança inesperado deve ser avaliado pelo endereço real do site, não pelo design visual.
O e-mail de phishing também inclui um aviso de direitos autorais do Spotify e um endereço físico da empresa, dando-lhe a aparência de uma comunicação corporativa rotineira. Tais dados podem ser copiados em e-mails de phishing e não devem ser considerados evidências confiáveis da identidade do remetente.