KREMLIN é um trojan bancário projetado para roubar senhas, dados de navegador e informações financeiras de computadores Windows infectados. O malware está ativo desde pelo menos meados de 2025 e tem como alvo principal usuários no Brasil, usando iscas ligadas a bancos e serviços de pagamento brasileiros.
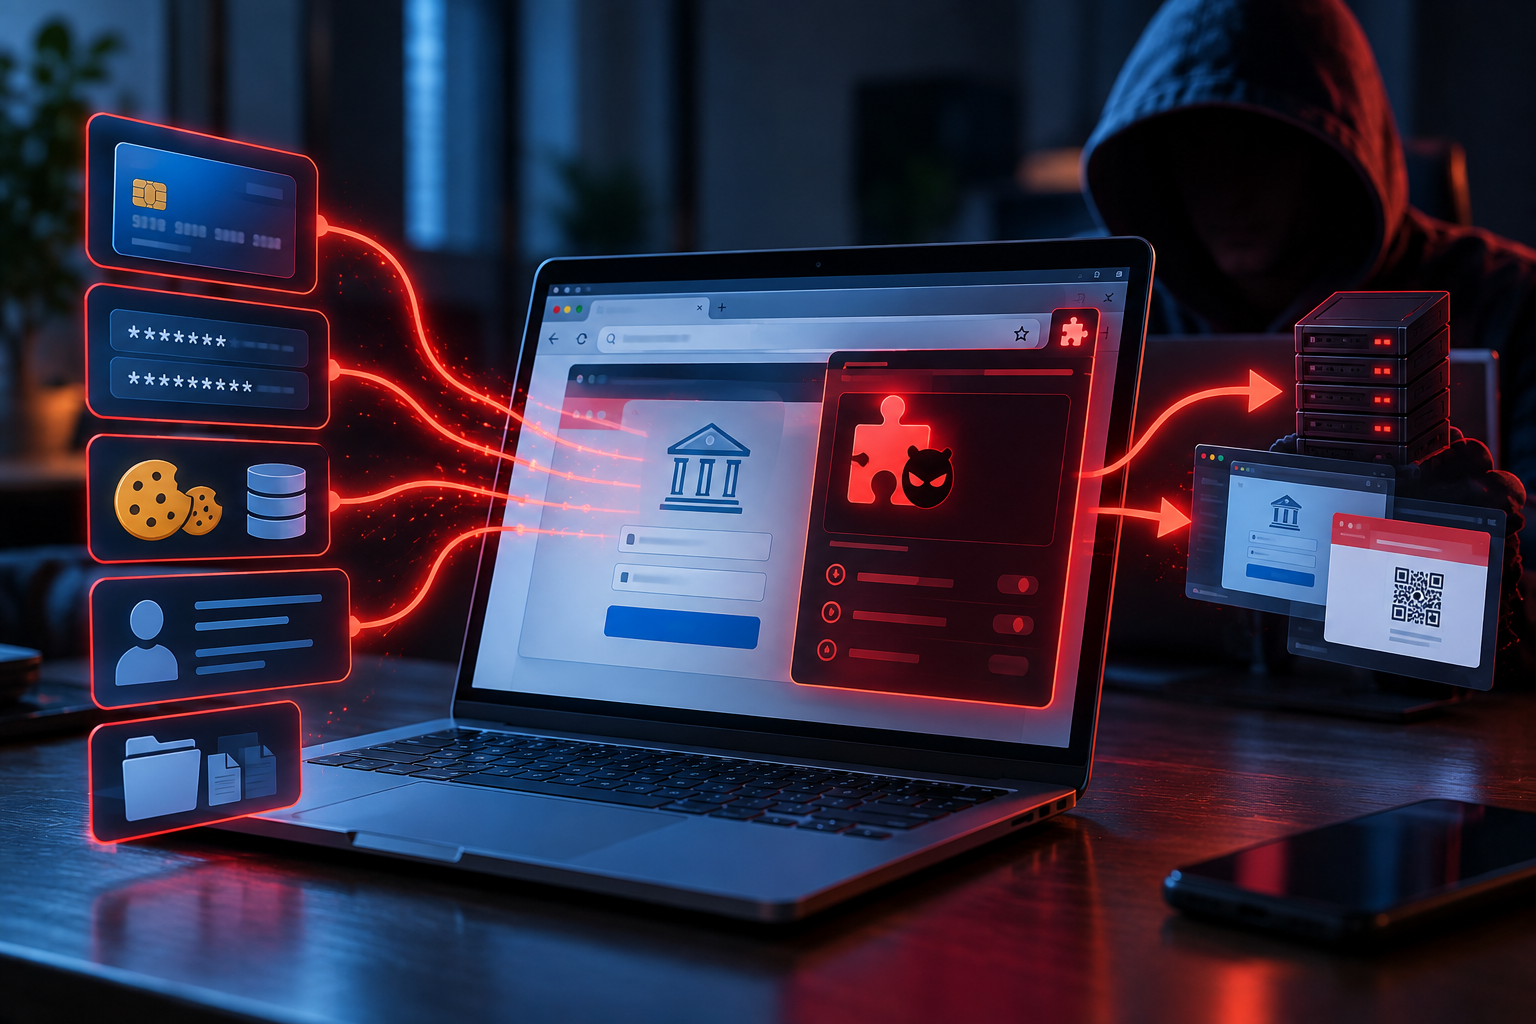
Uma parte importante do ataque ocorre dentro do navegador da vítima. O KREMLIN instala secretamente uma extensão maliciosa em Google Chrome um Microsoft Edge. Uma vez ativada, essa extensão pode coletar senhas salvas, cookies, informações de preenchimento automático e outros dados armazenados nos perfis do navegador.
Isso torna o KREMLIN particularmente perigoso para pessoas que usam seus navegadores para operações bancárias online. A extensão pode monitorar sites selecionados e registrar informações inseridas em campos de texto, incluindo nomes de usuário e senhas. Também pode interceptar informações enviadas por meio de formulários e solicitações na web, potencialmente expondo detalhes de pagamento ou transferência.
O KREMLIN pode fazer mais do que apenas observar a atividade de navegação. A extensão maliciosa é capaz de modificar o conteúdo exibido em sites. Atacantes podem usar essa capacidade para colocar formulários ou avisos falsos sobre páginas bancárias legítimas ou redirecionar usuários para outros sites após interagirem com links ou botões específicos.
Uma versão anterior da campanha demonstrou essa capacidade contra o WhatsApp Web e o banco brasileiro Sicoob. As vítimas viam uma sobreposição em português alegando que sua sessão estava prestes a expirar e pedindo que escaneassem um novo código QR. O código QR era controlado pelos atacantes e provavelmente tinha a intenção de ajudá-los a sequestrar contas.
O KREMLIN também coleta informações do navegador fora das sessões bancárias ativas. Atacantes podem instruir a extensão a tirar capturas de tela de abas abertas, identificar quais sites estão abertos, recuperar cookies e outras informações armazenadas no navegador e baixar o conteúdo das páginas.
O malware utiliza várias técnicas para dificultar sua percepção de presença. Em vez de pedir à vítima que aprove uma extensão do navegador, o KREMLIN copia diretamente para Chrome os perfis Edge e modifica dados de configuração protegidos do navegador. Ele pode obter chaves internas de criptografia do navegador da memória para que suas alterações não autorizadas pareçam válidas para o navegador.
A versão analisada da extensão foi chamada “AVSync System Inc V19.14.9.” Versões anteriores usavam nomes como “FrameSync Driver System” e “FrameSync Plugin Project.” A extensão ainda pode aparecer na página de extensões do navegador, tornando uma extensão desconhecida com ícone genérico e modo Desenvolvedor ativada como possível sinal de infecção.
Algumas campanhas KREMLIN também instalaram trojans de acesso remoto separados. Pesquisadores observaram o uso do PULSAR em atividades anteriores e do REMCOS RAT em campanhas posteriores. Essas ferramentas adicionais podem fornecer aos atacantes acesso remoto mais amplo ao computador infectado.
As consequências de uma infecção podem, portanto, se estender além de uma única conta bancária. Senhas e cookies de navegador roubados podem expor outras contas online, enquanto informações bancárias interceptadas podem contribuir para o roubo financeiro. As vítimas também podem enfrentar sequestro de contas, roubo de identidade e outras infecções por malware.
Como o KREMLIN infecta computadores?
Campanhas do KREMLIN usam arquivos relacionados a bancos e outras técnicas de engenharia social para persuadir as vítimas a iniciarem a infecção por conta própria. Um método documentado envolve arquivos JavaScript maliciosos disfarçados de documentos financeiros, como recibos de pagamento, extratos bancários e confirmações de transferências PIX ou TED.
Os nomes dos arquivos podem fazer referência a instituições financeiras e serviços de pagamento brasileiros bem conhecidos. A campanha utilizou nomes associados ao Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander e Mercado Pago. Campanhas posteriores também usaram documentos apresentados como permissões e certificados comerciais.
Quando o arquivo JavaScript malicioso é aberto, a vítima vê um erro falso sugerindo que o documento não pode ser exibido corretamente. Nos bastidores, porém, o script verifica se está rodando em um computador real e não em um ambiente de análise de malware. Em seguida, ele baixa Node.js e continua o processo de infecção.
O KREMLIN utiliza uma abordagem incomum para localizar partes de sua infraestrutura. Algumas informações de configuração são armazenadas em contratos inteligentes na blockchain Ethereum. O malware pode ler esses dados públicos da blockchain para determinar de onde componentes adicionais devem ser baixados, permitindo que seus operadores mudem a infraestrutura sem depender totalmente de um endereço fixo de servidor.
Alguns componentes maliciosos também foram ocultos dentro de arquivos JPEG aparentemente comuns hospedados no Internet Archive. A versão mais recente analisada também usa um executável SentinelOne legítimo assinado para carregar uma DLL maliciosa por meio de uma técnica conhecida como DLL side-loading.
A persistência é estabelecida por meio de uma tarefa agendada chamada “MicrosoftNodeRuntimeUpdater.” Essa tarefa é configurada para lançar o malware logo após o usuário fazer login no Windows, ajudando a infecção a sobreviver às reinicializações do sistema.
Outras campanhas documentadas do KREMLIN usaram arquivos de atalho LNK que executam scripts do PowerShell. Atacantes também promoveram um plugin falso do Adobe Acrobat por meio de um site falso. Esses métodos mostram que o malware não depende apenas de um tipo de arquivo malicioso.
Os usuários devem ter particular cautela com documentos bancários inesperados recebidos online. Arquivos JavaScript com extensões como .js ou .jse não devem ser tratados como extratos bancários normais, recibos ou confirmações de transferência. Extensões de software e navegador também devem ser obtidas apenas de fontes confiáveis e oficiais.
Revisar regularmente as extensões instaladas do navegador pode ajudar a revelar adições suspeitas. Uma extensão desconhecida que aparece de repente no Chrome nosso Edge, especialmente uma operando no modo Desenvolvedor, merece investigação.
Sistemas suspeitos de estar infectados com KREMLIN devem ser escaneados com um software de segurança confiável. Como o malware pode roubar senhas e informações bancárias, as credenciais devem ser alteradas de um dispositivo conhecido como limpo após a remoção da infecção. Contas bancárias e outros serviços importantes também devem ser verificados quanto a atividades não autorizadas.