Account Sign-In Required Within 48 Hours Мошенничество с электронной почтой — это фишинговая попытка украсть учетные данные для входа в аккаунты. Фишинговые письма замаскированы под официальные уведомления от поставщиков почтовых сервисов, информирующих получателей о необходимости недавнего обслуживания серверов для входа в свои аккаунты. Мошенники используют поддельное предупреждение о истечении срока действия пароля, чтобы заставить получателей следовать их инструкциям.
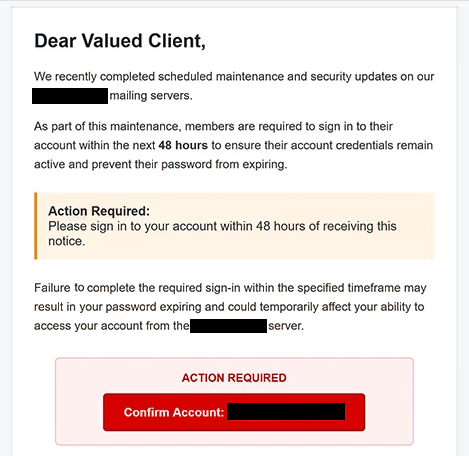
Фишинговые письма могут приходить с темой «Срочно: Account Sign-In Required Within 48 Hours .» Они утверждают, что недавно были проведены плановые обновления по обслуживанию и безопасности на почтовых серверах провайдера. Согласно письму, владельцы аккаунтов должны войти в систему в течение 48 часов, чтобы поддерживать активность своих учетных данных и предотвратить их истечение срока действия.
Получателям предупреждают, что невыполнение необходимого входа может временно нарушить доступ к их почтовым аккаунтам. Фишинговые письма также содержат общее приветствие «Уважаемый клиент» и подписаны предполагаемой командой поддержки клиентов. Эти данные помогают создать видимость официального административного уведомления без указания конкретного почтового провайдера.
Фишинговые письма содержат кнопку «Подтвердить аккаунт», предназначенную для перенаправления получателей на внешний сайт. Однако связанный сайт уже не работал на момент проверки попытки фишинга, поэтому его точное содержание не удалось проверить. Исходя из инструкций письма и характера кампании, предполагалось, что ссылка ведёт к фишинговой странице, предназначенной для сбора учетных данных для входа в электронную почту.
Такие фишинговые страницы могут имитировать легитимные интерфейсы входа в электронную почту и запрашивать имена пользователей и пароли. Если получатели введут свои учетные данные, мошенники могут получить несанкционированный доступ к их почтовым аккаунтам. Это может раскрыть личную переписку, личную информацию и конфиденциальные документы, хранящиеся в почтовом ящике.
Доступ к скомпрометированной электронной почте также может позволить злоумышленникам запросить сброс паролей для других онлайн-сервисов, связанных с тем же адресом. Последствия могут включать дополнительные компрометации аккаунта и раскрытие финансовой или личной информации. Однако нет подтверждённых доказательств того, что эти последствия произошли в результате именно этой фишинговой кампании.
Попытка фишинга в основном основана на социальной инженерии, а не на задокументированном механизме доставки вредоносного ПО. Его основная тактика — представить выдуманное требование безопасности аккаунта как рутинное следствие обслуживания сервера, побуждая получателей предоставлять свои учетные данные без проверки предупреждения.
Полное Account Sign-In Required Within 48 Hours фишинговое письмо «» приведено ниже:
Subject: Urgent: Account Sign-In Required Within 48 Hours
Dear Valued Client,
We recently completed scheduled maintenance and security updates on our — mailing servers.
As part of this maintenance, members are required to sign in to their account within the next 48 hours to ensure their account credentials remain active and prevent their password from expiring.
Action Required:
Please sign in to your account within 48 hours of receiving this notice.Failure to complete the required sign-in within the specified timeframe may result in your password expiring and could temporarily affect your ability to access your account from the — server.
ACTION REQUIRED
[Confirm Account] —We appreciate your prompt attention to this matter and apologize for any inconvenience caused by the recent maintenance.
Thank you for your cooperation.
Sincerely,
Customer Support Team
Как распознавать и избегать фишинговых писем
Неожиданные письма, требующие проверки аккаунта после обслуживания сервера, следует тщательно рассматривать, особенно если они накладывают короткие сроки или угрожают истечением срока действия пароля. В этом случае требование в 48 часов призвано заставить получателей поверить, что задержка действий может привести к потере доступа к их аккаунтам.
Одним из тревожных знаков является отсутствие чётко идентифицированного поставщика почтовых услуг. Фишинговые письма обычно относятся к обслуживанию серверов и учетным данным аккаунта, не устанавливая, какая организация якобы выпустила уведомление. Общие приветствия и подписи также могут указывать на фишинг, хотя эти характеристики сами по себе не доказывают, что письмо является злонамеренным.
Получателям следует избегать использования кнопок подтверждения аккаунта в неожиданных письмах. Вместо этого им следует напрямую посетить официальный сайт своего почтового провайдера и проверить, действительно ли нужны какие-либо обновления безопасности или действия аккаунта. При необходимости они могут связаться с провайдером через подтверждённый канал поддержки.
Также важно проверить адрес электронной почты отправителя и место назначения встроенных ссылок. Фишинговые сайты могут имитировать подлинные страницы входа, используя несвязанные или вводящие в заблуждение доменные имена. Пользователям следует проверять адрес сайта перед введением учетных данных и избегать предположения, что знакомая форма входа является легитимной.
Любой, кто ввёл пароль от электронной почты на подозреваемом фишинговом сайте, должен немедленно изменить его через официальный сервис. Если тот же пароль используется для других аккаунтов, эти пароли также следует изменить. Включение многофакторной аутентификации и проверка недавней активности входа могут обеспечить дополнительную защиту.
Пользователям также следует проверить настройки восстановления аккаунта, активные сессии и правила переадресации электронной почты на предмет несанкционированных изменений. Если обнаружена незнакомая активность, обращение к почтовому провайдеру может помочь защитить затронутый аккаунт и расследовать возможные злоупотребления.
Получатели, не предоставившие никакой информации, должны сообщить о фишинговом писем и удалить его. Поскольку выявленная кампания пытается воспользоваться предполагаемым сроком действия пароля, связанного с обслуживанием, наиболее важной мерой предосторожности является проверка требований аккаунта напрямую у почтового провайдера, а не полагаться на 48-часовой срок, указанный в письме.