Action required: Confirm and Upgrade your email address Мошенничество с электронной почтой — это фишинговая кампания, направленная на кражу паролей от почтовых аккаунтов, замаскировав запрос учетных данных под рутинную процедуру безопасности. Фишинговые письма выдают себя за провайдера почтовых услуг и утверждают, что получатели должны подтвердить свои контактные данные для завершения запланированного обновления системы. Предполагаемая проверка подаётся по мере необходимости для обеспечения непрерывного доступа к почтовым ящикам.
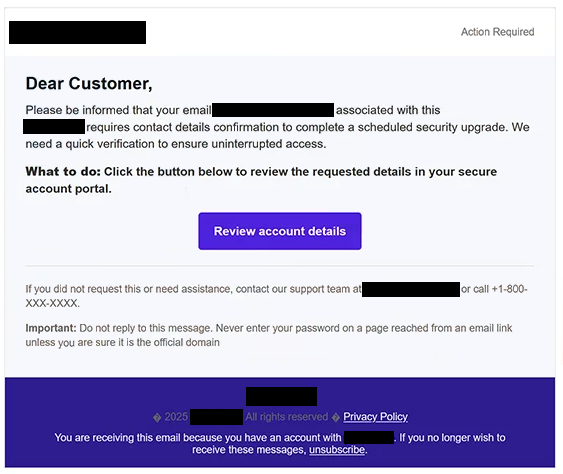
Фишинговые письма могут содержать тему « Action required: Confirm and Upgrade your email address », за которой следует адрес электронной почты получателя. Они начинаются с общего приветствия «Уважаемый клиент» и объясняют, что для почтового аккаунта требуется дополнительное подтверждение в рамках обновления безопасности. Хотя уведомление звучит административно, оно не чётко указывает провайдера почты, который якобы отвечает за обновление.
Получателям рекомендуется просматривать свою информацию с помощью кнопки «Проверить данные аккаунта». Фишинговое письмо описывает адрес как защищённый портал аккаунта и предполагает, что завершение процесса предотвратит возможные проблемы с доступом. Также содержится предполагаемый номер телефона поддержки и инструкции не отвечать, что придаёт фишинговому писем видимость автоматического уведомления сервиса.
Нажатие кнопки открывает фишинговый сайт, размещённый через sharemyhtml.com. Сайт предназначен для распознавания почтового провайдера посетителя и отображения соответствующего интерфейса входа. В одном из наблюдаемых примеров страница имитировала Gmail, автоматически отображала адрес электронной почты получателя и утверждала, что предыдущая сессия истекла.
Это предупреждение о просроченной сессии даёт ещё одну причину для посетителя ввести пароль. Поскольку адрес электронной почты уже заполнен, поддельная форма входа может выглядеть как часть существующего процесса аутентификации. Однако сайт контролируется мошенниками, и любые данные, отправленные через него, раскрываются им.
Украденные учетные данные электронной почты могут позволить злоумышленникам получить доступ к частной переписке, проверять чувствительные вложения и выдать себя за владельца аккаунта. Скомпрометированный почтовый ящик также может использоваться для запроса сброса паролей для других онлайн-сервисов или распространения дополнительных фишинговых писем контактам жертвы. Легитимные почтовые провайдеры, чьи страницы входа имитированы, не имеют явного участия в кампании.
Полное Action required: Confirm and Upgrade your email address фишинговое письмо «» приведено ниже:
Subject: Action required: Confirm and Upgrade your email address: —
Action Required
Dear Customer,
Please be informed that your email — associated with this — requires contact details confirmation to complete a scheduled security upgrade. We need a quick verification to ensure uninterrupted access.
What to do: Click the button below to review the requested details in your secure account portal.
[Review account details]
If you did not request this or need assistance, contact our support team or call +1-800-XXX-XXXX.
Important: Do not reply to this message. Never enter your password on a page reached from an email link unless you are sure it is the official domain.
Как распознавать фишинговые письма
Фишинговые письма, замаскированные под уведомления о безопасности аккаунта, часто описывают рутинные требования по обслуживанию или верификации без предоставления достаточной информации для подтверждения их подлинности. В этой кампании утверждение о том, что контактные данные должны быть подтверждены для завершения запланированного обновления безопасности, является ключевым предупреждающим знаком. Фишинговое письмо не указывает конкретное обновление и не объясняет, почему получатель должен аутентифицироваться через внешний сайт.
Общее приветствие и отсутствие чётко идентифицированного поставщика услуг — дополнительные детали, которые стоит изучить. Хотя легитимные компании иногда отправляют автоматические письма с общими приветствиями, неожиданный запрос на подтверждение аккаунта от анонимного провайдера должен вызвать подозрения. Получатели также должны проверить фактический адрес электронной почты отправителя, а не полагаться на имя отправителя.
Кнопка «Просмотреть детали аккаунта» особенно важна, так как она отводит получателей от их обычной почтовой почты. Получатель использует sharemyhtml.com — стороннюю хостинговую платформу, не связанную с имитацией почтового провайдера. Знакомая страница входа, отображаемая на не связанном домене, является явным признаком фишинга.
Ещё одной особенностью является предупреждение о истекшей сессии, отображаемое на странице входа с подделкой. Такие предупреждения могут сделать запросы пароля рутинными, особенно если адрес электронной почты посетителя уже был введён автоматически. Однако заранее заполненное имя пользователя не доказывает, что сайт подключён к легитимной почтовой службе.
Фишинговое письмо также содержит успокаивающие формулировки о защищённой верификации аккаунта и предупреждение о запрете ввода паролей на непроверенных сайтах. Такие заявления могут создать впечатление легитимности, но не доказывают, что отправитель или связанный сайт заслуживают доверия. Фишинговые письма могут содержать подлинные рекомендации по безопасности, одновременно направляя получателей на страницы с кражей учетных данных.