ClosedQuorum — это вредоносное ПО для Windows, предназначенное для кражи конфиденциальной информации и предоставления злоумышленникам дополнительного контроля над заражённым компьютером. Её целями являются пароли, хранящиеся в веб-браузерах, данные для входа и данные, связанные с криптовалютными кошельками.
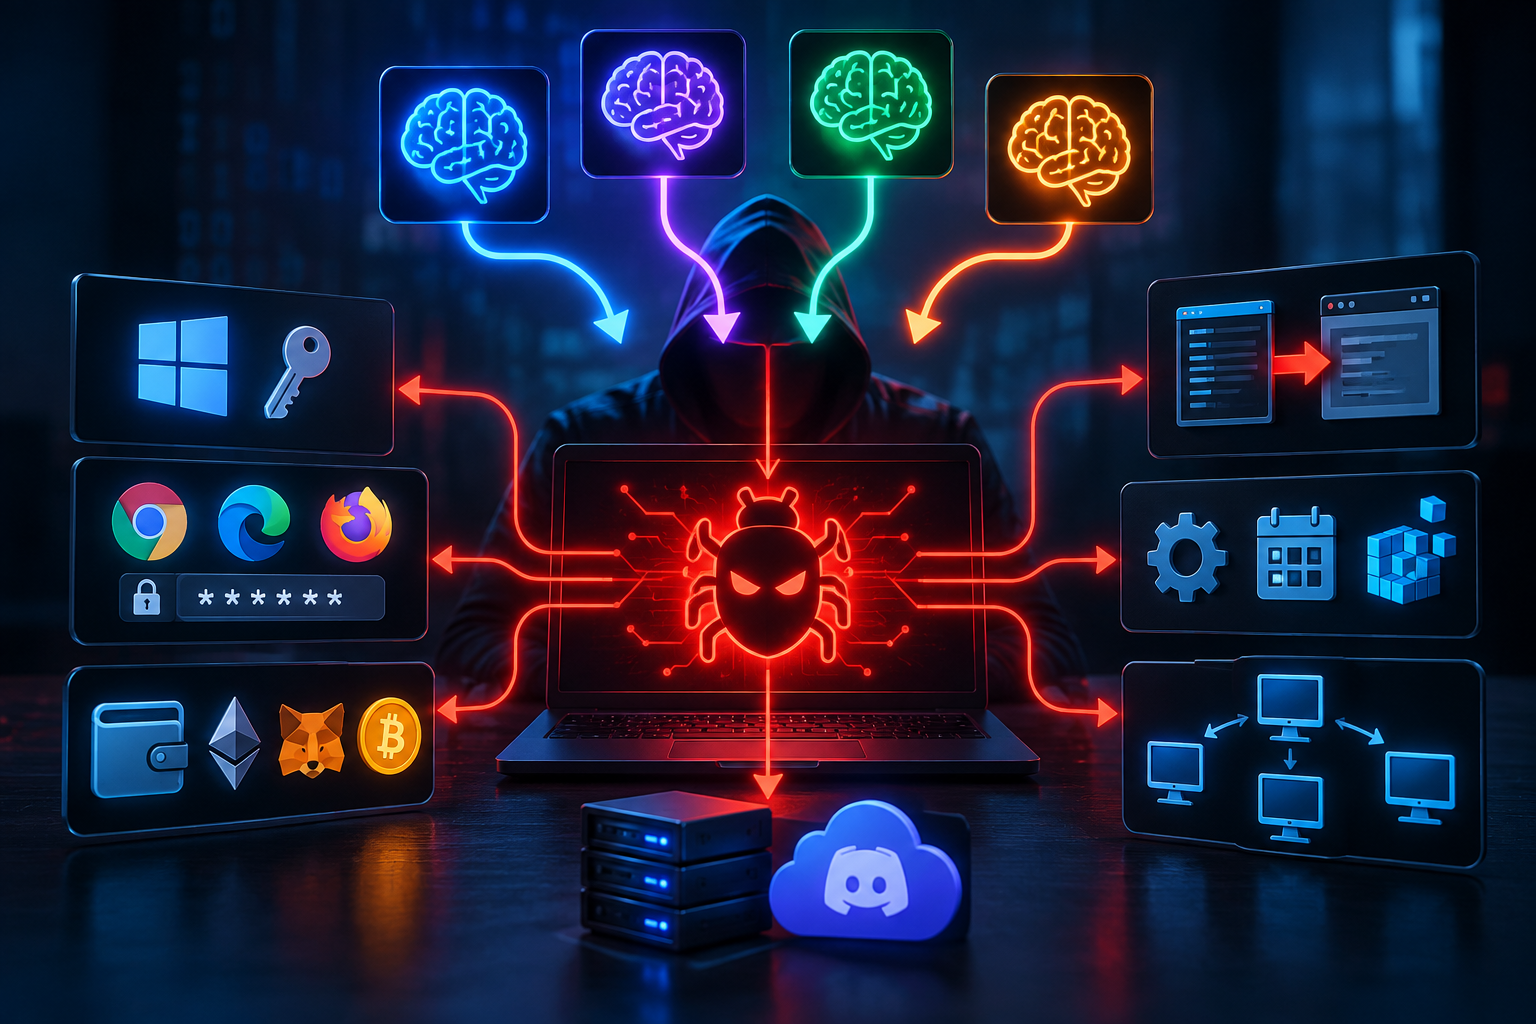
Необычным ClosedQuorum является использование искусственного интеллекта. Вместо того чтобы полностью полагаться на инструкции злоумышленника, вредоносное ПО может связаться с несколькими коммерческими сервисами ИИ и спросить, какое вредоносное действие следует выполнить следующим.
ClosedQuorum может взаимодействовать с DeepSeek, Qwen, Mistral и Google Gemini. Эти модели ИИ получают четыре возможных действия на выбор: кража информации, внедрение вредоносного кода в другой процесс, установление устойчивости или переход в другую систему в локальной сети.
Вредоносное ПО сравнивает ответы и следует выбранному варианту, выбранному наибольшим числом моделей. Если результат равен, DeepSeek принимает окончательное решение. Таким образом, сервисы ИИ не создают совершенно новые атаки. Они выбирают между действиями, уже встроенными в ClosedQuorum .
Одно из этих действий направлено на кражу информации. ClosedQuorum может извлекать учетные данные из Windows и собирать сохранённые пароли и информацию о сессиях из Chrome , Edge и Firefox . Он также может нацеливаться на данные, связанные с криптовалютами, связанными с сервисами и расширениями, такими как MetaMask, Exodus и Ethereum.
Ещё одна возможность позволяет ClosedQuorum скрывать свою вредоносную активность внутри других запущенных процессов. Поддерживается методы, известные как инжекция APC Early Bird и опустошение процессов. На практике эти методы позволяют вредоносному коду запускаться внутри процессов, которые могут казаться легитимными.
ClosedQuorum может также настроить Windows так, чтобы она продолжала работать после перезагрузки компьютера. Она может создать запись Registry Run, добавить запланированную задачу и установить подписку на событие WMI. Использование нескольких методов сохранения может затруднить полное удаление инфекции.
Вредоносное ПО содержит функционал, предназначенный для распространения на другие компьютеры в той же сети. Однако эта функция не сработала в анализируемых образцах. Поэтому её не следует рассматривать как подтверждённую рабочую способность исследуемой версии.
ClosedQuorum Также предпринимает шаги, чтобы сделать свою активность менее заметной. Она может мешать отслеживанию событий для Windows — механизму логирования Windows, который помогает инструментам безопасности отслеживать активность. Вредоносное ПО также ждёт пять минут перед первым действием и позже связывается с AI-сервисами с рандомизированными интервалами от пяти до пятнадцати минут.
Информация, украдённая с заражённого компьютера, шифруется до передачи злоумышленникам ClosedQuorum . использует шифрование AES-256-GCM, кодирует полученные данные, делит их на мелкие части и отправляет через веб-крюк Discord.
В целом, он ClosedQuorum объединяет несколько возможностей, обычно связанных с похитителями информации и вредоносным ПО с удалённым доступом. Он может похищать учетные данные и информацию, связанную с криптовалютой, вводить код в другие процессы, поддерживать доступ к заражённому компьютеру и использовать внешние модели ИИ для определения следующего вредоносного действия.
Как распространяется ClosedQuorum и как можно предотвратить инфекции?
Модель ClosedQuorum распространения отличается от фактического способа доставки жертвам. Для преступных операторов можно создавать индивидуальные сборки, каждый из которых содержит специфические для оператора ключи AI API и адрес вебхука Discord. Это даёт отдельным сборкам собственную конфигурацию и канал эксфильтрации.
Однако конкретный метод установки ClosedQuorum на компьютеры жертв не был подтверждён из анализированных образцов. В настоящее время недостаточно доказательств того, что конкретная фишинговая кампания, установщик, взлом программного обеспечения или вредоносный сайт ответственен за его распространение.
Фишинговые вложения, поддельные загрузки программного обеспечения, обманчивая реклама, пиратские программы, взломы активации и неофициальные сервисы загрузки — это распространённые способы проникновения вредоносного ПО в системы Windows, но их следует рассматривать как потенциальные маршруты, а не как подтверждённые ClosedQuorum методы распространения.
Это различие особенно важно, поскольку изученные ClosedQuorum образцы содержали временные учетные данные. На момент анализа также не было подтверждённых сообщений о применении этих образцов в реальных атаках.
Пользователи могут снизить риск вредоносного ПО, осторожно относясь к неожиданным вложениям и ссылкам на электронные письма и получая программы у официальных разработчиков или доверенных магазинов приложений. Пиратское программное обеспечение, инструменты активации, генераторы ключей и загрузки с сомнительных сторонних источников следует избегать.
Windows и установленные приложения также следует поддерживать обновления, а надёжное программное обеспечение безопасности может помочь выявлять вредоносные файлы до или после запуска. Неожиданный исполняемый файл не должен запускаться только потому, что его имя или иконка указывает на принадлежность к Windows или другому доверенному продукту.