Фишинговое письмо « cPanel — Automated Storage Report » — это мошенничество с кражей учетных данных, выдающее себя за cPanel. Оно выставляет получателям сфабрикованное предупреждение о хранении и пытается убедить их, что почтовый ящик почти забит и требует немедленной синхронизации.
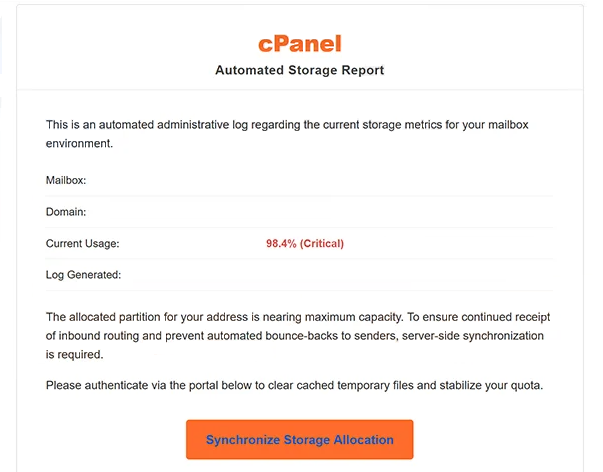
В письме используется тема «Уведомление» и представлено как автоматизированный административный отчет о хранении данных. В нём содержатся поля для почтового ящика и домена получателя, а текущее использование почтовых ящиков достигло 98,4%, что отмечается как «Критичное».
Согласно предупреждению, выделенный раздел хранилища приближается к максимальной ёмкости. В письме утверждается, что это может мешать входящей почте и привести к возвращению сообщений к отправителям, если получатель не предпримет никаких действий.
Чтобы якобы предотвратить эти проблемы, получателям предлагается пройти аутентификацию через предоставленный портал. В письме говорится, что этот процесс очистит кэшированные временные файлы, стабилизирует квоту почтовых ящиков и обеспечит нормальную работу почты. Кнопка, предназначенная для этой цели, обозначена как «Синхронизировать распределение хранилища».
Эти утверждения ложны. Нажатие кнопки открывает мошенническую страницу входа в веб-почту, а не легитимный интерфейс управления хранилищем cPanel. Фишинговый сайт размещается через Firebase Storage — легитимный сервис Google Cloud, который используется для размещения фейковой страницы.
Мошенническая страница сильно имитирует интерфейс входа в cPanel Webmail. Она отображает брендинг cPanel и включает меню выбора языка, чтобы страница выглядела более убедительно. Посетителей просят ввести свой адрес электронной почты и пароль.
Данные, отправленные через эту форму, отправляются мошенникам, ведущим кампанию. Синхронизация хранения почтовых ящиков не происходит, а ввод данных для входа не увеличивает доступное место и не предотвращает возвращение входящих писем.
Доступ к скомпрометированному почтовому аккаунту может предоставить мошенникам конфиденциальную информацию, а также позволить им нацеливаться на другие аккаунты, связанные с этим адресом. Любой, кто ввёл учетные данные на фейковую страницу веб-почты, должен немедленно изменить затронутый пароль и заменить его в других местах, где он был повторно использован.
cPanel, L.L.C. не участвует в кампании. Её название и брендинг используются без разрешения, чтобы сделать сфабрикованный отчет о хранении и фишинговую страницу выглядели легитимными.
Полное cPanel — Automated Storage Report фишинговое письмо «» приведено ниже:
Subject: Notification
cPanel
Automated Storage ReportThis is an automated administrative log regarding the current storage metrics for your mailbox environment.
Mailbox:
Domain:
Current Usage: 98.4% (Critical)
Log Generated:The allocated partition for your address is nearing maximum capacity. To ensure continued receipt of inbound routing and prevent automated bounce-backs to senders, server-side synchronization is required.
Please authenticate via the portal below to clear cached temporary files and stabilize your quota.
[Synchronize Storage Allocation]Notice ID: | Routing Protocol: Active
This system log was generated automatically by the server daemon. Manual intervention is required to maintain active mail protocols. If you do not manage the infrastructure for -, contact your local network administrator.
This is a post-only mailing address. Replies to this message are routed to an unmonitored null device.
© 2026 cPanel, L.L.C. operating for -. All rights reserved.
Как распознавать фишинговые письма
Необычно точное предупреждение о хранении — важная характеристика фишингового письма. cPanel — Automated Storage Report Вместо того чтобы просто утверждать, что почтовый ящик заполнен, он указывает, что использование достигло ровно 98,4%, и обозначает ситуацию как критическую ситуацию.
В письме также используется техническая терминология, чтобы сделать свои утверждения правдоподобными. Оно относится к выделенному разделу, входящей маршрутизации, синхронизации на стороне сервера, кэшированным временным файлам, протоколам активной почты и серверному демоне. Эти термины приведены как оправдание для направления получателя к кнопке «Синхронизировать распределение хранилища».
Получатели не должны предполагать, что подробная техническая формулировка или конкретные данные доказывают подлинность отчёта о хранении. Неожиданное предупреждение о почтовом ящике можно проверить напрямую через легитимную панель управления хостинг-провайдера без использования ссылки, указанной в электронном письме.
Страница входа, доступная через эту кнопку, — ещё одна причина для осторожности. В этой кампании получатели попадают на страницу веб-почты в стиле cPanel, размещённую через Firebase Storage. Наличие логотипов cPanel и знакомой формы входа не означает, что страница принадлежит cPanel или хостинг-провайдеру получателя.
Поэтому важно проверять фактический адрес, отображаемый в браузере. Фишинговая страница может воспроизводить логотипы, формы, меню и другие визуальные элементы, размещаясь в неотношённом месте, не связанном с компанией, которую она выдаёт.
Запрос адреса электронной почты и пароля также следует рассматривать в контексте. В оригинальном письме утверждается, что хранилище должно быть синхронизировано, но следование инструкциям в конечном итоге приводит к запросу учетных данных Webmail на мошеннической странице.
Получатели, которым действительно нужно проверить хранилище почтового ящика, могут самостоятельно войти в свой хостинг-аккаунт или веб-почту, не нажимая «Синхронизировать распределение хранилища» в письме.