Фишинговое письмо « cPanel Bot Prevention Check » — это мошенничество, предназначенное для кражи паролей от почтовых аккаунтов путем выдачи себя за команду безопасности веб-почты. В нём утверждается, что на аккаунте получателя обнаружена необычная активность, и требуется дополнительная проверка для подтверждения личности. В письме этот запрос представлен как рутинная мера безопасности, предназначенная для защиты от автоматических атак и несанкционированного доступа.
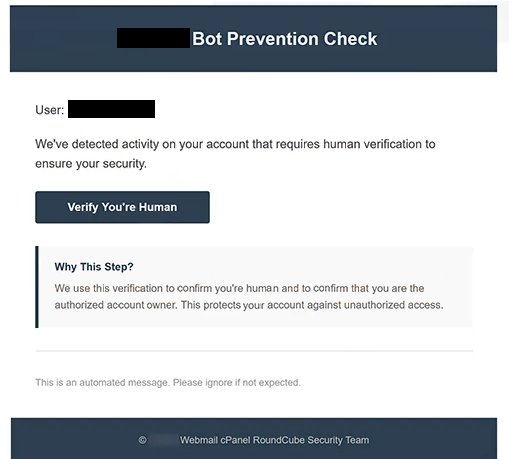
Фишинговое письмо содержит тему с надписью «Проверка аккаунта: Подтвердите, что вы не робот» и показывает заголовок «Проверка предотвращения ботов». В нём подразумевается, что получатель должен пройти процедуру проверки человека для обеспечения безопасности аккаунта. Однако в нём нет конкретной информации о предполагаемой подозрительной активности или доказательств того, что аккаунт был скомпрометирован.
Получателям предлагается нажать кнопку с надписью «Подтвердить, что вы человек». Вместо открытия легитимной CAPTCHA или сервиса подтверждения аккаунта кнопка ведёт на фейковую страницу входа в веб-почту, размещённую на enfestarif[.] web.tr. Сайт имитирует интерфейс аутентификации cPanel Webmail и запрашивает пароль от электронной почты посетителя.
Фишинговая страница отображает знакомое брендирование веб-почты и автоматически вводит адрес электронной почты получателя. Такая персонализация может сделать сайт связанным с фактическим аккаунтом получателя. Однако мошенники могут включать известные адреса электронной почты в фишинговые ссылки, чтобы сделать обманчивые формы входа более убедительными.
Пароли, введённые в форму, могут быть захвачены злоумышленниками. Имея действительные учетные данные, мошенники могут пытаться получить доступ к личным письмам, скачать конфиденциальные вложения и выдать себя за владельца аккаунта. Они также могут попытаться скомпрометировать другие онлайн-сервисы, связанные с пострадавшим адресом.
Кампания ссылается на cPanel и RoundCube — легитимные программные продукты, связанные с веб-хостингом и почтовыми сервисами. Эти имена используются без какого-либо официального разрешения или участия их разработчиков. Предполагаемая процедура предотвращения ботов служит предлогом для сбора учетных данных для входа.
Полное cPanel Bot Prevention Check фишинговое письмо «» приведено ниже:
Subject: — Account Verification Confirm you are not a robot
— Bot Prevention Check
User: -,
We’ve detected activity on your account that requires human verification to ensure your security.
[Verify You’re Human]
Why This Step?
We use this verification to confirm you’re human and to confirm that you are the authorized account owner. This protects your account against unauthorized access.
This is an automated message. Please ignore if not expected.
© — Webmail cPanel RoundCube Security Team
Как распознавать фишинговые письма
Фишинговое cPanel Bot Prevention Check письмо содержит несколько предупреждающих знаков, включая расплывчатое утверждение о необычной активности аккаунта. Хотя оно подразумевает, что почтовый ящик получателя требует дополнительной защиты, он не выявляет подозрительной активности и не объясняет, что вызвало запрос на проверку. Отсутствие деталей затрудняет подтверждение предупреждения.
Ещё одна подозрительная особенность — неожиданный запрос подтвердить, что получатель — человек. Легальные сервисы могут использовать вызовы CAPTCHA для предотвращения автоматических злоупотреблений, но идентифицированная фишинговая страница запрашивает пароль от электронной почты. Разница между заявленной процедурой проверки и самим запросом является значительным признаком обмана.
Кнопка «Подтвердить, что вы человек» также скрывает не связанный с этим адрес сайта. Связанная страница напоминает знакомый интерфейс входа в веб-почту, но её домен не устанавливает никакой связи с хостинг-провайдером получателя. Узнаваемый логотип или профессионально разработанная форма аутентификации не доказывают, что сайт легитимен.
Заранее заполненный адрес электронной почты — ещё один элемент, предназначенный для подтверждения достоверности. Получатели могут предполагать, что страница распознаёт их аккаунты, поскольку их адреса появляются автоматически. На самом деле эта информация может быть вставлена в фишинговый URL или собрана до распространения письма.
Заявленная идентификация отправителя также заслуживает проверки. В письме упоминается «Webmail cPanel RoundCube Security Team», сочетая узнаваемые имена программного обеспечения для создания впечатления официальной технической поддержки. Однако эти ссылки не указывают организацию, ответственную за управление почтовым ящиком получателя.
Письмо дополнительно подчёркивает административный вид с помощью автоматического языка уведомлений и инструкций не отвечать. Такие элементы могут появляться в легитимных коммуникациях безопасности, но мошенники могут воспроизвести их без труда.