Мошенничество с электронной почтой cPanel Mailbox Storage Limit Reached «» — это фишинговая кампания, использующая поддельные уведомления о хранении почтовых ящиков для получения учетных данных получателей. Фишинговое письмо выдаёт себя за легитимные сервисы управления почтой, включая cPanel и Roundcube, и ложно предполагает, что почтовый ящик получателя достиг своей ёмкости.
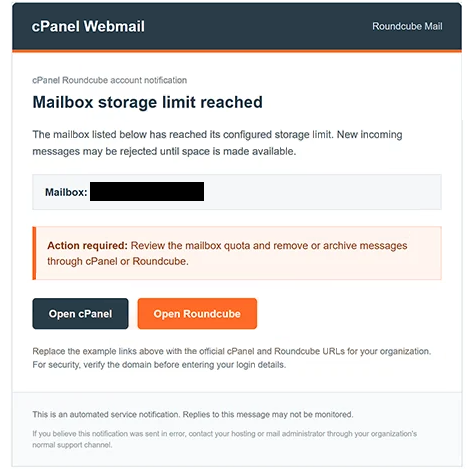
Письма представлены как автоматические сервисные уведомления и могут содержать тему «Roundcube Mailbox Storage Alert». Они утверждают, что почтовый ящик получателя превысил выделенную норму хранения, что может помешать доставке новых сообщений. Предупреждение призвано создать ощущение срочности и побудить получателей решить предполагаемую проблему.
Чтобы уведомление выглядело легитимно, мошенники обращаются к cPanel и Roundcube — оба из которых являются подлинными сервисами, используемыми для хостинга сайтов и управления электронной почтой. В сообщении говорится, что получатели могут решить проблему хранения, используя интерфейс управления электронной почтой и управляя сохранёнными сообщениями.
Фишинговое письмо содержит две кнопки с названиями «Open cPanel» и «Open Roundcube». Хотя эти опции, по-видимому, предоставляют доступ к разным сервисам, оба перенаправляют пользователей на мошеннический сайт. Ссылка на страницу имитирует интерфейс входа в веб-почту и запрашивает адрес электронной почты и пароль посетителя.
Информация, введённая в поддельную форму входа, становится раскрыта мошенникам. Украденные учетные данные могут быть использованы для несанкционированного доступа к электронной почте жертвы, чтения личной переписки и выдачи себя за владельца аккаунта. В зависимости от сервисов, связанных с скомпрометированным адресом, злоумышленники могут также попытаться сбросить пароли для других онлайн-аккаунтов.
Полное cPanel Mailbox Storage Limit Reached фишинговое письмо «» приведено ниже:
Subject: Roundcube Mailbox Storage Alert
cPanel Webmail Roundcube Mail
cPanel Roundcube account notification
Mailbox storage limit reached
The mailbox listed below has reached its configured storage limit. New incoming messages may be rejected until space is made available.
Mailbox: —
Action required: Review the mailbox quota and remove or archive messages through cPanel or Roundcube.
[Open cPanel] [Open Roundcube]
Replace the example links above with the official cPanel and Roundcube URLs for your organization. For security, verify the domain before entering your login details.
This is an automated service notification. Replies to this message may not be monitored.
If you believe this notification was sent in error, contact your hosting or mail administrator through your organization’s normal support channel.
Как распознавать и избегать фишинговых писем
Фишинговые письма такого рода можно выявить, изучив их заявления и запрошенные действия. Неожиданные уведомления о ограничениях хранения почтовых ящиков следует относиться с осторожностью, особенно когда они инструктируют получателей получить доступ к своим аккаунтам через ссылки или кнопки, встроенные в сообщение. Наличие знакомых названий сервисов, логотипов или профессионального форматирования не является достаточным доказательством подлинности уведомления.
Получатели должны проверять предупреждения о хранении почтовых ящиков, напрямую зайдя на сайт своего провайдера хостинга электронной почты, используя ранее сохранённую закладку или известный легитимный адрес. Фактическое использование хранилища аккаунта затем можно проверить через соответствующий интерфейс управления. Если уведомление не соответствует статусу аккаунта, с хостинг-провайдером следует связаться через официальный канал поддержки.
Перед вводом учетных данных на любой странице входа пользователям следует проверить домен сайта и убедиться, что он принадлежит сервису, к которому они собираются обратиться. Фишинговый сайт может очень походить на легитимный веб-почтовый интерфейс, работая под другим адресом. Адреса отправителя также следует проверять, хотя один только знакомый отправитель не подтверждает подлинность.
Любой, кто ввёл свои данные для входа на мошенническом сайте, должен немедленно изменить пароль от электронной почты через легитимный сервис. Пароли, повторно используемые на других аккаунтах, также следует заменить, а многофакторная аутентификация должна быть включена там, где она поддерживается.
Затронутые пользователи также должны проверить недавнюю активность входа, активные сессии, информацию о восстановлении аккаунта и настройки переадресации электронной почты на предмет несанкционированных изменений. Если обнаружена подозрительная активность, следует обратиться к почтовому провайдеру для помощи в защите аккаунта.
Получатели, которые не раскрыли никакой информации, должны сообщить о фишинговом сообщении и удалить его. В этой кампании предполагаемая проблема хранения почтовых ящиков служит предлогом для направления пользователей на страницу с поддельным входом, что делает независимую проверку уведомления самой важной мерой предосторожности.