« Email Verification Guide » фишинговое письмо — это попытка кражи учетных данных, которая сообщает получателям о необходимости подтвердить свой аккаунт до установленного срока. Кампания преподносит этот процесс как административное требование и предупреждает, что игнорирование может в конечном итоге привести к тому, что аккаунт будет признан неактивным и удалённым.
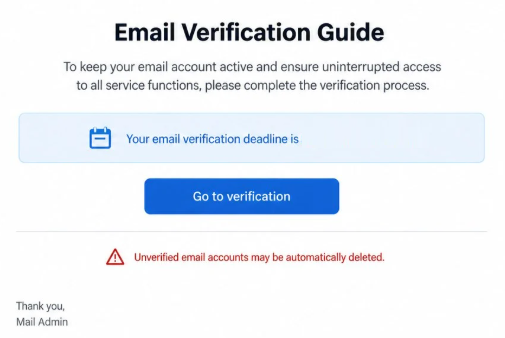
Письмо оформлено так, чтобы выглядеть как автоматическое уведомление, касающееся почтового ящика получателя. Оно указывает на крайний срок проверки и утверждает, что аутентификация должна быть завершена для сохранения доступа ко всем доступным функциям электронной почты.
Для начала предполагаемого процесса верификации предоставляется ссылка. Вместо того чтобы давать получателям законную причину для доступа к своему аккаунту через обычного почтового провайдера, уведомление поощряет их следовать маршруту, указанному напрямую в письме.
Требование верификации сфабриковано. Отправитель не имеет полномочий над почтовым ящиком получателя, а угрозы последствий используются для давления на пользователей с фишинговым сайтом.
После перехода по указанной ссылке жертвы могут перейти на страницу входа с поддельной электронной почтой. Сайт может напоминать знакомый веб-сервис и отображать адрес электронной почты, чтобы страница выглядела связанной с реальным аккаунтом получателя.
Такую кажущуюся персонализацию не следует путать с легитимным распознаванием аккаунта. Фишинговые ссылки могут содержать адрес электронной почты получателя и передавать его мошенническому сайту, позволяя на странице отображаться информация, которой уже владели мошенники.
Цель — получить пароль, связанный с адресом электронной почты. Учетные данные, введённые в поддельную форму входа, захватываются мошенниками, а не используются для завершения проверки аккаунта.
Скомпрометированный почтовый ящик может раскрыть личные письма и информацию о других онлайн-сервисах. Поскольку почтовые аккаунты часто используются для восстановления паролей, доступ к почтовому ящике также может помочь мошенникам нацелиться на дополнительные аккаунты, связанные с тем же адресом.
Риск возрастает, когда жертва повторно использует один и тот же пароль в нескольких сервисах. Учетные данные, полученные через фишинговое письмо, Email Verification Guide могут потенциально раскрыть другие аккаунты, если идентичные данные для входа использовались в других местах.
Любой, кто отправил учетные данные через страницу мошеннической верификации, должен сменить пароль электронной почты через легального провайдера. Также следует заменить повторно использованные пароли, а почтовый ящик проверить на незнакомые сессии или несанкционированные изменения настроек аккаунта.
Как распознать фишинговое Email Verification Guide письмо
Крайний срок проверки является ключевым элементом этого мошенничества. Устанавливая конкретный срок к предполагаемому требованию аутентификации, письмо пытается помешать получателям тщательно задуматься, действительно ли требуется верификация.
Угроза последующего удаления аккаунта добавляет дополнительного давления. Получателям внушают мысль, что невыполнение запрошенного процесса может привести к классификации почтового ящика как неактивного, что сделает верификационную ссылку необходимой для сохранения доступа.
Ещё одна проблема — расплывчатая личность предполагаемого администратора. Уведомление использует общий административный язык, а не устанавливает чёткую связь с компанией, которая фактически управляет электронной почтой получателя.
Конкретные данные аккаунта также могут сделать письмо более достоверным. Получатель может увидеть свой собственный адрес электронной почты, дату подтверждения или автоматически сгенерированную временную метку. Ни один из этих элементов не доказывает, что отправитель имеет доступ к почтовому ящике или знает его подлинный статус аккаунта.
Особенно важен запрос на вход, следующий после ссылки на верификацию. Страница может отображать знакомый дизайн веб-почты или показывать правильный адрес электронной почты, при этом оставаясь под контролем мошенников. Пользователям следует проверять сам домен перед вводом пароля, а не полагаться на брендинг или персонализацию.
Получатели также могут полностью избежать процесса верификации по электронной почте. Если аккаунт действительно требует аутентификации, это можно проверить, открыв обычное приложение электронной почты или самостоятельно зайдя на официальный сайт провайдера.
Нет необходимости использовать незапрошенную ссылку на верификацию, чтобы определить, требует ли почтовый ящик внимания. Подлинное предупреждение о аккаунте также должно быть видно через собственный аккаунт провайдера или в настройках безопасности.