Фишинговое Incoming Mails Witheld письмо — это попытка кражи учетных данных, построенная вокруг проблемы с доставкой поддельной почты. Оно сообщает получателям, что важные входящие письма остановлены и останутся недоступными до проверки настроек аккаунта.
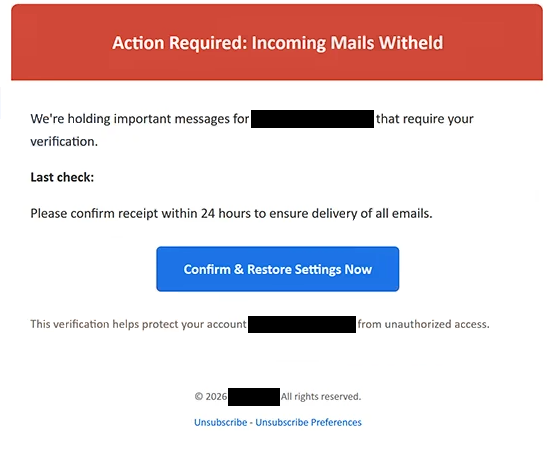
В письме используется тема, относящаяся к требуемому действию и доставке почты. В теле предупреждения становятся более прямыми с заголовком «Требуется действие: Incoming Mails Witheld ». В нём утверждается, что важные письма, адресованные получателю, в настоящее время удерживаются из-за необходимости проверки.
Чтобы ситуация выглядела актуальной, в письме указана дата и время «последней проверки». Получателям даётся 24 часа на подтверждение получения, что подразумевает, что завершение запрошенной проверки позволит доставить все ожидающие письма.
На предоставленной кнопке написано «Подтвердить и восстановить настройки сейчас». Это не настоящая функция восстановления настроек почтового ящика. После этого получатель попадает на фишинговый сайт, созданный для получения учетных данных электронной почты.
В проанализированном случае страница была спроектирована так, чтобы напоминать экран входа в Gmail. На ней отображался логотип Gmail, а в соответствующем поле уже был введён адрес электронной почты получателя. Посетителю запрашивали пароль и предоставляли кнопку «Продолжить».
Заранее заполненный адрес может создавать впечатление, что страница связана с настоящим почтовым ящиком пользователя, но сайт не управляется Google. Информация, введённая в форму, отправляется мошенникам, стоящим за кампанией.
Фишинговая схема также может адаптироваться в зависимости от провайдера электронной почты получателя. Поэтому не каждый получатель обязательно видит одну и ту же страницу в стиле Gmail. Пользователю с аккаунтом другого провайдера может показать интерфейс входа, который будет напоминать этот сервис.
Цель остаётся неизменной независимо от того, какой дизайн входа отображается: получить пароль, связанный с адресом электронной почты получателя. Заявления о задержании входящей почты и настройках, требующих восстановления, просто используются для того, чтобы привести жертву к этой форме учетных данных.
Если учетные данные уже были предоставлены, пароль от затронутой электронной почты следует немедленно изменить через легитимного провайдера. Также следует заменить пароли на других аккаунтах, а также проверить аккаунт на незнакомые сессии, устройства или изменения.
Полное Incoming Mails Witheld фишинговое письмо «» приведено ниже:
Subject: Action Required for — recipients: Mail Delivery
Action Required: Incoming Mails Witheld
We’re holding important messages for — that require your verification.
Last check:
Please confirm receipt within 24 hours to ensure delivery of all emails.
[Confirm & Restore Settings Now]
This verification helps protect your account — from unauthorized access.
© 2026 -. All rights reserved.
[Unsubscribe] — [Unsubscribe Preferences]
Как распознать фишинговое Incoming Mails Witheld письмо
Основная тактика давления в этой кампании — утверждение, что сообщения уже не получаются. Вместо того чтобы предупредить о проблеме, которая может возникнуть позже, фишинговое Incoming Mails Witheld письмо сообщает получателям, что важные письма уже ожидают и не могут быть доставлены до проверки.
24-часовой срок добавляет ещё одну причину действовать быстро. Кто-то, ожидающий важное деловое или личное письмо, может скорее выбрать «Подтвердить и восстановить настройки сейчас», вместо того чтобы сначала выяснить, пришло ли предупреждение от их реального почтового провайдера.
Временная метка «последний чек» также заслуживает внимания. Точная дата и время могут сделать уведомление так, будто уведомление было автоматически сгенерировано из настоящей почтовой системы. В этом случае технически выглядящая деталь сопровождает сфабрикованную проблему доставки и не доказывает, что отправитель имеет доступ к статусу почтового ящика получателя.
Также существует несоответствие между заявленной проблемой и запрошенным действием. В письме утверждается, что сообщения удерживаются до подтверждения настроек, но следование инструкциям приводит к странице, где запрашивают пароль от электронной почты. Ввод пароля на этой странице не открывает ожидающие письма.
Персонализированная страница входа может усложнить выявление этого мошенничества с первого взгляда. Наличие уже введённого адреса получателя может означать, что сайт распознаёт аккаунт. Эта информация может быть передана по фишинговой ссылке и использована, чтобы страница выглядела более убедительно.
Получателям следует обратить внимание, куда ведёт кнопка «Подтвердить и восстановить настройки сейчас». Знакомый брендинг Gmail или другой веб-почты на странице назначения недостаточен для подтверждения подлинности. Домен должен принадлежать ожидаемому почтовому провайдеру до ввода любых учетных данных.
Предполагаемую проблему с доставкой почты можно также проверить без использования электронной почты. Открытие обычного веб-приложения или самостоятельное переключение на легитимный сайт провайдера позволяет пользователю проверить почтовый ящик напрямую.
Отличительной закономерностью фишингового Incoming Mails Witheld письма является сочетание якобы удерживаемых сообщений, недавней метки времени «последний чек», 24-часового срока проверки и кнопки «Подтвердить и восстановить настройки сейчас». Эти элементы приводят к созданию фейковой страницы входа, специфичной для провайдера, настоящая цель которой — захватить пароль от электронной почты получателя.