KREMLIN — это банковский троян, созданный для кражи паролей, данных браузера и финансовой информации с заражённых компьютеров Windows. Вредоносное ПО активно как минимум с середины 2025 года и в основном нацелено на пользователей в Бразилии, используя приманки, связанные с бразильскими банками и платежными сервисами.
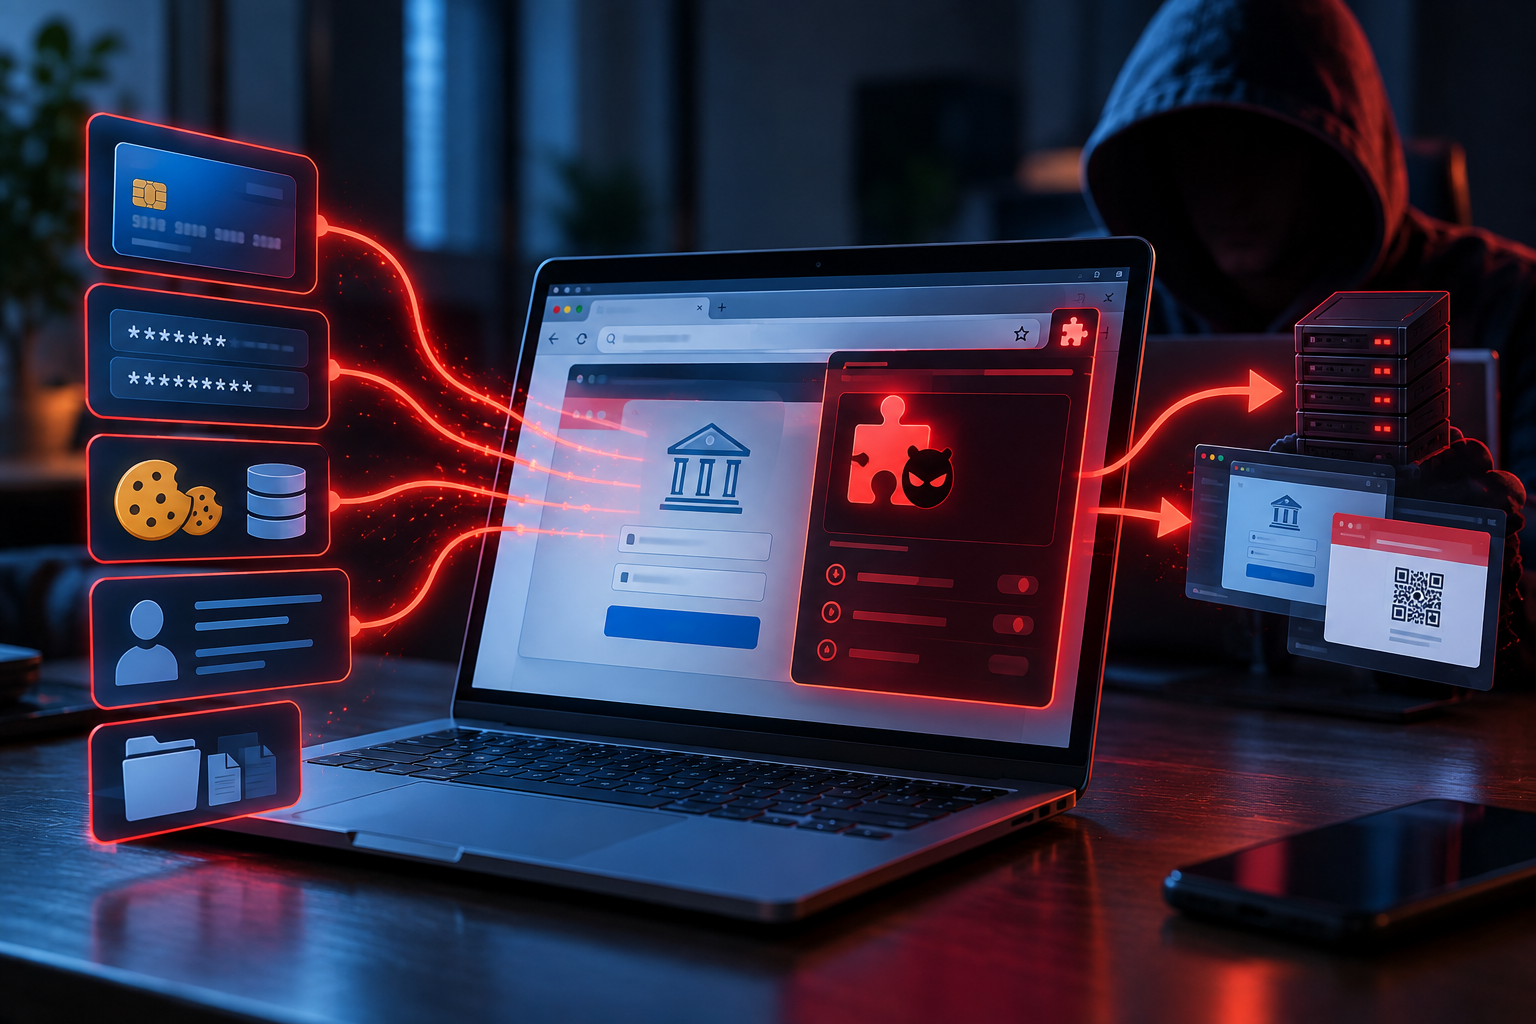
Значительная часть атаки происходит внутри веб-браузера жертвы. KREMLIN тайно устанавливает вредоносное расширение в Google Chrome Microsoft Edge. После активации это расширение может собирать сохранённые пароли, куки, информацию об автозаполнении и другие данные, хранящиеся в профилях браузера.
Это делает KREMLIN особенно опасным для пользователей интернет-банкинга. Расширение может отслеживать выбранные сайты и записывать информацию, введённую в текстовые поля, включая имена пользователей и пароли. Оно также может перехвативать информацию, поданную через формы и веб-запросы, потенциально раскрывая данные о платежах или переводах.
KREMLIN может делать больше, чем просто наблюдать за активностью браузера. Вредоносное расширение способно изменять контент, отображаемый на сайтах. Злоумышленники могут использовать эту возможность для размещения фейковых форм или подсказок на легитимных банковских страницах или перенаправления пользователей на другие сайты после взаимодействия с определёнными ссылками или кнопками.
В более ранней версии кампании эта возможность была продемонстрирована против WhatsApp Web и бразильского банка Sicoob. Жертвам показали португальский оверлей, в котором утверждалось, что их сессия вот-вот истечёт, и просили отсканировать новый QR-код. QR-код контролировали злоумышленники и, вероятно, был предназначен для помощи в захвате аккаунтов.
KREMLIN также собирает информацию браузера вне активных банковских сессий. Злоумышленники могут приказывать расширению делать скриншоты открытых вкладок, определять, какие сайты открыты, получать файлы cookie и другую информацию, сохранённую в браузере, а также скачивать содержимое веб-страниц.
Вредоносное ПО использует несколько методов, чтобы усложнить своё присутствие. Вместо того чтобы просить жертву одобрить расширение браузера, KREMLIN копирует его напрямую в Chrome профили Edge и изменяет защищённые данные конфигурации браузера. Он может получать внутренние ключи шифрования браузера из памяти, чтобы несанкционированные изменения казались действительными для браузера.
Проанализированная версия расширения называлась «AVSync System Inc V19.14.9». Ранние версии использовали такие названия, как «FrameSync Driver System» и «FrameSync Plugin Project». Расширение всё ещё может отображаться на странице расширений браузера, что делает незнакомое расширение с общим значком и режимом разработчика возможно признаком заражения.
Некоторые кампании KREMLIN также устанавливали отдельные удалённые трояны. Исследователи наблюдали использование PULSAR в ранних операциях, а REMCOS RAT — в последующих кампаниях. Эти дополнительные инструменты могут предоставить злоумышленникам более широкий удалённый доступ к заражённому компьютеру.
Последствия заражения могут выходить за рамки одного банковского счета. Украденные пароли и файлы cookie от браузеров могут раскрыть другие онлайн-аккаунты, а перехваченная банковская информация может способствовать финансовой краже. Жертвы также могут столкнуться с угломом аккаунтов, кражей личных данных и дальнейшим заражением вредоносным ПО.
Как КРЕМЛЬ заражает компьютеры?
Кампании КРЕМЛЁВ используют банковские файлы и другие методы социальной инженерии, чтобы убедить жертв начать заражение самостоятельно. Один из задокументированных методов включает вредоносные JavaScript-файлы, замаскированные под финансовые документы, такие как платежные квитанции, банковские выписки и подтверждения переводов с помощью PIX или TED.
Имена файлов могут отсылать к известным бразильским финансовым учреждениям и платежным сервисам. В кампании использовались имена, связанные с Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander и Mercado Pago. Поздние кампании также использовали документы, представленные в виде бизнес-разрешений и сертификатов.
При открытии вредоносного JavaScript-файла жертва видит ложную ошибку, указывающую на то, что документ не мог быть корректно отобразен. Однако за кулисами скрипт проверяет, работает ли он на реальном компьютере, а не на среде анализа вредоносного ПО. Затем скрипт загружает Node.js и продолжает процесс заражения.
КРЕМЛЬ использует необычный подход для поиска частей своей инфраструктуры. Часть конфигурационной информации хранится в смарт-контрактах на блокчейне Ethereum. Вредоносное ПО может считывать эти публичные данные блокчейна, чтобы определить, откуда следует скачивать дополнительные компоненты, позволяя операторам менять инфраструктуру без полной зависимости от фиксированного адреса сервера.
Некоторые вредоносные компоненты также были спрятаны в, казалось бы, обычных JPEG-файлах, размещённых в Internet Archive. Последняя проанализированная версия также использует легитимный подписанный исполняемый файл SentinelOne для загрузки вредоносного DLL с помощью техники, известной как сайд-лоадинг DLL.
Сохраняемость устанавливается через запланированную задачу под названием «MicrosoftNodeRuntimeUpdater». Эта задача настроена на запуск вредоносного ПО вскоре после входа пользователя в Windows, помогая инфекции перезапускать систему.
Другие задокументированные кампании KREMLIN использовали файлы ярлыков LNK, выполняющие скрипты PowerShell. Злоумышленники также продвигали поддельный плагин Adobe Acrobat через поддельный сайт. Эти методы показывают, что вредоносное ПО не опирается на один тип вредоносных файлов.
Пользователям следует быть особенно осторожными при неожиданных банковских документах, поступающих онлайн. JavaScript-файлы с расширениями, такими как .js или .jse, не должны рассматриваться как обычные банковские выписки, квитанции или подтверждения перевода. Программное обеспечение и расширения для браузера также следует получать только из надёжных и официальных источников.
Регулярный просмотр установленных расширений браузера может помочь выявить подозрительные дополнения. Незнакомое расширение, внезапно появившееся в Chrome Edge, особенно в режиме разработчика, заслуживает внимания.
Системы, подозреваемые в заражении KREMLIN, следует сканировать с помощью надёжного программного обеспечения безопасности. Поскольку вредоносное ПО может похищать пароли и банковскую информацию, учетные данные следует менять с известного чистого устройства после удаления инфекции. Банковские счета и другие важные сервисы также должны быть проверены на несанкционированную активность.