Фишинговое Mailbox Usage Alert письмо «» использует почти полный входящий ящик как причину для запроса получателей войти в систему. Оно показывает, по-видимому, рутинное уведомление о хранении, но сообщаемое использование сфабриковано, а предоставленная опция управления хранением приводит к созданию сайта с кражей учетных данных.
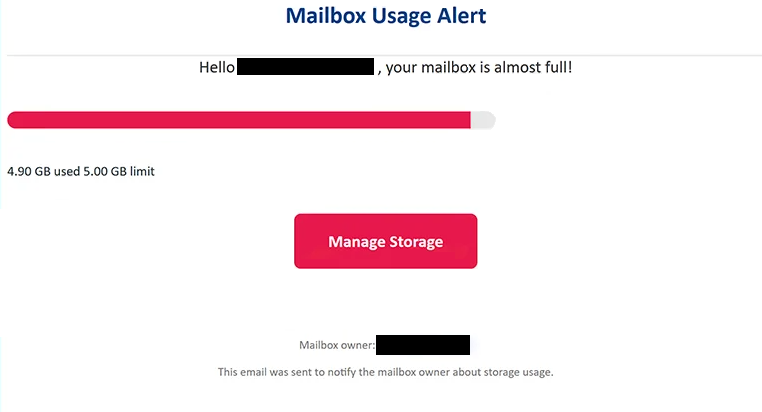
Согласно электронному письму, получатель уже использовал 4,90 ГБ из 5,00 ГБ разрешения на почтовый ящик. Поскольку якобы осталось очень мало ёмкости, предупреждение говорит, что почтовый ящик почти заполнен, и поощряет пользователя управлять доступным хранилищем.
В качестве очевидного решения предусмотрена кнопка «Управлять хранилищем». Тот, кто регулярно получает большие вложения или хранит многолетнюю электронную почту, может считать такое предупреждение правдоподобным, особенно потому, что в письме указаны конкретные цифры, а не просто указано, что запас хранения заканчивается.
Однако эта кнопка не открывает подлинную страницу управления хранением. Она направляет получателя на фишинговый сайт, предназначенный для сбора учетных данных для входа в электронную почту.
Эта кампания использует фишинговую страницу, которая может определить поставщика электронной почты получателя по адресу электронной почты и соответственно изменить его внешний вид. Это позволяет мошенникам показывать интерфейс входа, который больше подходит для человека, открывающего ссылку, вместо того чтобы показывать одну и ту же универсальную форму для всех.
Во время анализа сайт представил поддельный «Gmail Secure Portal». Форма удостоверения была оформлена так, чтобы напоминать интерфейс входа Google и отображалась на фоне, оформленном под настоящую страницу входа в Gmail.
Сайт запрашивает имя пользователя и пароль. Информация, предоставляемая там, поступает мошенникам, а не почтовому провайдеру получателя. Хранилище почтового ящика не управляется и не расширяется путём прохождения процесса поддельного входа.
Получение пароля от электронной почты может дать мошенникам доступ к гораздо большему, чем к хранимым сообщениям. Скомпрометированный входящий ящик может содержать личную переписку и информацию о других сервисах. Он также может быть связан с аккаунтами, использующими этот адрес электронной почты для восстановления пароля.
Любой, кто уже ввёл учетные данные через страницу «Управление хранилищем», должен немедленно изменить пароль от затронутого почты. Тот же пароль также следует заменить там, где он был повторно использован. Также уместно проверять недавнюю активность аккаунта и незнакомые сессии после раскрытия учетных данных.
Полное Mailbox Usage Alert фишинговое письмо «» приведено ниже:
Subject: Alert: Mailbox Usage Warning — —
Mailbox Usage Alert
Hello — , your mailbox is almost full!
4.90 GB used 5.00 GB limit
[Manage Storage]Mailbox owner: —
This email was sent to notify the mailbox owner about storage usage.
Как определить фишинговое Mailbox Usage Alert письмо
Показатели хранения — один из факторов, делающих эту попытку фишинга убедительной. В письме нет приблизительного предупреждения, например, «ваш почтовый ящик заполнен на 90%». Вместо этого указано, что из лимита 5,00 ГБ было использовано 4,90 ГБ. Точные цифры могут создать впечатление, что уведомление было сгенерировано на основе реальных данных аккаунта, но в данном случае они являются частью обмана.
Субъект также преподносит письмо как прямое предупреждение о почтовом ящике, а не как очевидную чрезвычайную ситуацию с безопасностью. Такой подход может побудить получателей воспринимать «Управление хранилищем» как обычную функцию обслуживания аккаунта.
Что происходит после нажатия этой кнопки, становится более показательным. Управление хранилищем должно перенаправлять пользователей в настройки, связанные с их настоящей почтовой службой. Вместо этого эта кампания отправляет их на отдельный фишинговый сайт и пытается получить их учетные данные для входа.
Возможность страницы имитировать провайдера получателя может ещё больше скрыть мошенничество. Пользователь Gmail может столкнуться с брендингом в стиле Google, а фишинговая система способна определить почтовый сервис по указанному адресу. Видеть брендинг ожидаемого провайдера после перехода по ссылке не гарантирует, что страница подлинна.
Домен в адресной строке браузера — более полезная деталь для изучения. Знакомый логотип, фон или форма входа можно скопировать, в то время как фишинговый сайт остаётся размещённым вне инфраструктуры легального провайдера.
Получатели также могут проверить предупреждение о хранении без использования «Управление хранилищем». Открытие обычного почтового приложения или ручной доступ к сайту провайдера позволяет пользователям проверить реальную ёмкость почтового ящика в настройках аккаунта. Если почтовый ящик действительно близок к пределу, эта информация должна быть доступна там.