Фишинговое письмо « Security Verification — Periodic Due Diligence » — это мошенничество, которое пытается получить учетные данные учетных записей электронной почты, выдаючи себя за службу безопасности веб-почты. В нём утверждается, что получатели должны пройти обязательную процедуру проверки аккаунта, чтобы сохранять бесперебойный доступ к своим почтовым ящикам. В уведомлении это требование рассматривается как часть рутинной проверки безопасности, но его настоящая цель — направить пользователей на фишинговый сайт.
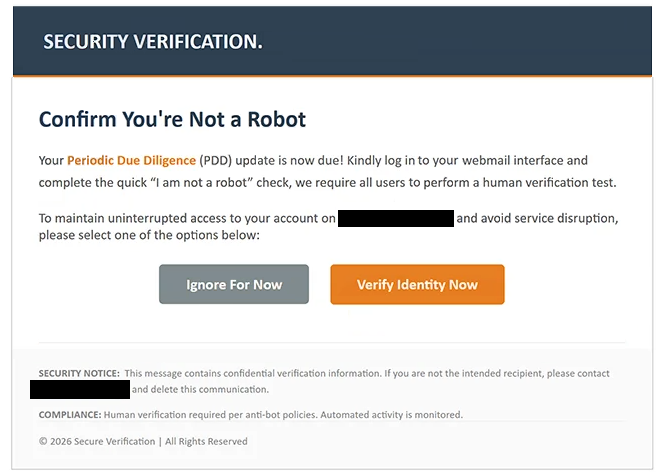
Письмо имеет тему «Периодическая проверка должной проверки» и содержит заметные заголовки, такие как «ПРОВЕРКА БЕЗОПАСНОСТИ» и «Подтвердите, что вы не робот». В нём сообщается получателям о необходимости обновления периодической проверки должной проверки (PDD) и о необходимости войти в свои веб-почтовые аккаунты для проведения проверки личности. Однако в письме не указано конкретный инцидент безопасности и не объясняется, почему необходима верификация.
Получателям предупреждают, что невыполнение процедуры может прервать доступ к их почтовым аккаунтам. В уведомлении есть две кнопки — «Игнорировать сейчас» и «Подтвердить личность сейчас», призывающие пользователей выбрать опцию подтверждения. Такое решение делает запрос скорее похожим на обычную процедуру обслуживания аккаунта, чем на попытку получить конфиденциальную информацию.
Нажатие «Подтвердить личность сейчас» ведёт на фишинговый сайт. Страница имитирует интерфейс входа через cPanel Webmail и запрашивает адрес электронной почты и пароль посетителя. Несмотря на заявления в письме о подтверждении человека, сайт не проводит легитимную проверку CAPTCHA.
Фишинговая форма предназначена для сбора данных для входа мошенников. Если получатели предоставляют действительные пароли, злоумышленники могут попытаться получить доступ к их почтовым ящикам, прочитать личную переписку и получить конфиденциальные вложения. Они также могут выдать себя за владельцев аккаунтов, чтобы распространять дополнительные фишинговые письма или пытаться скомпрометировать другие сервисы, связанные с пострадавшими адресами.
В письме содержатся ссылки на антиботовские политики, автоматизированный мониторинг активности и процедуры конфиденциальной проверки аккаунтов. Эти элементы призваны создать впечатление официальной службы безопасности, хотя не подтверждают, что проводится реальный контроль.
Фишинговое письмо » Security Verification — Periodic Due Diligence » неправильно использует внешний вид легитимных веб-почтовых сервисов, включая cPanel. Предполагаемое требование по должной осмотрительности служит предлогом для кражи учетных данных, и никакой законной связи с cPanel не выявлена.
Полное фишинговое письмо « Security Verification — Periodic Due Diligence » ниже:
Subject: Periodic Due Diligence
SECURITY VERIFICATION.
Confirm You’re Not a Robot
Your Periodic Due Diligence (PDD) update is now due! Kindly log in to your webmail interface and complete the quick «I am not a robot» check, we require all users to perform a human verification test.
To maintain uninterrupted access to your account on — and avoid service disruption, please select one of the options below:
[Ignore For Now] [Verify Identity Now]
SECURITY NOTICE: This message contains confidential verification information. If you are not the intended recipient, please contact — and delete this communication.
COMPLIANCE: Human verification required per anti-bot policies. Automated activity is monitored.
© 2026 Secure Verification | All Rights Reserved
Как распознать фишинговые письма
Фишинговое письмо « Security Verification — Periodic Due Diligence » содержит несколько предупреждающих признаков, начиная с расплывчатого объяснения предполагаемой проверки аккаунта. В нём утверждается, что проверка обязательна, но не указывается организация, ответственная за это требование, и не предоставляется конкретные детали аккаунта. Одна только формальная терминология не доказывает, что административный запрос является легитимным.
Ещё одна подозрительная особенность — инструкция подтвердить, что получатель — человек, войдя в аккаунт веб-почты. Легитимные сайты могут использовать вызовы CAPTCHA, чтобы отличить людей от автоматизированного программного обеспечения, но идентифицированная фишинговая страница запрашивает пароль от электронной почты. Такое несоответствие между заявленной проверкой безопасности и реальным запросом на аутентификацию является явным признаком обмана.
Предупреждение о прерванном доступе к аккаунту также создаёт давление с необходимостью принять меры. Получателям рекомендуется верить, что их почтовые ящики могут стать недоступными, если они не завершат проверку. Однако в письме не объясняется, какое конкретное ограничение будет применяться и почему аккаунт требует дополнительной аутентификации.
Две кнопки — «Игнорировать пока что» и «Подтвердить личность сейчас» — ещё одна отличительная особенность. Их оформление делает уведомление похожим на стандартное напоминание о безопасности, при этом рекомендуется проверка. Тем не менее, кнопка подтверждения направляет пользователей на сайт, не связанный с их идентифицируемым почтовым провайдером.
Фишинговый сайт имитирует знакомую страницу входа в cPanel Webmail, что может сделать его надёжным. Однако мошенники могут воспроизводить узнаваемые логотипы, поля аутентификации и административные интерфейсы. Адрес сайта и его связь с заявленным сервисом являются более значимыми, чем его визуальный дизайн.
В письме также содержится ссылка на политики антиботов и требования конфиденциальности. Эти заявления придают уведомлению технический и официальный тон, не предоставляя проверяемых доказательств реальной процедуры безопасности. Ссылка на авторские права на «Secure Verification» также не устанавливает личность отправителя.