« Untrusted Device Was Added To Your Account » фишинговое письмо — это поддельное уведомление о безопасности, созданное для кражи учетных данных электронной почты. Оно пытается заставить получателей поверить, что к их аккаунту недавно было подключено незнакомое устройство, и поощряет их проверить активность через предоставленную кнопку.
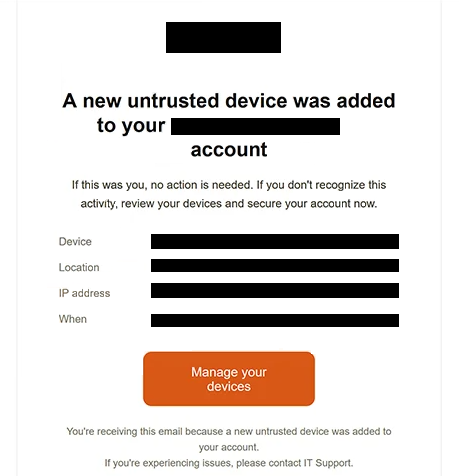
Субъект гласит: «Оповещение безопасности: новое ненадёжное устройство добавлено в ваш аккаунт электронной почты». Вместо того чтобы полагаться только на расплывчатое предупреждение, в письме содержится несколько деталей о предполагаемом входе. Среди них — устройство, идентифицированное как Electron на Windows, местоположение в Вирджиния-Бич, IP-адрес и конкретная дата и время.
Получателям сообщается, что никаких действий не требуется, если они распознают активность. Тем, кто не распознаёт устройство, рекомендуется проверить свои устройства и защитить аккаунт. В письме для этого есть кнопка «Управление устройствами».
Предупреждение о безопасности — фейк. Нажатие кнопки переносит пользователя на фишинговый сайт, а не на легитимную страницу управления аккаунтами.
Важной частью этой кампании является то, как фишинговый сайт адаптируется к получателю. Адрес электронной почты кодируется в URL, и сайт использует его для определения того, каким почтовым провайдером пользуется человек. Затем он может представить форму входа, похожую на конкретный сервис.
В анализируемом примере фишинговая страница показывала поддельное наложение входа в Gmail. Она запрашивала адрес электронной почты и пароль, но пользователи других почтовых провайдеров могут столкнуться с другой подделкой в зависимости от их адреса.
Данные, поданные через фейковую форму, отправляются мошенникам. Они не используются для проверки подключённых устройств или защиты аккаунта.
Украденный пароль электронной почты может дать злоумышленникам доступ к информации, хранящейся во входящем, и раскрыть другие аккаунты, использующие скомпрометированный адрес для восстановления пароля. Мошенники также могут использовать почтовый ящик, чтобы выдать себя за владельца или попытаться помешать легитимному пользователю получить к нему доступ.
Это письмо не является подлинным уведомлением о безопасности от Google, Gmail или другого почтового провайдера. Любой, кто ввёл учетные данные на фишинговой странице, должен немедленно изменить затронутый пароль, проверить активные сессии и подключённые устройства, а также заменить тот же пароль на других аккаунтах, где он использовался повторно.
Полное Untrusted Device Was Added To Your Account фишинговое письмо «» приведено ниже:
Subject: Security Alert: A new untrusted device added to your Email account
—
A new untrusted device was added to your — account
If this was you, no action is needed. If you don’t recognize this activity, review your devices and secure your account now.Device: —
Location: —
IP address: —
When: —[Manage your devices]
You’re receiving this email because a new untrusted device was added to your account.
If you’re experiencing issues, please contact IT Support.
Как распознать это фишинговое письмо
Фишинговое письмо «» разработано так, чтобы напоминать тип уведомления о безопасности, которые Untrusted Device Was Added To Your Account пользователи действительно могут получать после необычной активности в аккаунте. Это делает контекст предупреждения особенно важным.
Одним из методов для повышения достоверности является включение подробной информации о предполагаемом устройстве. В письме не просто говорится, что произошёл неизвестный вход. В письме указаны тип устройства, местоположение в Вирджиния-Бич, IP-адрес и временная метка. Эти данные могут выглядеть как доказательства, взятые из реального журнала безопасности, но их присутствие не доказывает, что активность имела место.
Кнопка «Управлять устройствами» — ещё одна важная часть обмана. Получатель, обеспокоенный неизвестным устройством, вполне может захотеть проверить недавнюю активность аккаунта, но эта кнопка отправляет его на сторонний фишинговый сайт, а не на законные настройки безопасности почтового провайдера.
Страница, появляющаяся после, может быть особенно обманчивой, поскольку меняется в зависимости от провайдера электронной почты получателя. Например, пользователь Gmail может увидеть запрос на вход в стиле Gmail. Такая персонализация может сделать попытку фишинга более актуальной, чем обычная фейковая страница входа.
Поэтому получателям следует обращать внимание на сам домен, а не полагаться на знакомые логотипы или форму входа, которая кажется совпадающей с их почтовым провайдером. Страница, визуально похожая на ожидаемый сервис, всё равно может быть контролирована мошенниками.
Последовательность событий также показательна. В письме утверждается, что пользователю необходимо осмотреть незнакомое устройство, но следование инструкциям в конечном итоге приводит к запросу учетных данных для входа в электронную почту на не связанном сайте. Настройки безопасности аккаунта должны осуществляться напрямую через официальный сайт или приложение провайдера.