Фишинговое письмо « Verification of Access Renewal » — это мошенничество, выдающее себя за IT-службу поддержки с целью украсть пароли от почтовых аккаунтов. В нём утверждается, что пароль получателя истёк, и он был выведен из своего аккаунта. Фишинговое письмо представляет собой процедуру верификации как единственный способ восстановить доступ, продолжая использовать существующий пароль.
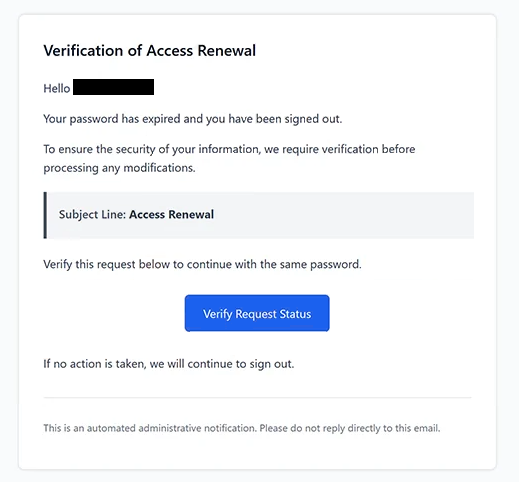
Письмо содержит тему «Access Renewal» и содержит заголовок « Verification of Access Renewal .» В нём сообщается, что их пароли больше не действительны и требуется проверка личности перед тем, как можно будет провести изменения аккаунта. Однако уведомление не указывает конкретного провайдера электронной почты и не объясняет, почему пароль якобы истёк.
Получателям рекомендуется нажать кнопку с надписью «Подтвердить статус запроса». В письме говорится, что выполнение этого шага позволит им продолжать использовать текущий пароль. Также предупреждается, что их будут продолжать выходить из системы, если они не завершат проверку, что создаёт давление на следование инструкциям.
Кнопка ведёт на фишинговый сайт, размещённый на shanghaijundu.com — домене, не связанном с почтовым сервисом получателя. На сайте отображается заголовок «Продолжить с вашим email» и форму входа с уже введённым адресом электронной почты получателя. Затем посетителей просят ввести свои пароли.
Заранее заполненный адрес электронной почты предназначен для того, чтобы страница аутентификации выглядела персонализированной и надёжной. Получатели могут предполагать, что сайт распознаёт их аккаунты, потому что их адреса уже отображаются. Однако эта информация может быть включена в фишинговую ссылку или получена мошенниками до отправки письма.
Пароли, заданные через фейковую форму, собираются злоумышленниками. Если учетные данные действительны, мошенники могут попытаться получить доступ к затронутым почтовым ящикам, прочитать личную переписку и получить конфиденциальную информацию из хранящихся писем или вложений. Они также могут выдать себя за владельцев аккаунтов, чтобы отправлять дополнительные фишинговые письма.
Скомпрометированные почтовые аккаунты могут подвергнуть другие онлайн-сервисы несанкционированному доступу. Злоумышленники могут попытаться сбросить пароли для аккаунтов, связанных с пострадавшим адресом, потенциально получив доступ к дополнительной личной или деловой информации. Степень ущерба зависит от настроек безопасности аккаунта и от того, можно ли успешно использовать украденные учетные данные.
Фишинговое Verification of Access Renewal письмо не подтверждает, что пароль получателя истёк или что его аккаунт был выведен из системы. Его цель — получить учетные данные для входа через фейковую страницу аутентификации, а не пройти законный процесс продления пароля.
Полное Verification of Access Renewal фишинговое письмо «» приведено ниже:
Subject: Access Renewal
Verification of Access Renewal
Hello -,
Your password has expired and you have been signed out.
To ensure the security of your information, we require verification before processing any modifications.
Subject Line: Access RenewalVerify this request below to continue with the same password.
[Verify Request Status]If no action is taken, we will continue to sign out.
This is an automated administrative notification. Please do not reply directly to this email.
Как распознавать фишинговые письма
Фишинговое письмо « Verification of Access Renewal » содержит несколько предупреждающих знаков, начиная с неожиданного уведомления о истечении срока действия пароля. В нём утверждается, что получатель был выведен из аккаунта, но не предоставляется конкретная информация или объяснение предполагаемого истечения срока действия. Уведомление также не указывает организацию, ответственную за управление аккаунтом.
Ещё одна подозрительная деталь — инструкция проверять просроченный пароль, продолжая использовать те же учетные данные. В письме утверждается, что пароль истёк, но предполагается, что проверка позволит получателю продолжать его использовать. Это несоответствие вызывает вопросы о легитимности предполагаемой процедуры продления аккаунта.
Кнопка «Подтвердить статус запроса» особенно важна, поскольку она направляет получателей на сайт, не связанный с их почтовым провайдером. Хотя кнопка, по-видимому, выполняет рутинную административную функцию, её получатель запрашивает существующий пароль получателя. Это несоответствие между заявленной процедурой проверки и самим сайтом характерно для фишинговых писем с кражей учетных данных.
Фейковая страница входа может выглядеть убедительно, поскольку автоматически отображает адрес электронной почты получателя. Однако заранее заполненный адрес не доказывает, что сайт принадлежит легальному провайдеру. Фишинговые сайты могут использовать информацию, уже известную мошенникам, чтобы сделать формы аутентификации персонализированными.
Формулировка письма даёт ещё одну подсказку. В нём используются административные фразы, такие как « Verification of Access Renewal » и относится к требованиям безопасности, не указывая конкретный IT-отдел и не объясняя проблему с аккаунтом. Такая терминология может сделать письмо официальным, при этом предоставляя мало проверяемой информации.
Предупреждение о дальнейшем выходе из системы также создаёт срочность. Получателям рекомендуется верить, что их аккаунты останутся недоступными, если они не завершат проверку. Это давление может сделать встроенную кнопку важнее, чем проверка подлинности заявления о истечении пароля.
Наконец, письмо содержит автоматическое административное уведомление и инструктирует получателей не отвечать. Хотя эти элементы часто встречаются в легитимных системных письмах, их также можно воспроизводить при попытках фишинга.