Фишинговое We ask you to confirm the email address used for your account письмо «» — это мошенничество, предназначенное для кражи учетных данных электронной почты с помощью поддельной проверки. Оно выдаёт себя за провайдера веб-почты и утверждает, что недавнее обновление платформы требует от получателей подтверждения зарегистрированных адресов электронной почты. Предполагаемое обновление используется как предлог для направления пользователей на фишинговый сайт входа.
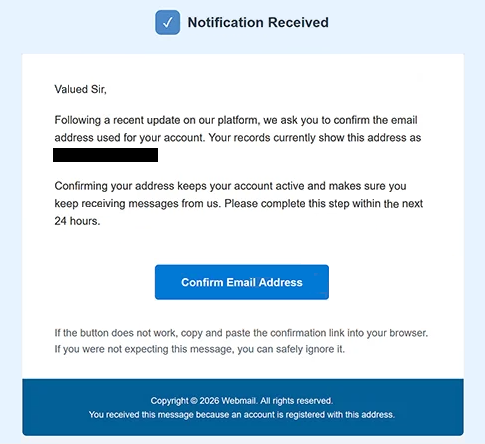
Фишинговое письмо содержит тему «Вы получили уведомление» и информирует получателей, что они должны подтвердить свои адреса электронной почты в течение 24 часов. В нём говорится, что выполнение процедуры необходимо для поддержания активности аккаунтов и продолжения получения писем. Однако уведомление не указывает конкретное обновление платформы и не объясняет, почему существующие аккаунты внезапно требуют дополнительной верификации.
Для завершения предполагаемого подтверждения получателям предлагается нажать кнопку с надписью «Подтвердить адрес электронной почты». Эта кнопка ведёт на фишинговый сайт, размещённый на субдомене pages.dev, а не на легитимном сервисе почты. На сайте отображается логотип Google и бренд «GMAIL Webmail», создавая видимость знакомой страницы аутентификации электронной почты.
Фишинговый сайт может адаптировать свой интерфейс входа под сервис электронной почты посетителя. Это позволяет мошенникам таргетировать пользователей разных почтовых сервисов через одну и ту же кампанию. Предоставляя узнаваемые поля бренда и аутентификации, сайт пытается убедить посетителей, что ввод их учетных данных является частью легитимной процедуры проверки аккаунта.
Настоящая цель сайта — сбор адресов электронной почты и паролей. Если получатели предоставляют действительные учетные данные, мошенники могут попытаться получить доступ к их почтовым ящикам без разрешения. Это может раскрыть личную переписку, вложения, контактную информацию и другие конфиденциальные данные, хранящиеся в скомпрометированных аккаунтах.
Доступ к почтовому аккаунту также может позволить дополнительные атаки. Мошенники могут выдать себя за владельца аккаунта, отправлять фишинговые письма своим контактам или пытаться сбросить пароли других сервисов, связанных с скомпрометированным адресом. Последствия зависят от настроек безопасности аккаунта и от успешного использования украденных учетных данных.
We ask you to confirm the email address used for your account Фишинговое письмо «» не является легитимным уведомлением о верификации аккаунта. Его цель — получить учетные данные для входа, используя опасения по поводу доступа к аккаунту и перебоя в почтовом обслуживании.
Полное We ask you to confirm the email address used for your account фишинговое письмо «» приведено ниже:
Subject: You have received Notification
Notification Received
Valued Sir,
Following a recent update on our platform, we ask you to confirm the email address used for your account. Your records currently show this address as -.
Confirming your address keeps your account active and makes sure you keep receiving messages from us. Please complete this step within the next 24 hours.
[Confirm Email Address]
If the button does not work, copy and paste the confirmation link into your browser. If you were not expecting this message, you can safely ignore it.
Copyright © 2026 Webmail. All rights reserved.
You received this message because an account is registered with this address.
Как распознавать фишинговые письма
We ask you to confirm the email address used for your account Фишинговое письмо содержит несколько предупреждающих знаков, включая необычное приветствие «Ценный сэр». Уведомление якобы касается существующего почтового аккаунта, но не указывает адреса по имени и не указывает, какая почтовая служба отвечает за запрос. Отсутствие персонализации вызывает подозрения, особенно когда письмо утверждает, что требует действий, связанных с конкретным аккаунтом.
Ещё одним предупреждающим признаком является 24-часовой срок. Фишинговое письмо предполагает, что получатели должны быстро подтвердить свои адреса для сохранения доступа к аккаунту, что создаёт давление на действия до рассмотрения запроса. Однако оно не даёт чёткого объяснения изменений платформы, якобы ответственных за требование верификации.
Тема строки «Вы получили уведомление» также необычайно общее. Оно не указывает отправителя, затронутую службу или цель письма. В сочетании с расплывчатым объяснением обновления платформы это затрудняет связь уведомления с легитимным процессом управления аккаунтом.
Кнопка «Подтвердить адрес электронной почты» особенно важна, поскольку она направляет получателей на сайт, не связанный с их почтовым провайдером. Хотя эта кнопка, по-видимому, предлагает рутинную процедуру проверки, получатель запрашивает учетные данные для входа. Это несоответствие между подтверждением адреса электронной почты и введением пароля от аккаунта характерно для фишинговых писем с кражей учетных данных.
Поддельная страница входа может выглядеть убедительно, поскольку воспроизводит узнаваемый брендинг электронной почты. В приведённом примере на сайте отображается логотип Google и текст, связанный с Gmail. Однако знакомые логотипы и поля аутентификации могут быть скопированы, и их присутствие не доказывает, что сайт управляется компанией, которую имитирует.
В письме также содержится уведомление об авторском праве с упоминанием «Webmail» и объяснение, что уведомление было отправлено потому, что получатель имеет зарегистрированный аккаунт. Эти общие административные данные не идентифицируют легитимную организацию и не подтверждают личность отправителя.