Мошенничество с электронной почтой «» — это фишинговая кампания, которая пытается украсть учетные данные почтовых аккаунтов, выдая себя за Webmail — cPanel Email Account Shutdown cPanel — легитимную платформу для управления веб-хостингом. Фишинговые письма предупреждают получателей о неуточнённой проблеме безопасности, которая якобы угрожает их доступу к почтовому ящику. Цель — убедить пользователей посетить поддельную страницу входа и предоставить свои имена пользователей и пароли.
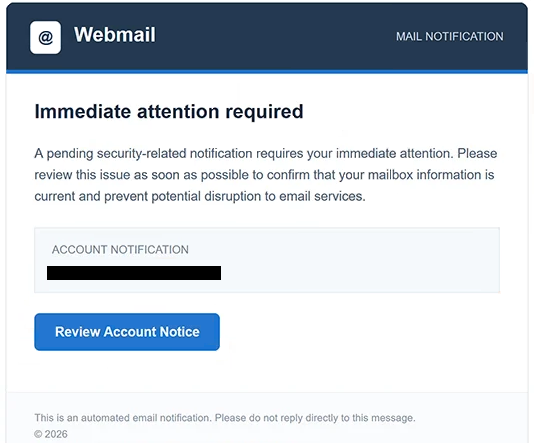
Фишинговые письма имеют тему «Требуется действие: закрытие почтового аккаунта cPanel» и представляют себя как автоматические уведомления о веб-почте. Они утверждают, что текущая проблема с безопасностью требует немедленного внимания, и получатель должен подтвердить информацию о почтовом ящике, чтобы предотвратить сбои в обслуживании. Несмотря на тревожную тему, письмо не даёт содержательного объяснения предполагаемой проблемы с безопасностью.
Вместо описания проблемы или предоставления данных, которые получатели могут самостоятельно проверить, фишинговое письмо направляет их к кнопке «Уведомление о просмотре аккаунта». Это создаёт впечатление, что дополнительная информация доступна через официальный интерфейс управления аккаунтом. Уведомление также включает автоматическое предупреждение по электронной почте, уведомление об авторском праве и системную метку времени для подтверждения административного вида.
Нажатие кнопки открывает фишинговый сайт, размещённый по адресу pencontrol.com. Сайт имитирует интерфейсы входа, принадлежащие провайдерам почтовых сервисов, при этом одна из наблюдаемых версий показывает брендинг Gmail и заголовок «Требуется аутентификация». Посетителям предлагается ввести свои имена пользователей и пароли, предположительно для завершения проверки аккаунта.
Форма входа не связана с легитимной почтовой службой. Данные, поданные через неё, захватываются мошенниками, что потенциально позволяет им получить доступ к затронутому почтовому ящике. Поскольку сайт имитирует знакомые страницы аутентификации, получатели могут не сразу распознать, что их перенаправили с их реального почтового провайдера.
Доступ к скомпрометированному почтовому ящике может раскрыть личную переписку, конфиденциальные вложения и информацию, связанную с аккаунтом. Мошенники также могут выдать себя за владельца аккаунта, распространять дополнительные фишинговые письма или пытаться сбросить пароли сервисов, связанных с тем же адресом электронной почты. Украденные учетные данные также могут быть предложены другим киберпреступникам, хотя эти результаты не подтверждены для отдельных жертв этой кампании.
Полное Webmail — cPanel Email Account Shutdown фишинговое письмо «» приведено ниже:
Subject: Action Required: cPanel Email Account Shutdown
@ Webmail MAIL NOTIFICATION
Immediate attention required
A pending security-related notification requires your immediate attention. Please review this issue as soon as possible to confirm that your mailbox information is current and prevent potential disruption to email services.
Account notification
[Review Account Notice]
This is an automated email notification. Please do not reply directly to this message.
© 2026
Как распознавать фишинговые письма
Фишинговые письма с утверждениями о вот-вот отключении аккаунта часто опираются на срочность и расплывчатые предупреждения о безопасности. В этой кампании тема строки угрожает блокировкой аккаунта электронной почты, в то время как основное тело ссылается только на ожидающее уведомление, связанное с безопасностью. Отсутствие конкретного объяснения — важный тревожный знак, особенно когда от получателей ожидается немедленные меры.
Ещё одна подозрительная особенность — запрос подтвердить информацию о почтовом ящике через встроенную кнопку. Фишинговое письмо не объясняет, какая информация устарела и почему необходим проверка аккаунта. Вместо этого оно поощряет получателей открыть внешний сайт, где их просят пройти аутентификацию.
Также следует тщательно проверить личность отправителя. Хотя фишинговое письмо представлено как уведомление cPanel, узнаваемые названия компаний и административный формат не подтверждают подлинность. Фактический адрес отправителя и его домен могут выявить несоответствия с организацией, якобы ответственной за уведомление.
Особенно важно место назначения кнопки «Пересмотреть уведомление о аккаунте». Она ведёт к pencontrol.com — домену, не связанному с имитацией легитимного почтового провайдера. Страница входа с брендом Gmail на не связанном сайте — это явный признак того, что страница предназначена для обмана посетителей.
Заголовок «Требуется аутентификация» на фишинговом сайте добавляет ещё один уровень обмана. Запросы на аутентификацию часто встречаются при доступе к легитимным почтовым сервисам, но неожиданный запрос пароля после предупреждения безопасности следует относиться с осторожностью. Внешний вид знакомого интерфейса входа не гарантирует, что сайт принадлежит соответствующему провайдеру.
Получатели также могут заметить, что фишинговое письмо использует общий административный язык вместо предоставления специфических данных безопасности аккаунта. Ссылки на системные уведомления, подтверждение почтового ящика и сбои в работе создают официальный тон, не объясняя, что именно произошло. Системная метка времени и автоматический отказ от ответственности по электронной почте могут сделать уведомление достоверным, но ни одно из них не подтверждает его происхождение.