Фишинговое письмо «» является частью кампании по краже учетных данных, направленной против пользователей веб-почтовых сервисов. Фишинговое письмо замаскировано под официальное уведомление о безопасности, утверждая, что система электронной почты получателя недавно прошла обновление и необходима Webmail security update verification проверка почтового ящика для активации последней версии безопасности.
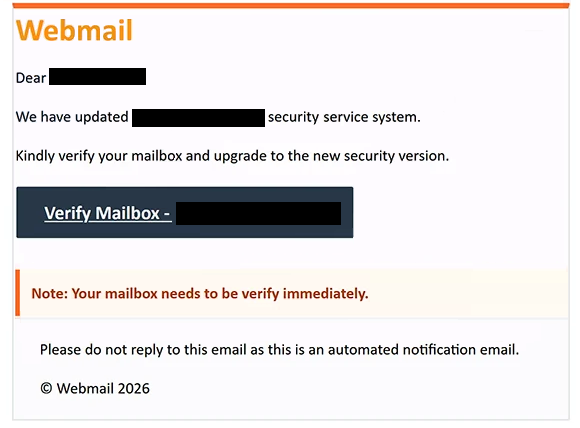
Фишинговое письмо использует тему » Webmail security update verification » и информирует получателей о обновлении системы безопасности домена. В нём указано немедленно проверить почтовый ящик для завершения предполагаемого обновления. В письме также есть адрес или домен получателя в содержимом, что делает уведомление актуальным для их конкретного почтового аккаунта.
Для запуска предполагаемого процесса проверки предусмотрена кнопка с надписью «Проверить почтовый ящик». Нажатие на неё направляет пользователей на фишинговый сайт, где отображается страница входа с поддельной почтой. Страница запрашивает адрес электронной почты и пароль, а форма отображается как стандартный этап аутентификации, необходимый для завершения обновления безопасности.
Фишинговый сайт также отображает метку «Безопасное SSL-соединение», чтобы укрепить впечатление, что процесс входа защищён. Однако эта метка не подтверждает легитимность сайта. Цель поддельной формы входа — захват учётных данных, введённых посетителями, и предоставление их мошенникам.
Фишинговое письмо также содержит ссылку на авторское право на cPanel, L.L.C., легальную компанию, связанную с программным обеспечением для управления веб-хостингом. Эта ссылка используется для того, чтобы письмо выглядело официальным, но cPanel не имеет явного участия в фишинговой кампании. Мошенники используют узнаваемое имя компании для поддержки попытки имитации.
Если злоумышленники получат действительные данные веб-почты, они могут получить доступ к личной переписке, хранимым вложениям и другой информации, доступной через скомпрометированный аккаунт. Они также могут выдать себя за владельца аккаунта, отправлять дополнительные фишинговые письма контактам или пытаться сбросить пароли для других сервисов, связанных с этим адресом.
Идентифицированная кампания сосредоточена на краже учетных данных для входа, а не на распространение вредоносного ПО. Её основное обман — утверждение, что обновление безопасности электронной почты нельзя завершить без немедленной проверки почтового ящика, что направляет получателей на страницу входа, контролируемую злоумышленниками, а не на легитимный сервис веб-почты.
Полное Webmail security update verification фишинговое письмо «» приведено ниже:
Subject: Webmail security update verification
Webmail
Dear —
We have updated — security service system.
Kindly verify your mailbox and upgrade to the new security version.
[Verify Mailbox] —Note: Your mailbox needs to be verify immediately.
Please do not reply to this email as this is an automated notification email.© Webmail 2026
Copyright© 2026 cPanel, L.L.C.
Как распознавать фишинговые письма
Фишинговые письма, выдающие себя за администраторов веб-почты, часто используют обновления безопасности, требования к верификации аккаунта или прерывания сервиса как причину для запроса учетных данных для входа. В этой кампании главным предупреждающим знаком является неожиданная инструкция немедленно проверить почтовый ящик после предполагаемого обновления системы. Фишинговое письмо не предоставляет независимо проверяемых доказательств того, что почтовый сервис получателя действительно требует таких действий.
Формулировка и подача также дают подсказки. В письме упоминается обновление службы безопасности, но не указано конкретный хостинг-провайдер, ответственный за изменения. Также содержится грамматически неправильная инструкция «Ваш почтовый ящик должен быть немедленно проверен», что является ещё одной причиной сомневаться в его подлинности.
Получателям следует уделять особое внимание ссылкам, связанным с кнопками подтверждения. В этом случае кнопка «Проверить почтовый ящик» ведёт на домен, не связанный с идентифицируемым веб-почтовым провайдером. Страница входа, попаденная через неожиданный внешний домен, должна считаться подозрительной, даже если она напоминает знакомый интерфейс электронной почты.
Ещё одной особенностью является использование успокаивающей терминологии безопасности. Ярлыки вроде «Secure SSL Connection», ссылки на обновления системы и узнаваемые названия компаний могут сделать фишинговые сайты достоверными. Однако ни один из этих элементов не доказывает, что сайт управляется организацией, которую он якобы представляет.
Также следует проверить фактический адрес электронной почты отправителя, а не полагаться на имя отправителя. Незнакомый домен, адрес, не связанный с указанным провайдером, или несоответствия между отправителем и связанным сайтом могут указывать на подделку. Даже если эти данные кажутся убедительными, они не подтверждают подлинность самостоятельно.
Самый надёжный способ оценить такой тип фишинговых писем — проверить наличие уведомлений об аккаунте через легитимную веб-почту, к которой можно получить доступ независимо от письма. Сочетание срочного заявления об обновлении безопасности, кнопки проверки почтового ящика и формы входа, размещённой на другом домене, особенно важно для выявления « Webmail security update verification » попытки фишинга.