«» фишинговое Webmail Service Update письмо пытается превратить, похожее на рутинное обновление программного обеспечения, в возможность украсть пароль от электронной почты. Вместо того чтобы предупреждать о просрочённом аккаунте или угрожать немедленной блокировкой, эта кампания сообщает получателям, что появилась новая версия их веб-почтового сервиса.
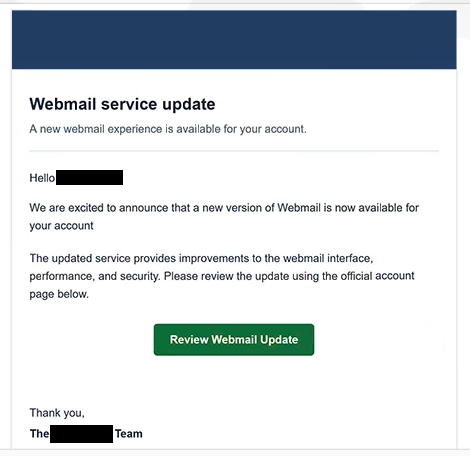
В письме используется тема » Webmail Service Update вместо -«. Оно адресуется получателю и объявляет, что для его аккаунта готов обновлённый опыт веб-почты. Согласно письму, новая версия предлагает улучшения интерфейса, производительности и безопасности.
Получателям предлагается ознакомиться с этими изменениями с помощью кнопки с надписью «Review Webmail Update». В письме это описывается как официальная страница аккаунта, из-за чего действие звучит как обычная часть обновления сервиса веб-почты.
За этой кнопкой нет настоящего обновления веб-почты. После этого открывается фишинговая страница, размещённая через Google Cloud Storage. Хотя это легитимная облачная платформа, размещённая там страница контролируется мошенниками и не является официальным порталом веб-почтовых аккаунтов.
Сайт копирует внешний вид страницы входа в cPanel Webmail. В проанализированной версии адрес электронной почты получателя, по-видимому, автоматически вставляется в поле входа. Затем посетителя просят ввести соответствующий пароль.
Ввод пароля не активирует новую версию веб-почты. Информация захватывается мошенниками, что потенциально даёт им учетные данные, необходимые для доступа к электронной почте жертвы.
Учетные данные электронной почты особенно ценны, поскольку входящая почта может содержать приватные переписки и информацию о других аккаунтах. Доступ также может позволить преступникам запрашивать сброс паролей для сервисов, связанных с скомпрометированным адресом электронной почты, или выдавать себя за владельца аккаунта при общении с другими людьми.
Ни cPanel, ни Google не несут ответственности за эту фишинговую кампанию. Интерфейс в стиле cPanel скопирован, чтобы страница входа выглядела аутентичной, а облачный сервис хранения просто используется для размещения мошеннического контента.
Если пароль уже был введён на фейковой странице, его следует как можно скорее изменить через настоящую почтовую службу. Тот же пароль также следует заменить на всех других аккаунтах, где он использовался повторно.
Полное Webmail Service Update фишинговое письмо «» приведено ниже:
Subject: Webmail service update for -.
—
Webmail service update
A new webmail experience is available for your account.
Hello -,
We are excited to announce that a new version of Webmail is now available for your account -.
The updated service provides improvements to the webmail interface, performance, and security. Please review the update using the official account page below.
[Review Webmail Update]Thank you,
The — Team
This is a service notification regarding your webmail account. For assistance, visit our Support Center.
© 2026 -. All rights reserved.
Как распознать фишинговое Webmail Service Update письмо
Это мошенничество примечательно тем, что её подход относительно позитивный. Вместо того чтобы сразу пугать получателей закрытием аккаунта или потерями писем, оно объявляет о предполагаемых улучшениях существующей веб-почты. Заявления о лучшей производительности, безопасности и обновлённом интерфейсе дают получателям, казалось бы, безобидную причину продолжать работу.
Общее описание провайдера в письме служит поводом для более тщательного изучения. В нём обсуждается новая версия «Webmail», не устанавливая чёткой связи с компанией, которая фактически управляет электронной почтой получателя.
Кнопка «Просмотр обновления веб-почты» — это место, где обман становится более очевидным. Получатель, ожидающий информации об обновлении сервиса, вместо этого перенаправляется на страницу входа, размещённую вдали от его обычного сервиса веб-почты. Тот факт, что адрес электронной почты уже может быть в форме, может сделать страницу персонализированной, но это не доказывает, что сайт легитимен.
Внешний вид в стиле cPanel также не должен использоваться как доказательство подлинности. Интерфейсы входа, логотипы, языковые селекторы и другие знакомые визуальные элементы можно воспроизводить на фишинговых страницах. Адрес, отображаемый в браузере, более полезен для определения того, действительно ли форма входа соответствует ожидаемому сервису.
Также нет необходимости использовать незапрошенное письмо для проверки, обновлена ли веб-почта. Пользователи могут открыть свою обычную страницу веб-почты или панель управления хостингом самостоятельно. Любые реальные изменения в сервисе можно проверить оттуда без указания пароля от сайта, на который попался неожиданный email.