Фишинговое письмо « Webmail: We detected a suspicious login » — это мошенничество с кражей учетных данных, замаскированное под предупреждение о безопасности веб-почты. В нём утверждается, что новое устройство недавно получило доступ к электронной почте получателя, и поощряет его проверить предполагаемый логин, если он его не узнаёт.
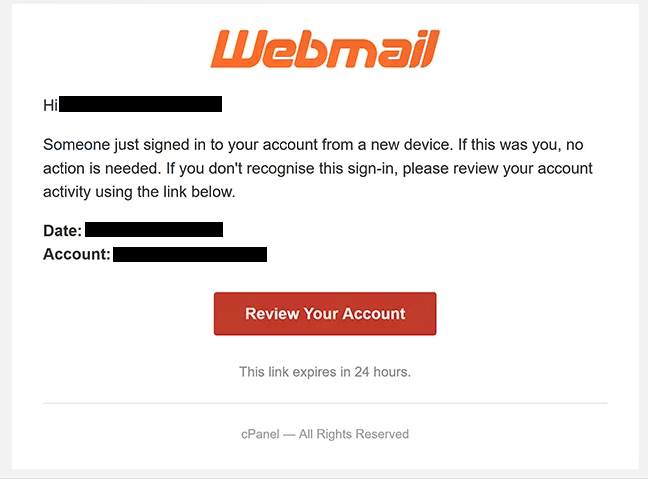
Письмо предназначено для того, чтобы вызвать опасения, что кто-то мог получить несанкционированный доступ к почтовому ящике получателя. В нём содержится информация о предполагаемом входе и сообщается, что никаких действий не требуется, если они распознают активность. Тех, кто этого не делает, рекомендуется расследовать.
Для проверки предполагаемого события безопасности получателям рекомендуется выбрать кнопку «Проверить свой аккаунт». В письме также сообщается, что предоставленная ссылка истечёт в течение 24 часов, что добавляет срочности запросу.
Кнопка «Проверить свой аккаунт» не открывает легитимную страницу управления аккаунтом для веб-почты. Она направляет получателей на фишинговый сайт, размещённый на не связанном домене. Сайт имитирует страницу входа в cPanel Webmail и использует знакомый брендинг, чтобы процесс входа выглядел легитимно.
На фейковой странице просит посетителей ввести свой адрес электронной почты и пароль. Любые учетные данные, поданные через эту форму, раскрываются мошенникам, а не используются для проверки предполагаемого подозрительного входа.
Украденные веб-почтовые данные могут дать мошенникам несанкционированный доступ к затронутому почтовому ящике и информации, хранящейся в нём. Почтовый аккаунт также может быть подключён к другим онлайн-сервисам, которые используют этот адрес для восстановления аккаунта.
Любой, кто ввёл учетные данные на фейковой странице входа, должен изменить пароль от затронутого почты. Если тот же пароль используется для других аккаунтов, его следует заменить и на этих сервисах.
Предупреждение о безопасности в фишинговом Webmail: We detected a suspicious login письме «» является приманкой. Его цель — убедить получателей перейти по предоставленной ссылке и ввести свои учетные данные на странице входа в поддельную веб-почту.
Полное Webmail: We detected a suspicious login фишинговое письмо «» приведено ниже:
Subject: Webmail : We detected a suspicious login
Webmail
Hi -,
Someone just signed in to your account from a new device. If this was you, no action is needed. If you don’t recognise this sign-in, please review your account activity using the link below.
Date: —
Account: —[Review Your Account]
This link expires in 24 hours.
cPanel — All Rights Reserved
Как распознавать фишинговые письма
Неожиданное предупреждение о новом устройстве — главная причина усомниться в Webmail: We detected a suspicious login «» фишинговом письме. Уведомления о незнакомых входах могут вызвать немедленную реакцию, поскольку получатели могут подумать, что их аккаунт уже скомпрометирован.
24-часовой срок усиливает это давление. В письме утверждается, что ссылка «Проверить ваш аккаунт» истекает, что побуждает получателей быстро проверить предполагаемый логин, а не самостоятельно проверять уведомление.
Пункт назначения за кнопкой является более полезным индикатором, чем её видимая формулировка. В этой кампании выбор «Проверить ваш аккаунт» переводит получателей на домен, не связанный с легитимной веб-почтой. Ссылки в неожиданных охранных письмах следует проверять перед вводом каких-либо учетных данных.
Поддельная страница входа — ещё одна часть обмана. Она использует брендинг cPanel Webmail и запрашивает адрес электронной почты и пароль. Однако знакомый логотип или реалистичная форма входа не доказывают, что сайт принадлежит сервису, который он представляет. Фишинговые сайты могут воспроизводить эти визуальные элементы.
Получатели должны проверить домен, отображаемый в адресной строке браузера, прежде чем вводить данные для входа. Если адрес не принадлежит ожидаемому сервису, учетные данные не должны вводиться в посылку.
Также следует проверить адрес отправителя, а не полагаться только на имя отправителя. Письмо может выглядеть так, будто оно пришло от знакомого сервиса, но исходит с другого адреса.
Подозрительное уведомление о входе можно расследовать без использования кнопки письма. Получатели могут напрямую получить доступ к обычной веб-почте и проверить доступную информацию о аккаунте или безопасности. Это предотвращает непрошеное письмо от определения того, какой сайт получил их пароль.