” An attempt to log in to your Rawbank account ” Oltalama e-postası, Kongo Demokratik Cumhuriyeti’nde bulunan Rawbank bankasının kimliğini taklit ederek çevrimiçi bankacılık kimlik bilgilerini çalmak için tasarlanmış bir dolandırıcılıktır. Oltalama e-postası, alıcıları iddia edilen yetkisiz giriş girişimi konusunda uyarıyor ve banka hesaplarının daha fazla şüpheli faaliyeti önlemek için geçici olarak kısıtlandığını iddia ediyor.
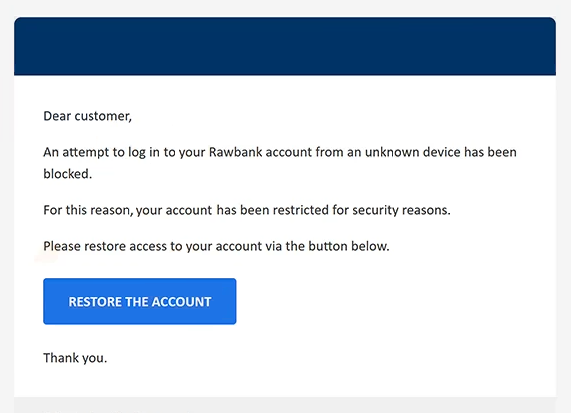
E-postanın başlık satırı “Compte restreint – action requise” anlamına gelir, yani “Hesap kısıtlı – işlem gerekli.” İçeride, tanımadığı bir cihazın alıcının Rawbank hesabına erişmeye çalıştığı ve bankanın bu girişimi engellediği iddia edilmektedir. Alıcılara, bankacılık hizmetlerine yeniden erişim sağlamak için hesap geri yükleme prosedürünü tamamlamaları gerektiği söyleniyor.
Aciliyet hissi yaratmak için, oltalama e-postasında “HESAPI YENİ GERİ VER” (HESAPI YENİLET) başlıklı bir buton bulunur. Tıklamak, alıcıları bankanın çevrimiçi kimlik doğrulama portalına benzeyen sahte bir Rawbank web sitesine yönlendirir. Sayfa, kullanıcı adı ve kişisel kimlik numarası (PIN) talep eden Fransızca bir giriş arayüzü ve ekranda sayısal bir tuş takımı da gösterilir.
Web sitesi meşru bir banka sitesine benzese de, dolandırıcılar tarafından kontrol edilmektedir. Giriş formuna girilen herhangi bir kimlik bilgileri, mağdurun gerçek banka hesabına erişmek için ele geçirilebilir ve kullanılabilir. Dolandırıcılar daha sonra yetkisiz işlemler yapabilir, hassas finansal bilgiler toplayabilir veya hesap sahibinin hesabına erişmesini engelleyebilir.
Tam ” An attempt to log in to your Rawbank account ” oltalama e-postası aşağıda:
Subject: Compte restreint – action requise.
Dear customer,
An attempt to log in to your Rawbank account from an unknown device has been blocked.
For this reason, your account has been restricted for security reasons.
Please restore access to your account via the button below.
[RESTORE THE ACCOUNT]Thank you.
© Rawbank — All rights reserved
Oltalama e-postalarını nasıl tanırım
” An attempt to log in to your Rawbank account ” oltalama e-postası, bankacılık oltalama kampanyalarıyla sıkça ilişkilendirilen birkaç teknik kullanır. Öne çıkan bir uyarı işareti, alıcının hesabına erişim için yabancı bir cihazın girişe çalışması gibi endişe verici iddiasıdır. Bu tür uyarılar, alıcıları, sözde güvenlik olayı olup olmadığını bağımsız olarak doğrulamadan hızlı hareket etmeye teşvik edebilir.
Bir diğer şüpheli detay ise genel “Sevgili müşteri” selamlamasıdır. Meşru bankalar bazen standart selamlaşmalar kullansa da, bir e-posta belirli bir müşterinin banka güvenliğiyle ilgili olduğunu iddia ettiğinde kişisel olmayan bir tanıtım uyarı işareti olabilir. Fransızca konu satırı ile İngilizce e-posta içeriğinin birleşimi de daha yakından incelenmeyi gerektirebilir.
Oltalama e-postası, iddia edilen giriş girişimi hakkında sınırlı bilgi sağlıyor. Tanımadığı cihazı tanımıyor veya alıcıların sözde olayı anlamasını sağlayacak başka anlamlı detaylar sunmuyor. Bunun yerine, onları hesap geri yükleme butonuna tıklamaya ikna etmeye odaklanıyor.
“HESAPI YENİ ET” butonunun hedefi özellikle önemli bir göstergedir. Alıcıları Rawbank’ın meşru çevrimiçi bankacılık hizmetine yönlendirmek yerine, sahte kimlik formu gösteren alakasız bir web sitesi açılır. Tanıdık bankacılık grafikleri, Fransızca arayüz ve sayısal PIN tuş takımı bu sayfaları ikna edici gösterebilir, ancak gerçekliği kanıtlamazlar.
Oltalama e-postaları ayrıca şirket isimlerini, logolarını ve resmi idari dilleri yeniden üreterek meşruiyet izlenimi yaratabilir. Bu unsurlar kolayca taklit edilir ve bir e-postanın temsil ettiğini iddia ettiği kuruluştan geldiğinin kanıtı olarak kabul edilmemelidir.