KREMLIN, enfekte Windows bilgisayarlarından şifreleri, tarayıcı verilerini ve finansal bilgileri çalmak için tasarlanmış bir bankacılık Trojasıdır. Kötü amaçlı yazılım en az 2025 ortalarından beri aktiftir ve esas olarak Brezilya’daki kullanıcıları, Brezilya bankaları ve ödeme hizmetlerine bağlı yemler kullanarak hedef almaktadır.
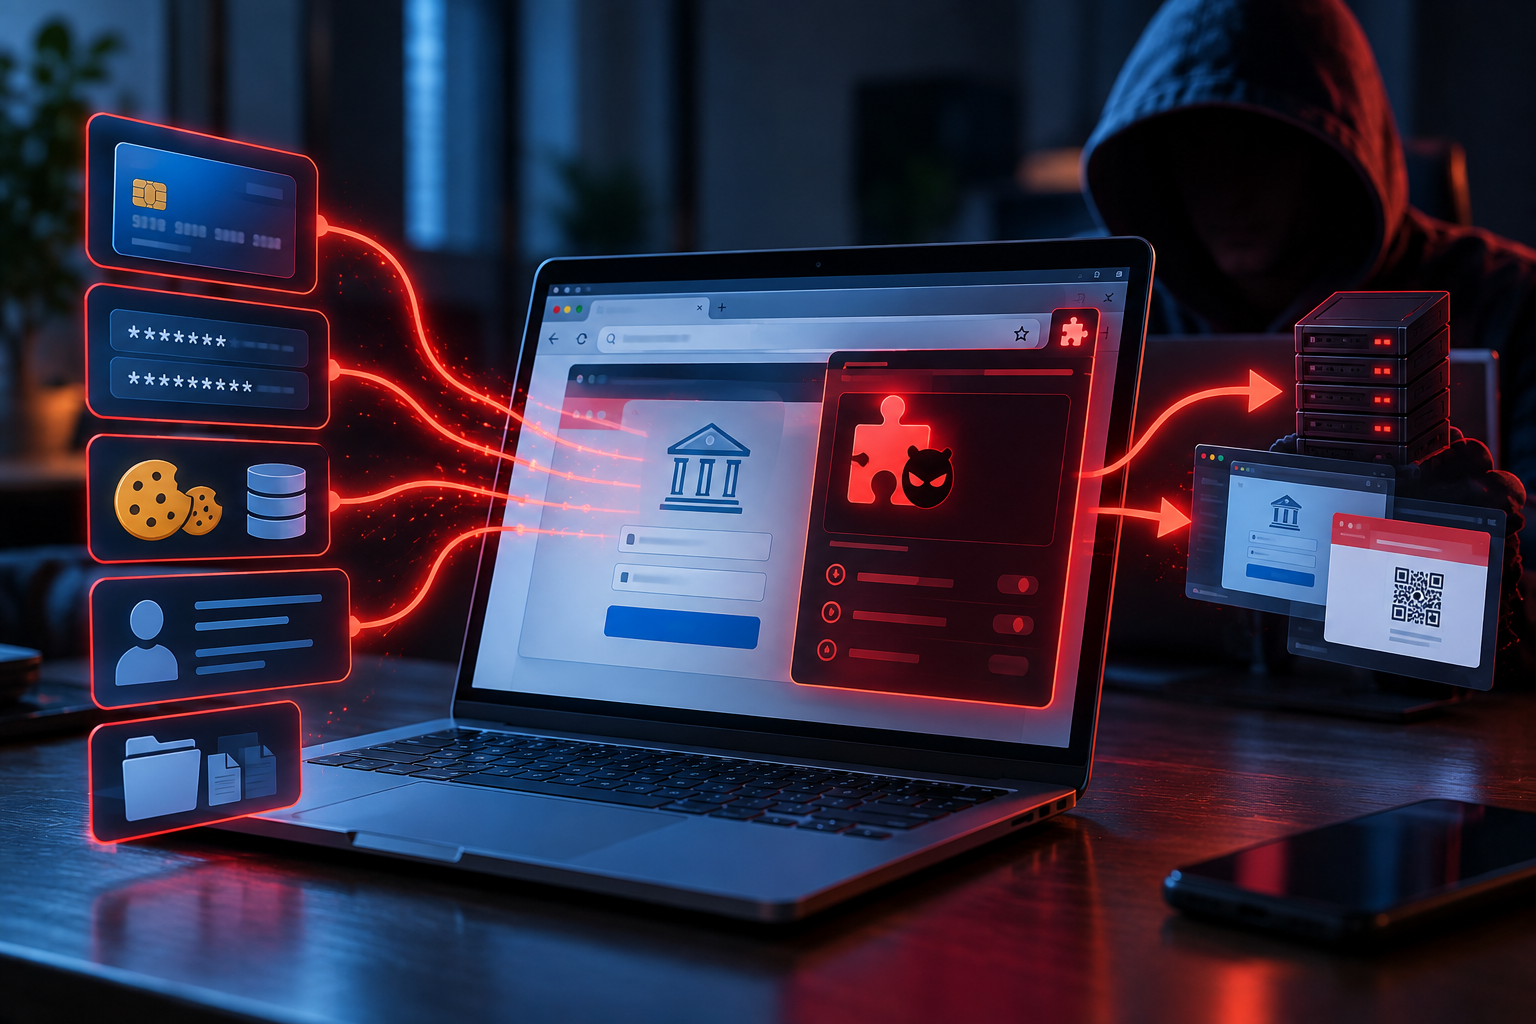
Saldırının büyük bir kısmı mağdurun web tarayıcısında gerçekleşir. KREMLIN, Microsoft Edge’e gizlice kötü amaçlı bir uzantı Google Chrome yükler. Aktif olduğunda, bu uzantı tarayıcı profillerinde kaydedilen şifreleri, çerezleri, otomatik doldurma bilgilerini ve diğer verileri toplayabilir.
Bu durum, KREMLIN’i tarayıcılarını çevrimiçi bankacılık için kullananlar için özellikle tehlikeli hale getiriyor. Uzantı, seçilmiş web sitelerini izleyebilir ve kullanıcı adları ile şifreler dahil metin alanlarına girilen bilgileri kaydedebilir. Ayrıca formlar ve web talepleri aracılığıyla gönderilen bilgileri ele geçirerek ödeme veya transfer detaylarını açığa çıkarabilir.
KREMLIN sadece gezinme faaliyetlerini gözlemlemekten fazlasını yapabilir. Kötü niyetli uzantı, web sitelerinde görüntülenen içeriği değiştirebiliyor. Saldırganlar, bu yeteneği kullanarak gerçek banka sayfalarına sahte formlar veya istimler yerleştirebilir veya kullanıcıları belirli bağlantılar veya butonlarla etkileşime girdikten sonra diğer sitelere yönlendirebilir.
Kampanyanın önceki bir versiyonu bu yeteneği WhatsApp Web ve Brezilya bankası Sicoob’a karşı gösterdi. Mağdurlara, oturumlarının sona ermek üzere olduğunu iddia eden ve yeni bir QR kodu taramaları istenen Portekizce bir üst katman gösterildi. QR kodu saldırganlar tarafından kontrol ediliyordu ve muhtemelen hesapları kaçırmalarına yardımcı olmak için tasarlanmıştı.
KREMLIN ayrıca aktif bankacılık oturumları dışında tarayıcı bilgilerini toplar. Saldırganlar, uzantıya açık sekmelerin ekran görüntülerini çekmesini, hangi web sitelerinin açık olduğunu belirlemesini, çerezleri ve tarayıcıda saklanan diğer bilgileri almasını ve web sayfalarının içeriğini indirmesini emredebilir.
Kötü amaçlı yazılım, varlığını fark etmeyi zorlaştırmak için çeşitli teknikler kullanır. Mağdurdan bir tarayıcı uzantısı onaylamasını istemek yerine, KREMLIN bunu doğrudan Edge profillerine Chrome kopyalar ve korunan tarayıcı yapılandırma verilerini değiştirir. Bellekten dahili tarayıcı şifreleme anahtarlarını elde edebilir, böylece yetkisiz değişiklikleri tarayıcı için geçerli görünür.
Analiz edilen uzantı sürümü “AVSync System Inc V19.14.9” olarak adlandırıldı. Önceki sürümlerde “FrameSync Driver System” ve “FrameSync Plugin Project” gibi isimler kullanılıyordu. Uzantı hala tarayıcının uzantı sayfasında görünebilir, bu da genel simge ve Geliştirici modu olan yabancı bir uzantının olası bir enfeksiyon belirtisini mümkün kılmasına olanak tanır.
Bazı KREMLIN kampanyaları ayrıca ayrı uzaktan erişim Trojan’ları da kurmuştur. Araştırmacılar, PULSAR’ın önceki faaliyetlerde kullanıldığını, sonraki kampanyalarda ise REMCOS RAT’ın kullanıldığını gözlemlemiştir. Bu ek araçlar, saldırganlara enfekte bilgisayara daha geniş uzaktan erişim sağlayabilir.
Bu nedenle bir enfeksiyonun sonuçları tek bir banka hesabının ötesine geçebilir. Çalınan tarayıcı şifreleri ve çerezler diğer çevrimiçi hesapları açığa çıkarırken, ele geçirilen banka bilgileri finansal hırsızlığa katkıda bulunabilir. Mağdurlar ayrıca hesap kaçırma, kimlik hırsızlığı ve daha fazla kötü amaçlı yazılım bulaşmasıyla karşılaşabilir.
KREMLIN bilgisayarları nasıl enfekte eder?
KREMLIN kampanyaları, mağdurları enfeksiyonu kendilerinin başlatmaya ikna etmek için bankacılık ile ilgili dosyalar ve diğer sosyal mühendislik teknikleri kullanır. Belgelenmiş yöntemlerden biri, ödeme makbuzları, banka ekstreleri ve PIX veya TED transfer onayları gibi finansal belgeler kılığında kötü niyetli JavaScript dosyalarını içerir.
Dosya isimleri, tanınmış Brezilya finansal kurumları ve ödeme hizmetlerine atıfta bulunabilir. Kampanya, Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander ve Mercado Pago ile ilişkili isimleri kullanmıştır. Daha sonraki kampanyalarda da iş izni ve sertifika olarak sunulan belgeler kullanılmıştır.
Kötü amaçlı JavaScript dosyası açıldığında, kurban belgenin doğru şekilde görüntülenemediğini gösteren sahte bir hata görür. Ancak perde arkasında, script gerçek bir bilgisayarda çalışıp çalışmadığını kontrol eder, kötü amaçlı yazılım analiz ortamında değil. Sonra Node.js indirir ve enfeksiyon sürecine devam eder.
KREMLIN, altyapısının bazı bölümlerini bulmak için alışılmadık bir yaklaşım kullanır. Bazı yapılandırma bilgileri Ethereum blok zincirindeki akıllı sözleşmelerde saklanır. Kötü amaçlı yazılım, bu halka açık blok zinciri verilerini okuyarak ek bileşenlerin nereden indirileceğini belirleyebilir; böylece operatörler tamamen sabit bir sunucu adresine bağlı olmadan altyapıyı değiştirebilir.
Bazı zararlı bileşenler de Internet Archive’da barındırılan görünüşte sıradan JPEG dosyalarının içinde gizlenmiştir. En son analiz edilen sürüm ayrıca, DLL yan yükleme olarak bilinen bir teknikle kötü amaçlı bir DLL yüklemek için yasal imzalı SentinelOne çalıştırılabilir dosyayı kullanır.
Süreklilik, “MicrosoftNodeRuntimeUpdater” adlı planlanmış bir görev aracılığıyla sağlanır. Bu görev, kullanıcı Windows’a giriş yaptıktan kısa süre sonra zararlı yazılımı başlatacak şekilde yapılandırılır ve enfeksiyonun sistem yeniden başlatıldığında hayatta kalmasına yardımcı olur.
Diğer belgelenmiş KREMLIN kampanyaları PowerShell betiklerini çalıştıran LNK kısayol dosyalarını kullanmıştır. Saldırganlar ayrıca sahte bir Adobe Acrobat eklentisini taklit bir web sitesi aracılığıyla tanıtmıştır. Bu yöntemler, kötü amaçlı yazılımın yalnızca bir tür kötü amaçlı dosyaya dayanmadığını gösterir.
Kullanıcılar, çevrimiçi olarak beklenmedik banka belgeleri alındığında özellikle dikkatli olmalıdır. .js veya .jse gibi uzantılı JavaScript dosyaları, normal banka ekstreleri, makbuz veya transfer onayı olarak değerlendirilmemelidir. Yazılım ve tarayıcı eklentileri de yalnızca güvenilir ve resmi kaynaklardan temin edilmelidir.
Yüklü tarayıcı eklentilerini düzenli olarak incelemek, şüpheli eklemeleri ortaya çıkarmaya yardımcı olabilir. Edge’de aniden Chrome ortaya çıkan ve özellikle Geliştirici modunda çalışan bir uzantı araştırılmayı hak ediyor.
KREMLIN ile enfekte olduğundan şüphelenilen sistemler güvenilir güvenlik yazılımıyla taranmalıdır. Kötü amaçlı yazılım şifreleri ve banka bilgilerini çalabildiği için, enfeksiyon kaldırıldıktan sonra kimlik bilgileri temiz olduğu bilinen bir cihazdan değiştirilmelidir. Banka hesapları ve diğer önemli hizmetler de yetkisiz faaliyetler açısından kontrol edilmelidir.