” Mailbox Usage Alert ” Oltalama e-postası, alıcılardan giriş yapmalarını istemek için neredeyse dolu bir gelen kutusunu kullanıyor. Görünüşte rutin bir depolama bildirimi sunuyor, ancak bildirilen kullanım uydurma ve sağlanan depolama yönetimi seçeneği kimlik bilgilerini çalan bir web sitesine yol açıyor.
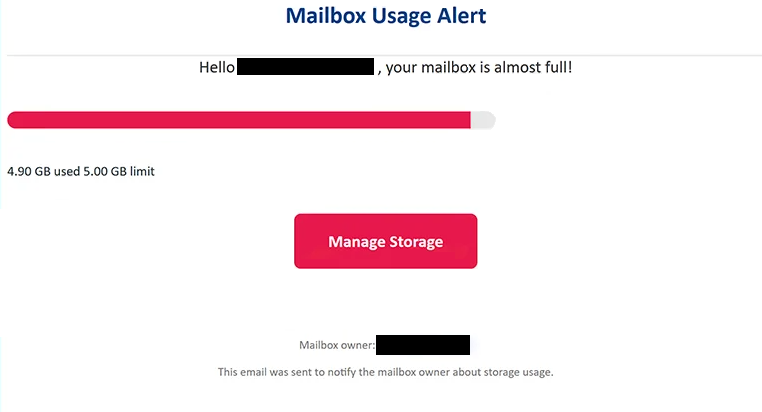
E-postaya göre, alıcı zaten 5,00 GB posta kutusunun 4,90 GB’ını kullanmış. Neredeyse çok az kapasite kaldığı iddia edildiği için, uyarıda posta kutusunun neredeyse dolu olduğu belirtiliyor ve kullanıcıyı mevcut depolama alanını yönetmeye teşvik ediyor.
“Depolamayı Yönet” butonu görünürdeki çözüm olarak sunuluyor. Düzenli olarak büyük ekler alan veya yıllarca e-posta saklayan biri böyle bir uyarıyı makul bulabilir, özellikle de e-postada sadece depolama alanının azaldığını belirtmek yerine belirli rakamlar verildiği için.
Ancak bu buton, gerçek bir depolama yönetimi sayfası açmaz. Alıcıyı e-posta giriş bilgilerini toplamak için tasarlanmış bir oltalama sitesine yönlendirir.
Bu kampanya, alıcının e-posta hizmet sağlayıcısını e-posta adresinden belirleyebilen ve görünümünü buna göre ayarlayabilen bir oltalama sayfası kullanır. Bu sayede dolandırıcılar, bağlantıyı açan kişiye daha uygun bir giriş arayüzü gösterebilir; aynı genel formu herkese göstermek yerine.
Analiz sırasında site, sahte bir “Gmail Güvenli Portalı” sundu. Kimlik formu, Google’ın giriş arayüzünü andıracak şekilde tasarlandı ve gerçek Gmail giriş sayfasına benzeyen bir arka plan üzerinde görünüyordu.
Site, kullanıcı adı ve şifre istiyor. Oraya gönderilen bilgiler, alıcının e-posta sağlayıcısına değil, dolandırıcılara gider. Sahte giriş süreci tamamlanarak hiçbir posta kutusu depolama alanı yönetilmez veya genişletilmez.
Bir e-posta şifresi edinmek, dolandırıcılara sadece depolanmış mesajlardan çok daha fazlasına erişim sağlayabilir. Tehlikeye giren bir gelen kutu, özel yazışmalar ve diğer hizmetlerle ilgili bilgiler içerebilir. Ayrıca, şifre kurtarma için e-posta adresini kullanan hesaplara da bağlanabilir.
“Depolamayı Yönet” sayfasından kimlik bilgilerini giren herkes etkilenen e-posta şifresini hemen değiştirmelidir. Aynı şifre, tekrar kullanılan başka yerlerde de değiştirilmelidir. Son hesap aktiviteleri ve yabancı oturumları incelemek, kimlik bilgileri açığa çıktıktan sonra da uygundur.
Tam ” Mailbox Usage Alert ” oltalama e-postası aşağıda:
Subject: Alert: Mailbox Usage Warning – –
Mailbox Usage Alert
Hello – , your mailbox is almost full!
4.90 GB used 5.00 GB limit
[Manage Storage]Mailbox owner: –
This email was sent to notify the mailbox owner about storage usage.
” Mailbox Usage Alert ” Oltalama e-postasını nasıl tespit edilir
Depolama rakamları, bu oltalama girişimini ikna edici kılan unsurlardan biridir. E-postada “posta kutunuz %90 dolu” gibi yaklaşık bir uyarı kullanılmaz. Bunun yerine, 5,00 GB sınırın 4,90 GB’ının tüketildiği belirtiliyor. Kesin sayılar, bildirimin gerçek hesap verilerinden oluşturulduğu izlenimini verebilir, ancak bu durumda bunlar aldatmanın bir parçasıdır.
Konu ayrıca e-postayı bariz bir güvenlik acil durumu değil, doğrudan bir posta kutusu uyarısı olarak çerçeveliyor. Bu yaklaşım, alıcıların “Depolama’yı Yönet” fonksiyonunu sıradan bir hesap bakım fonksiyonu olarak görmelerini teşvik edebilir.
O düğmeye bastıktan sonra ne olacağı daha açıklayıcı. Depolama yönetimi kullanıcıları gerçek e-posta hizmetleriyle ilişkili ayarlara götürmelidir. Bunun yerine, bu kampanya onları ayrı bir oltalama sitesine gönderir ve giriş bilgilerini almaya çalışır.
Sayfanın alıcının sağlayıcısını taklit edebilme yeteneği, dolandırıcılığı daha da gizleyebilir. Bir Gmail kullanıcısı Google tarzı markalama ile karşılaşabilirken, oltalama sistemi e-posta hizmetini sağlanan adresten belirleyebilir. Bu nedenle bağlantıyı takip ettikten sonra beklenen sağlayıcının markasını görmek, sayfanın gerçek olduğunu kanıtlamaz.
Tarayıcının adres çubuğundaki alan adı incelemek için daha faydalı bir detaydır. Tanıdık bir logo, arka plan veya giriş formu kopyalanabilirken, bir oltalama sitesi meşru sağlayıcının altyapısının dışında kalır.
Alıcılar ayrıca “Depolamayı Yönet” kullanmadan da depolama uyarısını doğrulayabilirler. Normal e-posta uygulamasını açmak veya sağlayıcının web sitesine manuel erişim sayesinde kullanıcılar hesap ayarlarından gerçek posta kutusu kapasitelerini kontrol edebilir. Posta kutusu gerçekten sınırına yakınsa, bu bilgiler orada erişilebilir olmalıdır.