” Recent updates to Microsoft policies ” e-posta dolandırıcılığı, Microsoft kimliğini taklit ederek hesap giriş bilgilerini çalan bir oltalama kampanyasıdır. Oltalama e-postası, Microsoft’un politikalarındaki son değişikliklerin kullanıcıların uygulamalarına tekrar giriş yapmasını gerektirdiğini iddia ediyor. Bu talebi, Microsoft hizmetlerine kesintisiz erişimi sağlamak için gerekli rutin bir idari prosedür olarak sunuyor.
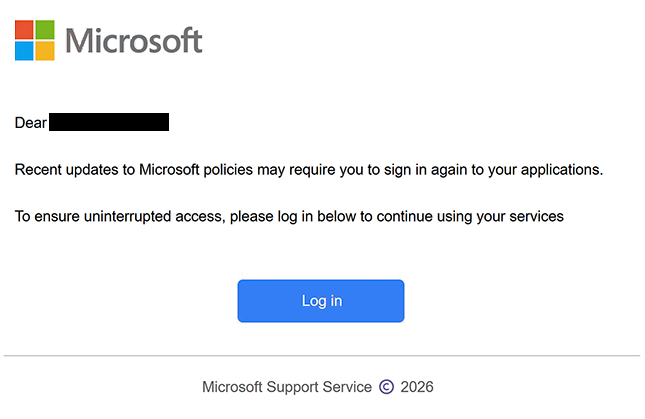
Oltalama e-postası “OFFICE365 PASSWORD UPDATE” konu satırını kullanır ve kendini Microsoft Destek Servisi’nden gelen bir bildirim olarak tanımlar. Alıcıları politika değişikliklerinin mevcut uygulama oturumlarını etkileyebileceğini bildirir ve tekrar kimlik doğrulamalarını teşvik eder. E-posta politika güncellemesine atıfta bulunsa da, hangi politikaların değiştiğini veya kullanıcıların neden kimlik bilgilerini vermeleri gerektiğini açıklamaz.
Varsayılan doğrulama sürecini tamamlamak için, alıcılara “Giriş Et” (Giriş Et) adlı bir butona tıklamaları istenir. Bu düğme, Microsoft ile ilgisi olmayan cocoonwoodsavoie.com adresinde barındırılan bir oltalama sitesine yönlendirir. Web sitesi, Microsoft’un kimlik doğrulama arayüzünü taklit eder, şirketin logosunu gösterir ve giriş sürecini başlatmak için bir e-posta adresi veya telefon numarası ister.
Sahte web sitesi, Microsoft ile kullanıcıları doğrulamak yerine giriş bilgilerini toplamak için tasarlanmıştır. Oltalama sayfası üzerinden gönderilen kimlik bilgileri, dolandırıcılar tarafından ele geçirilebilir ve ilgili Microsoft hesaplarına erişmek için kullanılabilir. Giriş arayüzünün tanıdık görünümü, kullanıcıların yetkisiz bir web sitesiyle etkileşimde bulunduğunu gizlemeye yardımcı olur.
Tehlikeye girmiş bir Microsoft hesabı, bağlı hizmetlerde depolanan hassas bilgileri açığa çıkarabilir. Hesap ve izinlerine bağlı olarak, dolandırıcılar Outlook e-postalarına, OneDrive belgelerine, kişisel bilgilere ve diğer ilgili kaynaklara erişebilirler. Ayrıca hesap sahibinin kimliğine girebilir, ek hizmetlere erişmeye çalışabilir veya aynı şifre tekrar kullanılmışsa diğer hesapları hedef alabilirler.
Tam ” Recent updates to Microsoft policies ” oltalama e-postası aşağıda:
Subject: OFFICE365 PASSWORD UPDATE
Dear –
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Oltalama e-postalarını nasıl tanırım
Yazılım sağlayıcılarının kimliğini taklit eden oltalama e-postaları, alıcıların kimlik bilgilerini açıklamalarını teşvik etmek için sık sık hesap doğrulama talepleri, güvenlik güncellemeleri ve idari değişiklikler kullanır. ” Recent updates to Microsoft policies ” e-posta dolandırıcılığında ana uyarı işareti, kullanıcıların belirtilmemiş politika değişiklikleri nedeniyle tekrar giriş yapmak zorunda kalması iddiasıdır. E-posta, güncellemenin anlamlı bir açıklaması veya gömülü bir düğme aracılığıyla kimlik doğrulama gerektirmesinin nedenini açıklamamaktadır.
“OFFICE365 PAROLA GÜNCELLEMESİ” başlık satırı da incelenmeye değer bir detaydır. Şifreyle ilgili bir değişiklik önerse de, e-posta gövdesi Microsoft politikalarını ve uygulama erişiminin devam etmesini tartışıyor. Konu ile gerçek talep arasındaki bu tutarsızlık, e-postanın meşru bir hesap güncellemesi iletmekten çok dikkat çekmek için tasarlandığını gösterebilir.
“Giriş yap” butonuna tıklama talebi özellikle şüphelidir çünkü alıcıları Microsoft’un resmi kimlik doğrulama hizmetlerinden uzaklaştırır. Phishing e-postaları genellikle harici hedefleri tanıdık etiketlerle düğmelerin arkasına gizler, böylece kullanıcıların alakasız web sitelerine gönderildiğini daha az belirgin hale getirir. Gerçek hedefi kontrol etmek, bağlantının e-postayı gönderdiği iddia edilen kuruluşa ait olup olmadığını ortaya çıkarabilir.
Sahte Microsoft giriş sayfası, ayrıca oltalama sitelerinin meşru kimlik doğrulama sistemlerini nasıl taklit edebileceğini de gösteriyor. Tanınabilir markalar gösterir ve e-posta adresi, telefon numarası veya Skype kullanıcı adı gibi tanıdık hesap tanımlayıcıları talep eder. Ancak bu özellikler kopyalanabilir ve varlıkları web sitesinin Microsoft tarafından işletildiğini kanıtlamaz.
Bir diğer gösterge ise e-postanın “Microsoft Destek Hizmeti” adının kullanılması ve resmi görünüm oluşturmak için telif hakkı bildirimi olmasıdır. Şirket isimleri, logoları ve resmi imzalar kuruluşun izni olmadan oltalama e-postalarında çoğaltılabilir. Gönderenin tam e-posta adresi ve gömülü bağlantıların hedefi, sadece markalamadan daha faydalı bilgiler sağlar.
Alıcılar ayrıca, beklenmedik bir e-posta başvurularının doğrulama prosedürünü tamamlamadıkça erişimin kesintiye uğrayabileceğini iddia ettiğinde dikkatli olmalıdır. Bu tür uyarılar, belirli bir hesap sorunu tespit edilmemiş olsa bile harekete geçme baskısı yaratır. Gerçek hesap bildirimleri, istenmeyen bir giriş bağlantısı yerine ilgili hizmeti bağımsız olarak açarak kontrol edilebilir.