” Security Verification – Periodic Due Diligence ” oltalama e-postası, bir webmail güvenlik servisi kılığına girerek e-posta hesabı kimlik bilgilerini elde etmeye çalışan bir dolandırıcılıktır. Alıcıların posta kutularına kesintisiz erişim sağlamak için zorunlu bir hesap doğrulama prosedürünü tamamlaması gerektiğini iddia eder. Bildirimde bu gereklilik rutin bir güvenlik incelemesinin parçası olarak sunulur, ancak asıl amacı kullanıcıları bir oltalama sitesine yönlendirmektir.
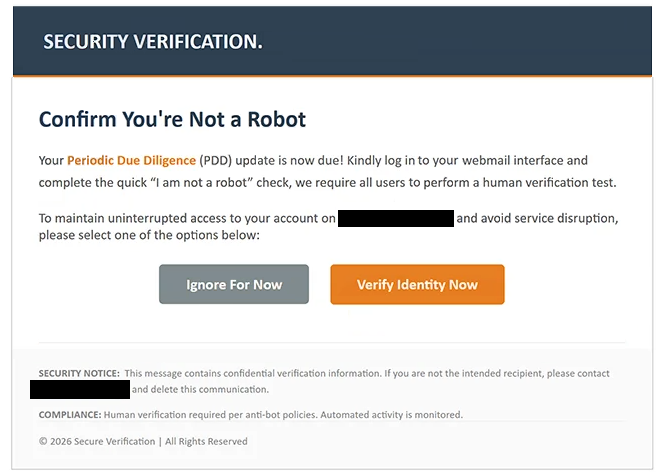
E-postada “Periyodik Durum Tespiti” konu satırı kullanılır ve “GÜVENLİK DOĞRULAMASI” ve “Robot Olmadığınızı Doğrulayın” gibi belirgin başlıklar yer alır. Alıcılara Periyodik Durum Tespiti (PDD) güncellemesi gerektiği ve kimlik kontrolü için web posta hesaplarına giriş yapmaları gerektiği bildirilir. Ancak, e-posta belirli bir güvenlik olayını tanımlamaz veya doğrulamanın neden gerekli olduğunu açıklamaz.
Alıcılar, prosedürün tamamlanmamasının e-posta hesaplarına erişimi kesintiye uğratabileceği konusunda uyarılır. Bildirim, “Şimdilik Yoksay” ve “Kimliği Şimdi Doğrula” adlı iki düğme içerir ve kullanıcıları doğrulama seçeneğini seçmeye teşvik eder. Bu düzenleme, isteği hassas bilgi edinme girişiminden ziyade rutin bir hesap bakım prosedürüne benzetmektedir.
“Kimliği Şimdi Doğrula” seçeneğine tıklamak, bir oltalama sitesine açılır. Sayfa, cPanel Webmail giriş arayüzünü taklit eder ve ziyaretçinin e-posta adresi ile şifresini ister. E-postadaki insan doğrulaması iddialarına rağmen, web sitesi meşru bir CAPTCHA kontrolü yapmamaktadır.
Oltalama formu, dolandırıcılar için giriş bilgilerini toplamak üzere tasarlanmıştır. Alıcılar geçerli şifreler verirse, saldırganlar posta kutularına erişmeye, özel yazışmaları okumaya ve hassas ekleri ele geçirmeye çalışabilir. Ayrıca, ek oltalama e-postaları dağıtmak veya etkilenen adreslere bağlı diğer hizmetleri ele geçirmek için hesap sahiplerini taklit edebilir.
E-posta, anti-bot politikalarına, otomatik etkinlik izlemeye ve gizli hesap doğrulama prosedürlerine atıflar içeriyor. Bu unsurlar, resmi güvenlik yönetimi izlenimi yaratmayı amaçlasa da, gerçek bir inceleme yapıldığını kanıtlamaz.
” Security Verification – Periodic Due Diligence ” oltalama e-postası, cPanel dahil olmak üzere meşru web posta hizmetlerinin görünüşünü kötüye kullanıyor. Sözde özen gösterme gerekliliği, kimlik bilgisi hırsızlığı için bir bahanedir ve cPanel ile meşru bir bağlantı tespit edilmemiştir.
Tam ” Security Verification – Periodic Due Diligence ” oltalama e-postası aşağıda:
Subject: Periodic Due Diligence
SECURITY VERIFICATION.
Confirm You’re Not a Robot
Your Periodic Due Diligence (PDD) update is now due! Kindly log in to your webmail interface and complete the quick “I am not a robot” check, we require all users to perform a human verification test.
To maintain uninterrupted access to your account on – and avoid service disruption, please select one of the options below:
[Ignore For Now] [Verify Identity Now]
SECURITY NOTICE: This message contains confidential verification information. If you are not the intended recipient, please contact – and delete this communication.
COMPLIANCE: Human verification required per anti-bot policies. Automated activity is monitored.
© 2026 Secure Verification | All Rights Reserved
Oltalama e-postaları nasıl tanınır
” Security Verification – Periodic Due Diligence ” oltalama e-postası, sözde hesap incelemesinin belirsiz açıklamasıyla başlayan birkaç uyarı işareti içerir. Doğrulamanın zorunlu olduğunu iddia eder ancak gereksinimden sorumlu kuruluşu belirtmez veya hesap spesifik detaylar vermez. Resmi terminoloji tek başına idari talebin meşru olduğunu kanıtlamaz.
Bir diğer şüpheli özellik ise alıcının insan olduğunu doğrulama talimatı olarak bir webmail hesabına giriş yapılmasıdır. Meşru web siteleri, insanları otomatik yazılımlardan ayırt etmek için CAPTCHA zorlukları kullanabilir, ancak tespit edilen oltalama sayfası bunun yerine e-posta şifresi ister. İlan edilen güvenlik kontrolü ile gerçek kimlik doğrulama talebi arasındaki bu uyumsuzluk, aldatmanın güçlü bir göstergesidir.
Kesintiye uğrayan hesap erişimi uyarısı da harekete geçme baskısı yaratır. Alıcılar, doğrulamayı tamamlamazlarsa posta kutularının erişilemez hale gelebileceğine inanmaları teşvik edilir. Ancak e-posta, hangi özel kısıtlamanın uygulanacağını veya hesabın neden ek kimlik doğrulama gerektirdiğini açıklamaz.
“Şimdilik Görmezden Gel” ve “Kimliği Şimdi Doğrula” butonları da ayırt edici özelliklerdir. Gösterimleri, bildirimi standart bir güvenlik hatırlatıcısına benzetiyor ve doğrulama önerilen işlem gibi görünüyor. Yine de, doğrulama butonu kullanıcıları tanımlanabilir e-posta sağlayıcılarıyla ilgisi olmayan bir web sitesine yönlendiriyor.
Oltalama sitesi, tanıdık bir cPanel Webmail giriş sayfasını taklit eder ve bu da güvenilir görünmesini sağlayabilir. Ancak, dolandırıcılar tanınabilir logoları, kimlik doğrulama alanlarını ve yönetici arayüzlerini çoğaltabilir. Web sitesi adresi ve iddia edilen hizmetle ilişkisi, görsel tasarımından daha anlamlı göstergelerdir.
E-posta ayrıca anti-bot politikaları ve gizlilik gereksinimlerine atıflar içeriyor. Bu ifadeler, bildirime teknik ve resmi bir ton kazandırıyor ancak gerçek bir güvenlik prosedürüne dair doğrulanabilir kanıt sunmuyor. “Güvenli Doğrulama” telif hakkı referansı da gönderenin kimliğini belirlemez.