” Verification of Access Renewal ” Oltalama e-postası, bir BT yardım masası taklidi yaparak e-posta hesabı şifrelerini çalan bir dolandırıcılıktır. Alıcının şifresinin süresinin dolduğunu ve hesabından çıkış yapıldığını iddia eder. Oltalama e-postası, mevcut şifreyi kullanmaya devam ederken erişimi geri kazanmanın tek yolu olarak doğrulama prosedürü sunar.
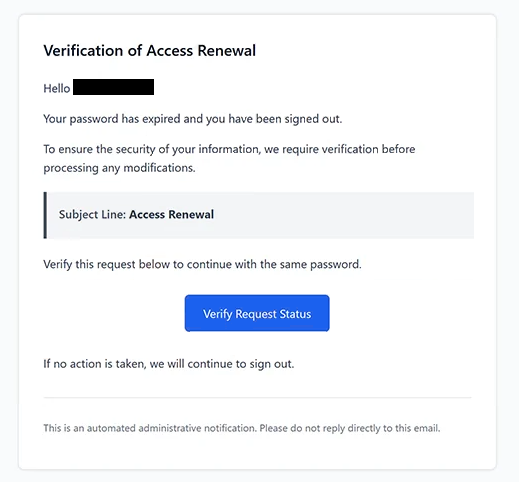
E-posta, “Erişim Yenilemesi” başlık satırını kullanır ve ” Verification of Access Renewal .” başlığını gösterir. Alıcılara şifrelerinin artık geçerli olmadığını ve hesap değişikliklerinin işlenebilmesi için kimlik doğrulamasının gerekeceğini bildirir. Ancak bildirimde belirli bir e-posta sağlayıcısı belirtilmez veya şifrenin neden süresi dolduğunu açıklamaz.
Alıcılara “Doğrulama Talep Durumu” adlı bir butona tıklamaları talimatı veriliyor. E-posta, bu adımın tamamlanmasının mevcut şifrelerini kullanmaya devam etmelerine izin vereceğini belirtiyor. Ayrıca, doğrulamayı tamamlamazlarsa çıkışa devam edecekleri uyarısı veriliyor ve bu da talimatlara uymaları için baskı yaratıyor.
Bu düğme, alıcının e-posta hizmetiyle ilgisi olmayan shanghaijundu.com alan adında bulunan bir oltalama sitesine yönlendirir. Web sitesi, “E-postanıza devam et” başlığını gösterir ve alıcının e-posta adresinin girildiği bir giriş formu sunar. Ziyaretçilerden şifrelerini vermeleri istenir.
Önceden doldurulmuş e-posta adresi, kimlik doğrulama sayfasının kişiselleştirilmiş ve güvenilir görünmesini sağlamak için tasarlanmıştır. Alıcılar, adreslerinin zaten gösterildiği için web sitesinin hesaplarını tanıdığını varsayabilirler. Ancak, bu bilgiler bir oltalama bağlantısına dahil edilebilir veya e-posta gönderilmeden önce dolandırıcılar tarafından elde edilebilir.
Sahte form aracılığıyla gönderilen şifreler saldırganlar tarafından toplanıyor. Kimlik bilgileri geçerliyse, dolandırıcılar etkilenen posta kutularına erişmeye, özel yazışmaları okumaya ve saklanan e-postalardan veya eklerden hassas bilgiler elde etmeye çalışabilir. Ayrıca hesap sahiplerinin kimyesini taklit ederek ek oltalama e-postaları gönderebilirler.
Ele salınan e-posta hesapları, diğer çevrimiçi hizmetleri yetkisiz erişime açık hale getirebilir. Saldırganlar, etkilenen e-posta adresine bağlı hesapların şifrelerini sıfırlamaya çalışabilir ve ek kişisel veya iş bilgilerine erişim sağlayabilir. Hasarın boyutu, hesabın güvenlik ayarlarına ve çalınan kimlik bilgilerinin başarılı bir şekilde kullanılıp kullanılamayacağına bağlıdır.
” Verification of Access Renewal ” Oltalama e-postası, alıcının şifresinin süresinin dolduğunu veya hesabının çıkış yapıldığını kanıtlamaz. Amaç, yasal bir şifre yenileme sürecini tamamlamak yerine sahte bir kimlik doğrulama sayfası aracılığıyla giriş bilgilerini elde etmektir.
Tam ” Verification of Access Renewal ” oltalama e-postası aşağıda:
Subject: Access Renewal
Verification of Access Renewal
Hello -,
Your password has expired and you have been signed out.
To ensure the security of your information, we require verification before processing any modifications.
Subject Line: Access RenewalVerify this request below to continue with the same password.
[Verify Request Status]If no action is taken, we will continue to sign out.
This is an automated administrative notification. Please do not reply directly to this email.
Oltalama e-postalarını nasıl tanırım
” Verification of Access Renewal ” Oltalama e-postası, beklenmedik şifre son kullanma ilatesiyle başlayacak birkaç uyarı işareti içerir. Alıcının çıkış yapıldığını iddia eder ancak varsayılan son kullanma süresi için hesap özel bilgi veya açıklama vermez. Bildirim ayrıca hesabı yönetmekten sorumlu kuruluşu da belirtmemektedir.
Bir diğer şüpheli detay ise, aynı kimlik bilgilerini kullanmaya devam ederken süresi dolmuş bir şifrenin doğrulanması talimatıdır. E-posta, şifrenin süresi dolduğunu iddia eder ancak doğrulamanın alıcının şifreyi kullanmaya devam edebileceğini ima eder. Bu tutarsızlık, varsayılan hesap yenileme prosedürünün meşruiyeti hakkında sorular doğurur.
“Talep Durumunu Doğrula” butonu özellikle önemlidir çünkü alıcıları e-posta sağlayıcılarıyla ilgisi olmayan bir web sitesine yönlendirir. Düğme rutin bir idari işlev sunuyor gibi görünse de, hedefi alıcının mevcut şifresini ister. Talep edilen doğrulama prosedürü ile gerçek web sitesi arasındaki bu uyumsuzluk, kimlik bilgilerini çalan oltalama e-postalarının karakteristikliğidir.
Sahte giriş sayfası da alıcının e-posta adresini otomatik olarak gösterdiği için ikna edici görünebilir. Ancak, önceden doldurulmuş bir adres, web sitesinin meşru bir hizmet sağlayıcıya ait olduğunu kanıtlamaz. Oltalama siteleri, dolandırıcılar tarafından zaten bilinen bilgileri kullanarak kimlik doğrulama formlarını kişiselleştirilmiş gösterebilir.
E-postanın ifadesi başka bir ipucu daha verir. “” gibi idari ifadeler Verification of Access Renewal kullanır ve belirli bir BT departmanını tanımlamadan veya hesap sorununu açıklamadan güvenlik gereksinimlerine atıfta bulunur. Bu tür terimler, e-postayı resmi gösterebilir ama doğrulanabilir bilgi çok az olur.
Devam eden çıkışlar uyarısı da aciliyet yaratır. Alıcılar, doğrulamayı tamamlamadıkça hesaplarının erişilemez kalacağına inanmaları teşvik edilir. Bu baskı, gömülü düğmenin şifre süresi dövülme talebinin gerçek olup olmadığını kontrol etmekten daha önemli görünmesini sağlayabilir.
Son olarak, e-posta otomatik bir idari bildirim feragatnamesi içerir ve alıcılara yanıt vermemeleri talimatını verir. Bu unsurlar yasal sistem tarafından oluşturulan e-postalarda yaygın olsa da, oltalama girişimlerinde de çoğaltılabilir.