” Webmail: We detected a suspicious login ” Oltalama e-postası, web posta güvenlik uyarısı kılığına alınmış bir kimlik kartı çalma dolandırıcılığıdır. Yeni bir cihazın alıcının e-posta hesabına yakın zamanda eriştiğini iddia ediyor ve tanımıyorlarsa giriş girişini incelemelerini teşvik ediyor.
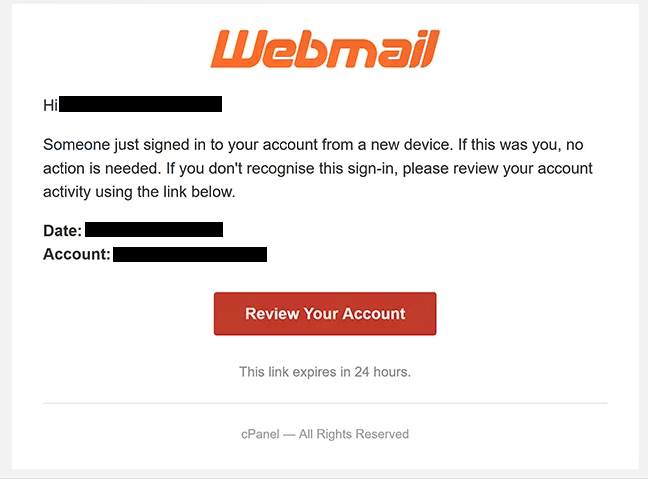
E-posta, birinin alıcının posta kutusuna yetkisiz erişim sağlamış olabileceği endişesi yaratmak için tasarlanmıştır. Sözde giriş hakkında detaylar sunar ve alıcılara etkinliği tanırlarsa herhangi bir işlem yapılmasına gerek olmadığını bildirir. Tanımayanlar ise araştırma yapmaları teşvik edilir.
İddia edilen güvenlik olayını incelemek için alıcılara “Hesabınızı İncele” butonunu seçmeleri talimatı veriliyor. E-posta ayrıca verilen bağlantının 24 saat içinde süresinin dolmasına izin vererek talebe aciliyet ekliyor.
“Hesabınızı İncele” butonu geçerli bir web posta hesabı yönetim sayfasını açmaz. Alıcıları alakasız bir alan alanında barındırılan bir oltalama sitesine yönlendirir. Site, cPanel Webmail giriş sayfasını taklit eder ve giriş sürecini meşru göstermek için tanıdık markalama kullanır.
Sahte sayfa, ziyaretçilerden e-posta adreslerini ve şifrelerini girmelerini istiyor. Bu form üzerinden gönderilen tüm kimlik bilgileri, iddia edilen şüpheli giriş girişini incelemek yerine dolandırıcılara açığa çıkar.
Çalınan web posta kimlik bilgileri, dolandırıcılara etkilenen posta kutusuna ve içindeki bilgilere yetkisiz erişim sağlayabilir. Bir e-posta hesabı, adresi hesap kurtarma için kullanan diğer çevrimiçi hizmetlerle de bağlantılı olabilir.
Sahte giriş sayfasına kimlik bilgileri giren herkes etkilenen e-posta şifresini değiştirmelidir. Aynı şifre diğer hesaplar için kullanılıyorsa, bu hizmetlerde de değiştirilmelidir.
Bu nedenle ” Webmail: We detected a suspicious login ” oltalama e-postasındaki güvenlik uyarısı bir cazibedir. Amacı, alıcıları verilen bağlantıyı takip etmeye ve kimlik bilgilerini sahte bir web posta giriş sayfasına girmeye ikna etmektir.
Tam ” Webmail: We detected a suspicious login ” oltalama e-postası aşağıda:
Subject: Webmail : We detected a suspicious login
Webmail
Hi -,
Someone just signed in to your account from a new device. If this was you, no action is needed. If you don’t recognise this sign-in, please review your account activity using the link below.
Date: –
Account: –[Review Your Account]
This link expires in 24 hours.
cPanel — All Rights Reserved
Oltalama e-postalarını nasıl tanırım
Beklenmedik yeni cihaz uyarısı, ” Webmail: We detected a suspicious login ” oltalama e-postasını sorgulamanın ana nedenidir. Yabancı girişlerle ilgili güvenlik uyarıları, alıcıların hesaplarının zaten ele geçirildiğine inanabileceği için anında tepki vermesini teşvik edebilir.
24 saatlik son tarih bu baskıyı artırıyor. E-posta, “Hesabınızı İnceleyin” bağlantısının süresi döndürüleceğini iddia ediyor ve alıcıların uyarıyı bağımsız doğrulamak yerine varsayılan girişi hızlıca incelemelerini teşvik ediyor.
Düğmenin arkasındaki hedef, görünür ifadesinden daha faydalı bir göstergedir. Bu kampanyada, “Hesabınızı İncele” seçeneği alıcıları meşru web posta hizmetiyle ilgisi olmayan bir alan adına götürür. Bu nedenle, beklenmedik güvenlik e-postalarındaki bağlantılar, herhangi bir kimlik bilgileri girilmeden önce kontrol edilmelidir.
Sahte giriş sayfası da aldatmanın bir parçasıdır. cPanel Webmail markası kullanır ve e-posta adresi ile şifre ister. Ancak tanıdık bir logo veya gerçekçi giriş formu, bir web sitesinin temsil ettiği hizmete ait olduğunu kanıtlamaz. Oltalama siteleri bu görsel unsurları yeniden üretebilir.
Alıcılar, giriş bilgilerini girmeden önce tarayıcının adres çubuğunda gösterilen alan adını incelemelidir. Eğer adres beklenen hizmete ait değilse, kimlik bilgileri gönderilmemelidir.
Gönderici adresi de yalnızca gösterilen gönderici adına güvenmek yerine kontrol edilmelidir. Bir e-posta, tanıdık bir hizmetten gelmiş gibi görünebilir ve alakasız bir adresten gelmektedir.
Şüpheli giriş uyarısı, e-posta düğmesi kullanılmadan da araştırılabilir. Alıcılar, normal web posta hizmetlerine doğrudan erişebilir ve oradaki mevcut hesap veya güvenlik bilgilerini inceleyebilir. Bu, istenmeyen bir e-postanın şifrelerini hangi web sitesinin aldığını belirlemesini engeller.