ClosedQuorum hassas bilgileri çalmak ve saldırganlara enfekte bir bilgisayar üzerinde ek kontrol sağlamak için tasarlanmış bir Windows kötü amaçlı yazılım programıdır. Hedefleri arasında web tarayıcılarında saklanan şifreler, giriş bilgileri ve kripto para cüzdanlarıyla ilişkili veriler bulunur.
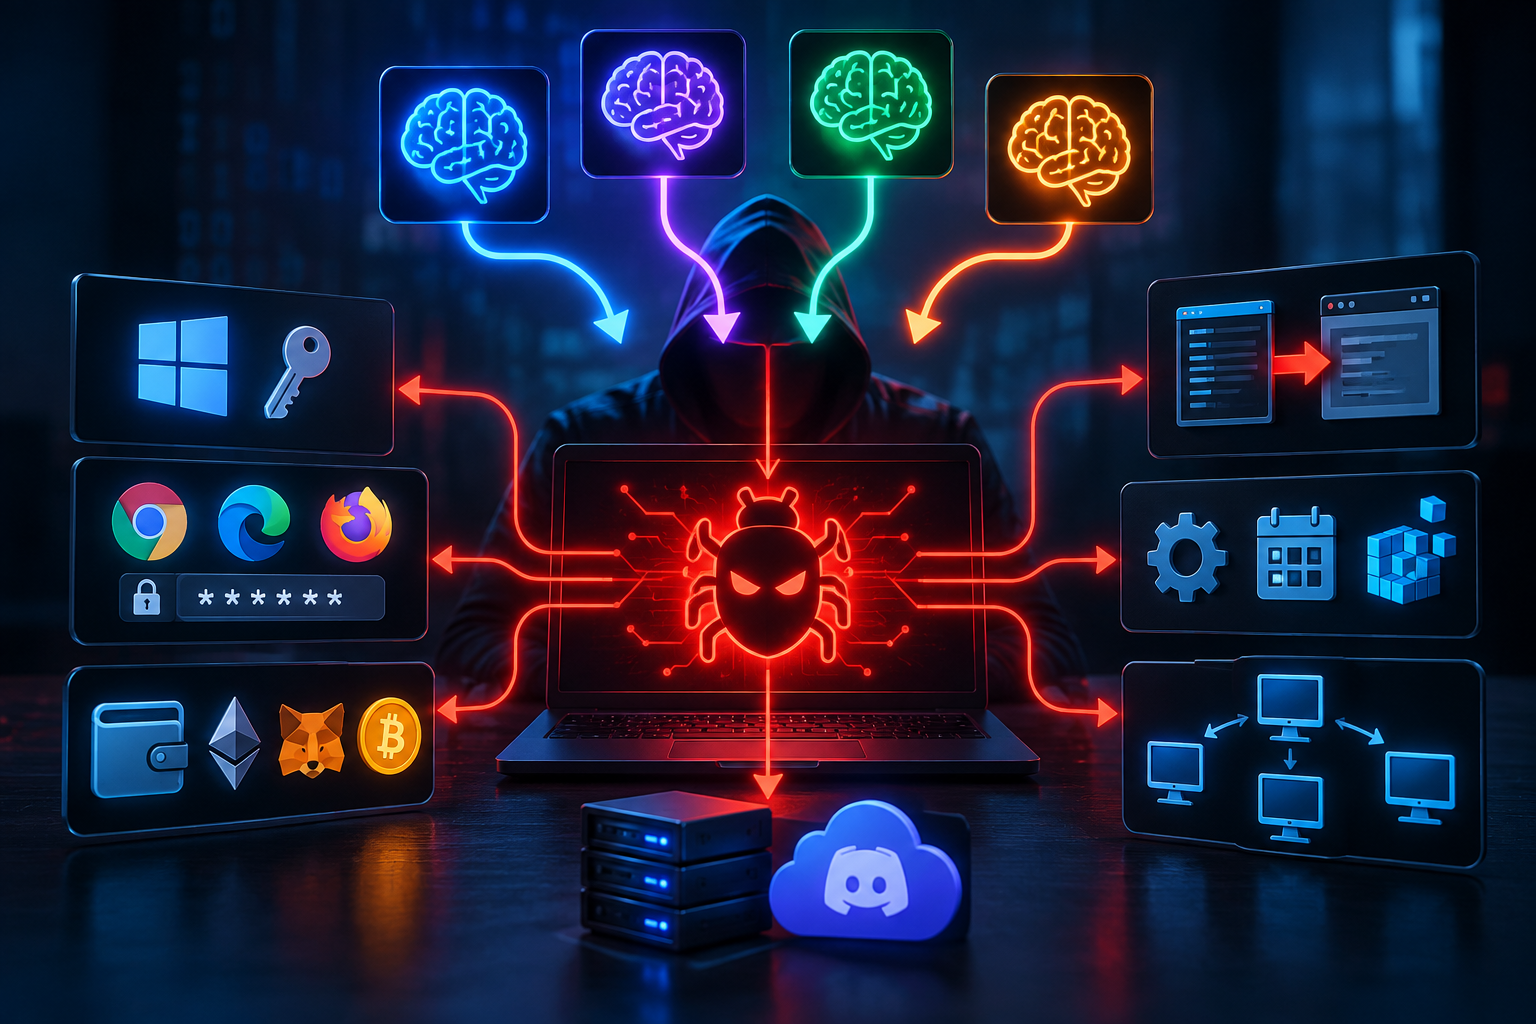
ClosedQuorum Yapay zekayı kullanması alışılmadık. Tamamen saldırganın gönderdiği talimatlara güvenmek yerine, kötü amaçlı yazılım birkaç ticari yapay zeka servisiyle iletişime geçip hangi kötü amaçlı eylemi yapması gerektiğini sorabilir.
ClosedQuorum DeepSeek, Qwen, Mistral ve Google Gemini ile iletişim kurabilir. Bu yapay zeka modellerine seçim yapabileceğiniz dört olası eylem verilir: bilgi çalmak, başka bir sürece kötü amaçlı kod eklemek, kalıcı sağlamak veya yerel ağda başka bir sisteme geçmek.
Kötü amaçlı yazılım cevapları karşılaştırır ve en fazla modelin seçtiği seçeneği takip eder. Sonuç eşitse, nihai kararı DeepSeek alır. Bu nedenle yapay zeka hizmetleri tamamen yeni saldırılar yaratmıyor. Zaten yerleşik olan ClosedQuorum eylemler arasında seçim yapıyorlar.
Bu eylemlerden biri bilgi çalmaya odaklanır. ClosedQuorum Windows’tan kimlik bilgilerini çıkarabilir ve , Edge ve Firefox ‘den kaydedilen şifreleri ve oturum bilgilerini Chrome toplayabilir. Ayrıca MetaMask, Exodus ve Ethereum gibi hizmetler ve uzantılarla ilişkili kripto para ile ilgili verileri hedefleyebilir.
Bir diğer özellik ise, kötü amaçlı faaliyetlerini diğer çalışan süreçlerin içinde gizlemeye olanak tanır ClosedQuorum . Early Bird APC enjeksiyonu ve süreç boşaltma olarak bilinen teknikleri destekler. Pratikte bu yöntemler, meşru görünebilecek süreçler içinden kötü amaçlı kodun çalışmasına olanak tanır.
ClosedQuorum ayrıca Windows’u bilgisayar yeniden başlatıldıktan sonra çalışmaya devam edecek şekilde yapılandırabilir. Bir Registry Run girişi oluşturabilir, planlanmış bir görev ekleyebilir ve WMI olay aboneliği oluşturabilir. Birkaç süreklilik yöntemi kullanmak, enfeksiyonun tamamen kaldırılmasını zorlaştırabilir.
Kötü amaçlı yazılım, aynı ağdaki diğer bilgisayarlara yayılması amaçlanan işlevsellik içermektedir. Ancak, bu özellik analiz edilen örneklerde çalışmamıştır. Bu nedenle, incelenen versiyonun onaylanmış bir çalışma yeteneği olarak değerlendirilmemelidir.
ClosedQuorum ayrıca etkinliğini daha az fark edilir hale getirmek için adımlar atar. Windows için Olay Takibi, güvenlik araçlarının faaliyetleri gözlemlemesine yardımcı olan Windows kayıt mekanizmasına müdahale edebilir. Kötü amaçlı yazılım ayrıca ilk eylemini yapmadan önce beş dakika bekler ve daha sonra yapay zeka servisleriyle beş ila on beş dakika arasında rastgele aralıklarla iletişim kurar.
Enfekte bir bilgisayardan çalınan bilgiler, saldırganlara gönderilmeden önce şifrelenir. ClosedQuorum AES-256-GCM şifrelemesi kullanır, ortaya çıkan verileri kodlar, daha küçük parçalara ayırır ve Discord web kancası üzerinden gönderir.
Genel olarak, ClosedQuorum genellikle bilgi çalıcıları ve uzaktan erişim zararlı yazılımlarıyla ilişkilendirilen birkaç özelliği birleştirir. Kimlik bilgilerini ve kripto para ile ilgili bilgileri çalabilir, diğer süreçlere kod enjekte edebilir, enfekte bir bilgisayara erişimi koruyabilir ve hangi yerleşik kötü amaçlı eylemi gerçekleştireceğimizi belirlemek için harici yapay zeka modelleri kullanabilir.
Nasıl dağılım sağlanır ClosedQuorum ve enfeksiyonlar nasıl önlenebilir?
Dağıtım modeli ClosedQuorum , mağdurlara gerçek teslimat yönteminden farklıdır. Suçlu operatörler için özelleştirilmiş yapılar üretilebilir; her ikili karakter operatöre özgü AI API anahtarları ve Discord web hook adresi içerir. Bu, bireysel yapılara kendi yapılandırma ve sızdırma kanallarını sağlar.
Ancak, analiz edilen örneklerden mağdurların bilgisayarlarına kurulum ClosedQuorum yöntemi doğrulanmamıştır. Şu anda, belirli bir oltalama kampanyasının, kurulumcusunun, yazılım kırgıcısının veya kötü amaçlı bir sitenin bunu sağlamaktan sorumlu olduğuna dair yeterli kanıt yoktur.
Oltalama eklentileri, sahte yazılım indirmeleri, aldatıcı reklamlar, korsan programlar, aktivasyon çatlakları ve resmi olmayan indirme hizmetleri, kötü amaçlı yazılımların Windows sistemlerine ulaşmasının yaygın yollarıdır, ancak bunlar onaylanmış ClosedQuorum dağıtım yöntemleri yerine potansiyel yollar olarak ele alınmalıdır.
Bu ayrım özellikle önemlidir çünkü incelenen ClosedQuorum örnekler geçici kimlik bilgilerine sahipti. Analiz sırasında, bu örneklerin gerçek dünya saldırılarında kullanıldığına dair doğrulanmış raporlar da yoktu.
Kullanıcılar, beklenmedik e-posta ekleri ve bağlantıları dikkatlice ele alarak ve resmi geliştiricilerden veya güvenilir uygulama mağazalarından programlar edinerek kötü amaçlı yazılımlara maruz kalmalarını azaltabilirler. Korsan yazılımlar, aktivasyon araçları, anahtar üreticileri ve şüpheli üçüncü taraf kaynaklardan indirmelerden kaçınılmalıdır.
Windows ve yüklü uygulamalar da güncel tutulmalıdır; güvenilir güvenlik yazılımları ise kötü amaçlı dosyaları çalıştırmadan önce veya sonra tespit etmeye yardımcı olabilir. Beklenmedik bir yürütülebilir dosya, dosya adı veya simgesi Windows veya başka güvenilir ürüne ait olduğunu gösterdiği için açılmamalıdır.